文章头图:蓝发少女插画,手写「刷题嘛~?」「一起听~」

BUUCTF: https://buuoj.cn/challenges


相关阅读
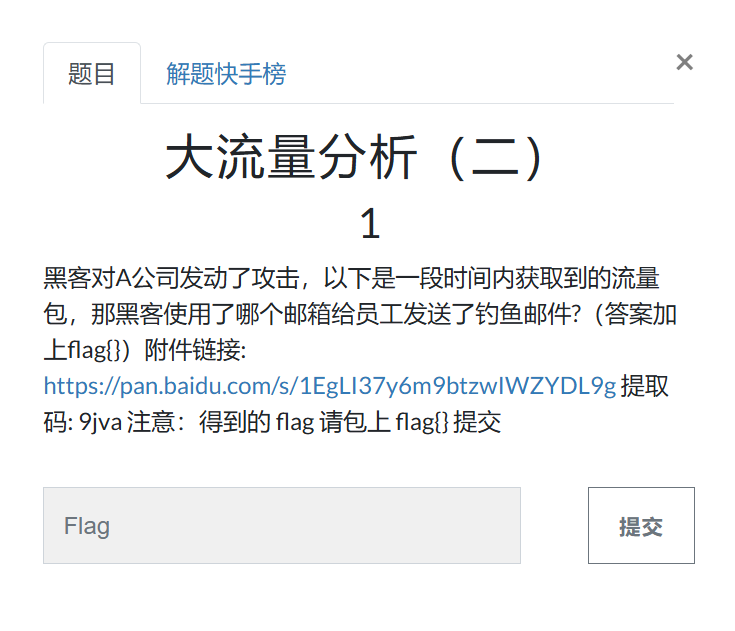
题目页「大流量分析(二)1」:问黑客用哪个邮箱给员工发钓鱼邮件,附网盘链接与提取码 9jva

题目描述:

黑客对A公司发动了攻击,以下是一段时间内获取到的流量包,那黑客使用了哪个邮箱给员工发送了钓鱼邮件?(答案加上flag{})附件链接: https://pan.baidu.com/s/1EgLI37y6m9btzwIWZYDL9g 提取码: 9jva 注意:得到的 flag 请包上 flag{} 提交

密文:

下载附件,有很多pcap流量包。
解压目录里 10 个 pcap 文件,每个约 488 MB


解题思路:

1、看第一个流量包,钓鱼邮件一般出现在攻击前期,寻找SMTP流量。

邮件协议:POP、SMTP、IMAP
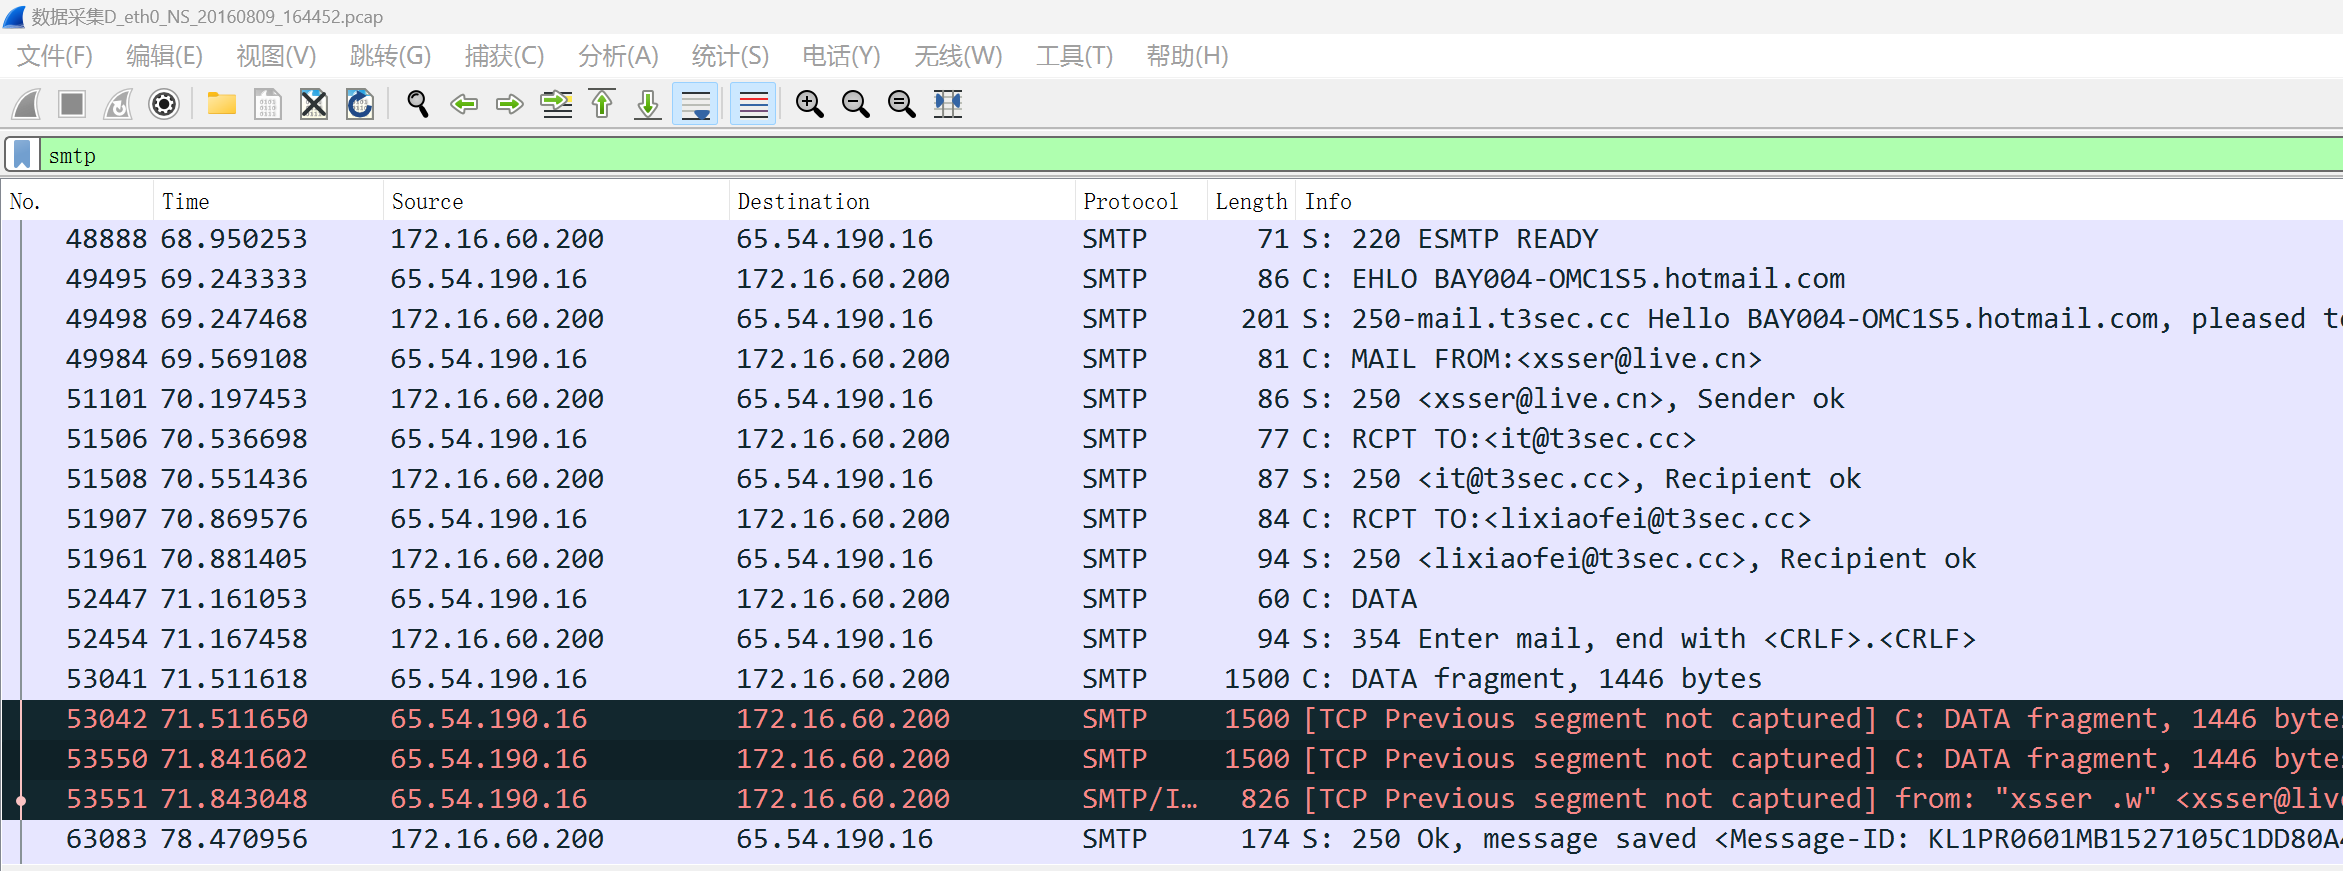
Wireshark 包列表经 smtp 过滤,可见 EHLO BAY004-OMC1S5.hotmail.com 与 MAIL FROM、RCPT TO

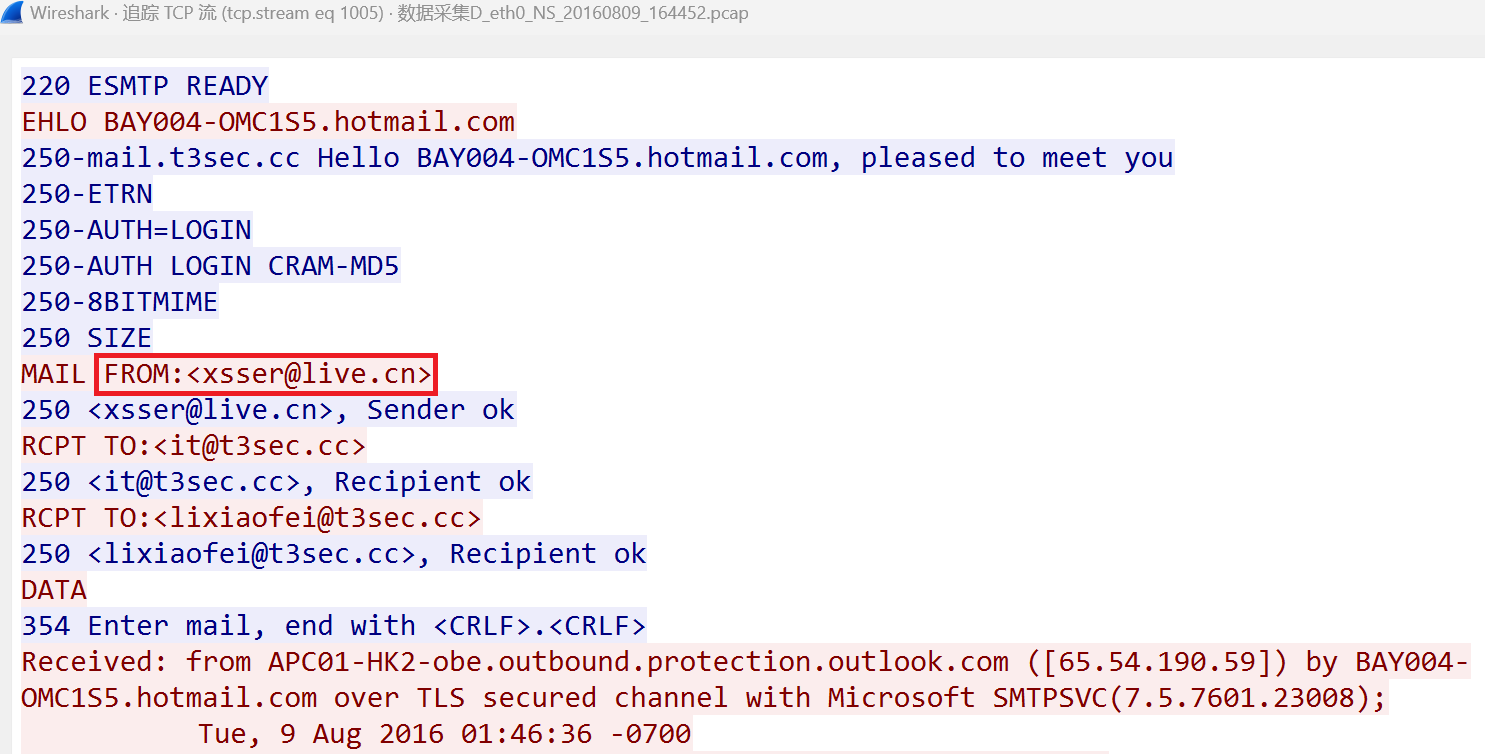
追踪TCP流,发现几个邮箱。(拥有同样后缀@t3sec.cc的邮箱,应该是公司员工的邮箱)
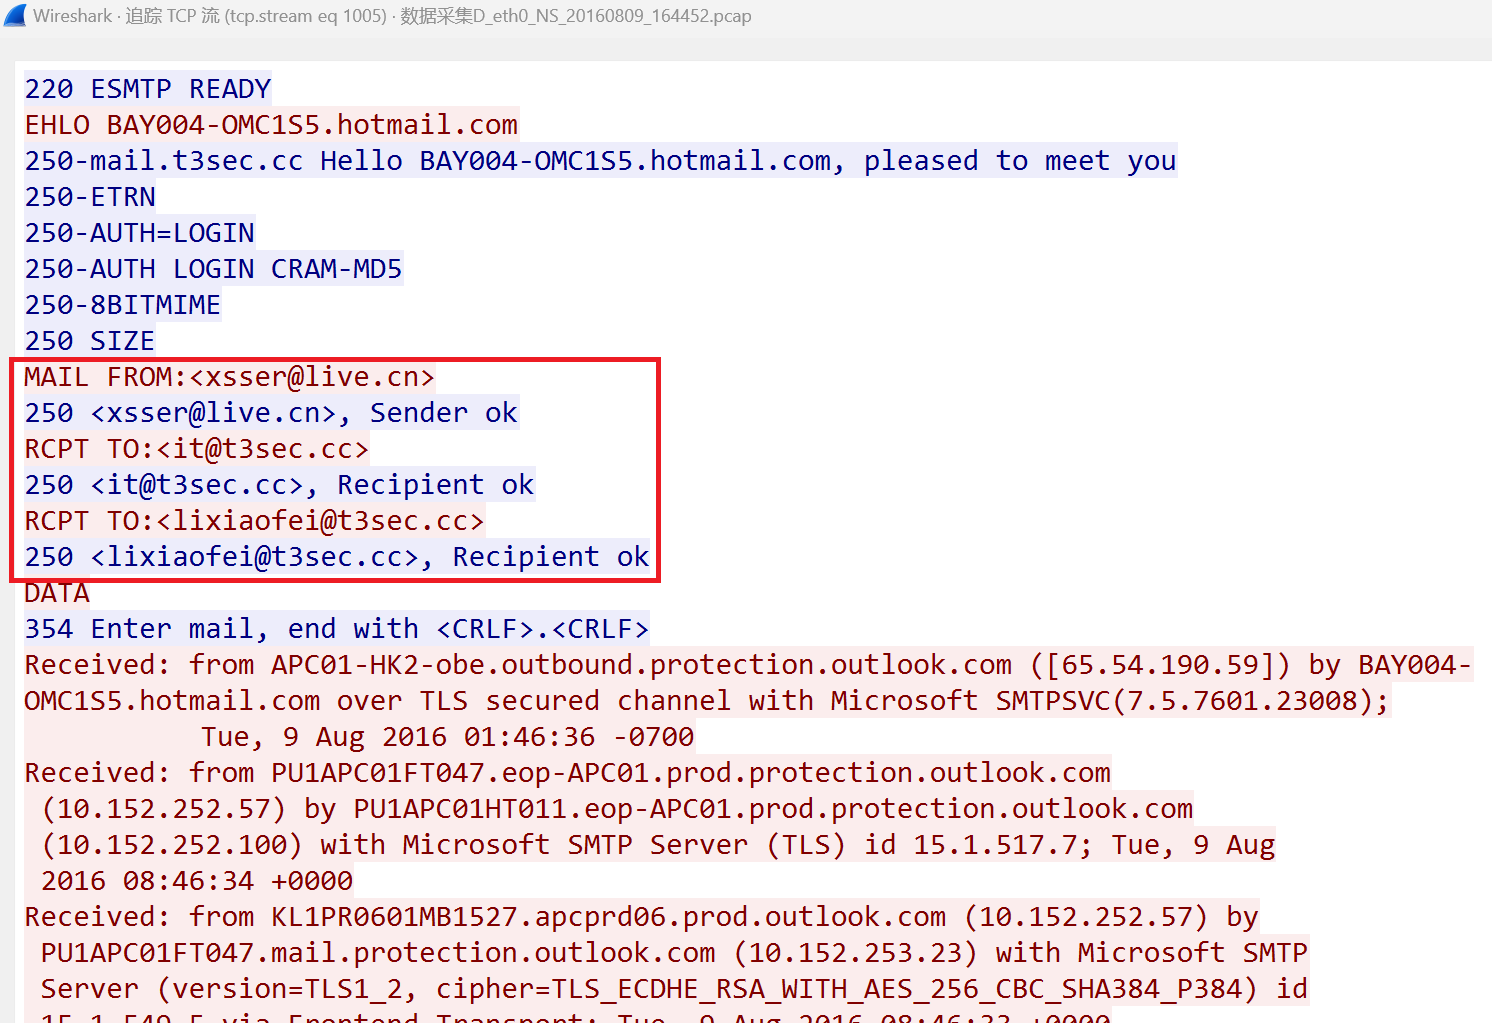
跟踪 TCP 流,红框 MAIL FROM:xsser@live.cn 与两个 RCPT TO 收件人

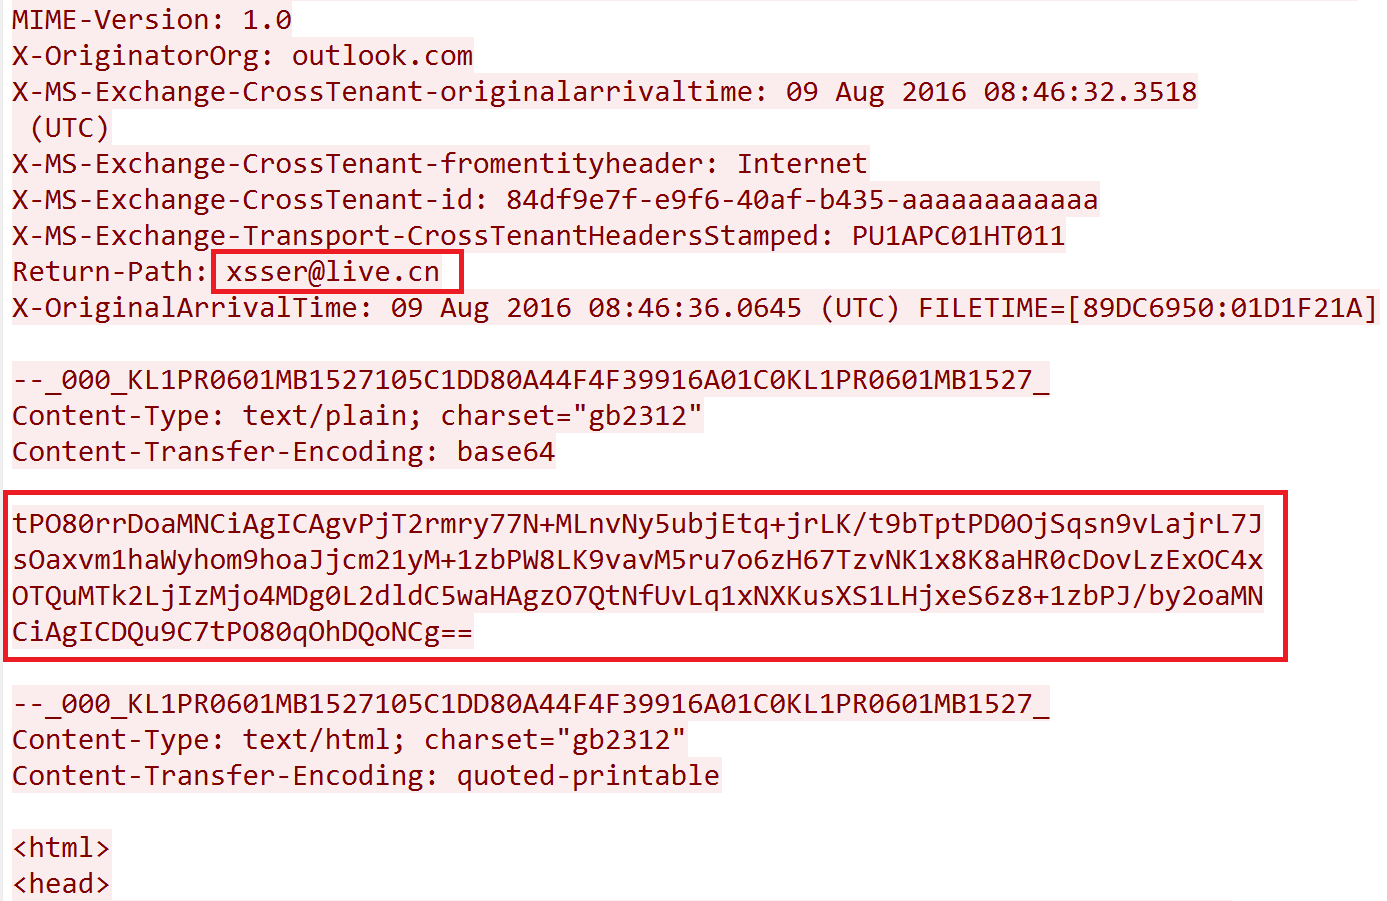
往下查看流量,发现一段Base64编码的数据。

邮件头部 MIME 信息,红框 Return-Path: xsser@live.cn,下面是 base64 正文

解码后,发现疑似钓鱼邮件,确认黑客使用的邮箱是: xsser@live.cn 。

1
2
3
4
tPO80rrDoaMNCiAgICAgvPjT2rmry77N+MLnvNy5ubjEtq+jrLK/t9bTptPD0OjSqsn9vLajrL7J
sOaxvm1haWyhom9hoaJjcm21yM+1zbPW8LK9vavM5ru7o6zH67TzvNK1x8K8aHR0cDovLzExOC4x
OTQuMTk2LjIzMjo4MDg0L2dldC5waHAgzO7QtNfUvLq1xNXKusXS1LHjxeS6z8+1zbPJ/by2oaMN
CiAgICDQu9C7tPO80qOhDQoNCg==
1
2
3
大家好。
     鉴于公司网络架构改动,部分应用需要升级,旧版本mail、oa、crm等系统逐步将替换,请大家登录http://118.194.196.232:8084/get.php 填写自己的帐号以便配合系统升级。
    谢谢大家!

同一条 TCP 流顶部,红框 FROM:xsser@live.cn

flag:

1
flag{xsser@live.cn}