文章题图:蓝发动漫少女,配文「刷题嘛~?一起呀」

BUUCTF: https://buuoj.cn/challenges


相关阅读
BUUCTF 题目「[湖南省赛2019]Findme 1」页面,附件为 attachment.zip

题目描述:

得到的 flag 请包上 flag{} 提交。

密文:

下载附件,解压得到1.png、2.png、3.png、4.png、5.png。
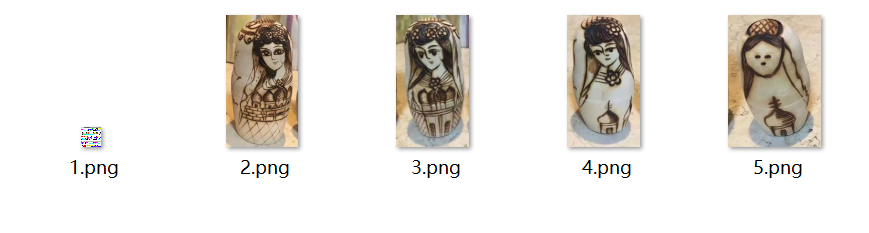
解压出的 1.png 到 5.png,其中 1.png 尺寸明显异常


解题思路:

1、先看第一张图片1.png,显示出错,而且与其它四张图片不同,尝试修改宽高。

通过python脚本爆破宽高,得到正确的宽高,然后修改图片的宽高数据,得到正确的图片。爆破所用代码如下。

 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
import os
import binascii
import struct

crcbp = open("repair.png", "rb").read()    #打开图片(修改图片路径)
for i in range(2000):
    for j in range(2000):
        data = crcbp[12:16] + \
            struct.pack('>i', i)+struct.pack('>i', j)+crcbp[24:29]
        crc32 = binascii.crc32(data) & 0xffffffff
        if(crc32 == 0x9BF1293B):    #图片当前CRC(修改CRC)
            print(i, j)
            print('hex:', hex(i), hex(j))

宽为 227, 高为 453, 新CRC值为 806611, 宽为 e3, 高为 1c5

正确的图片显示如下,还是有问题。
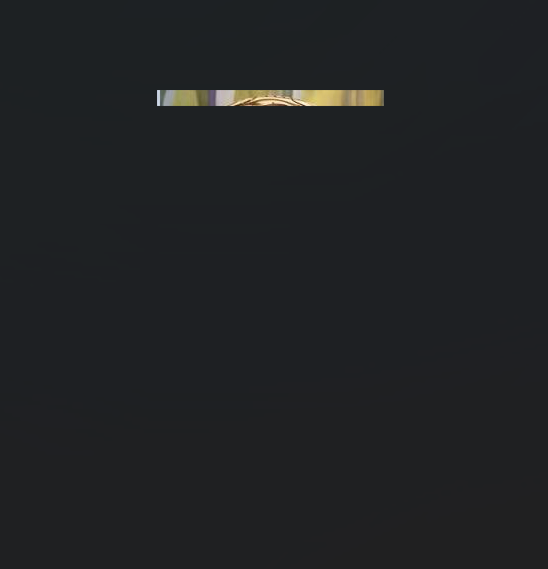
1.png 打开后只剩一条极窄的横条,说明高度被改过

用010Editor打开,发现struct PNG_CHUNK chunk[2] 、 chunk[3] 缺少 IDAT 标识。
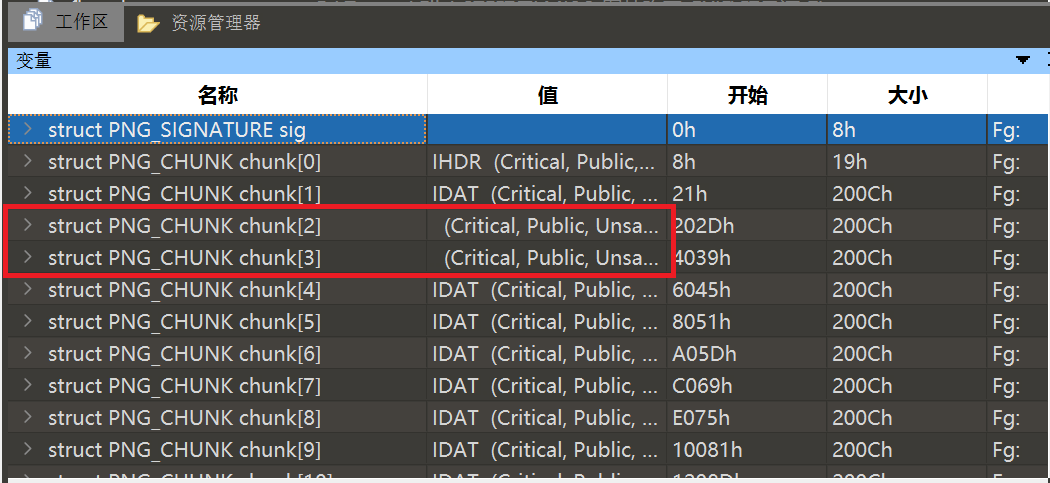
010 Editor 中 chunk[2]、chunk[3] 缺少 IDAT 标识(红框处)

添加 IDAT 标识,在struct PNG_CHUNK chunk[2] 下的 union CTYPE type 中的 uint32 crc ,添加值 49444154h
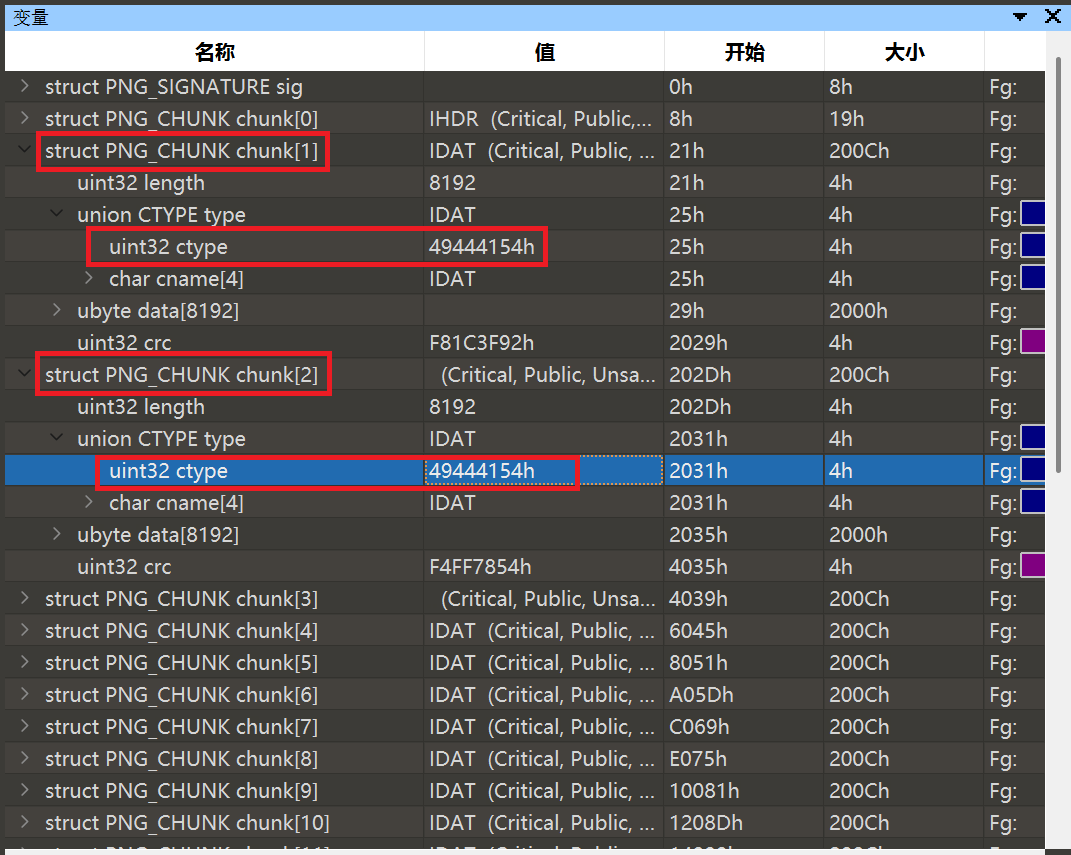
在 chunk[2] 的 CTYPE 处补回 IDAT(49444154)

图片正常显示如下:

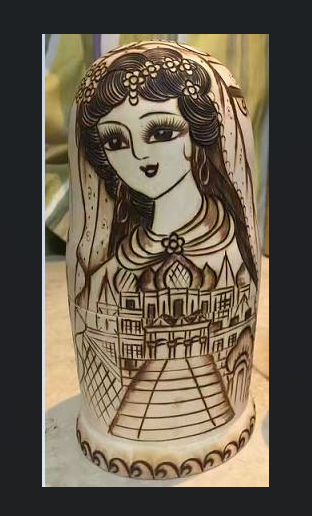
修复后的 1.png 正常显示,是一张套娃照片

使用Stegsolve打开,在 blue 2 通道发现二维码。

原文配图已失效(源站返回占位图)

原文配图已失效(源站返回占位图)

扫码二维码,得到 ZmxhZ3s0X3 。

2、第二张图片2.png,用010 Editor打开,在文件尾发现 7z 开头的数据,提取出来再处理。
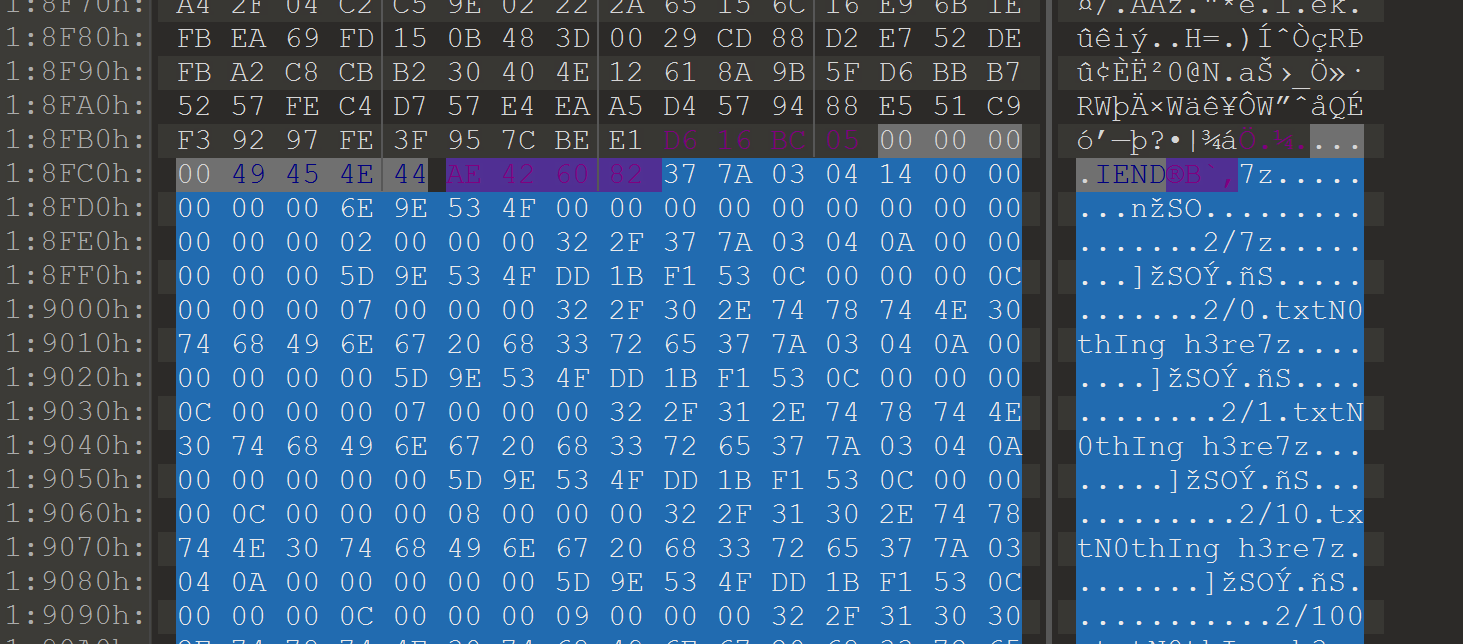
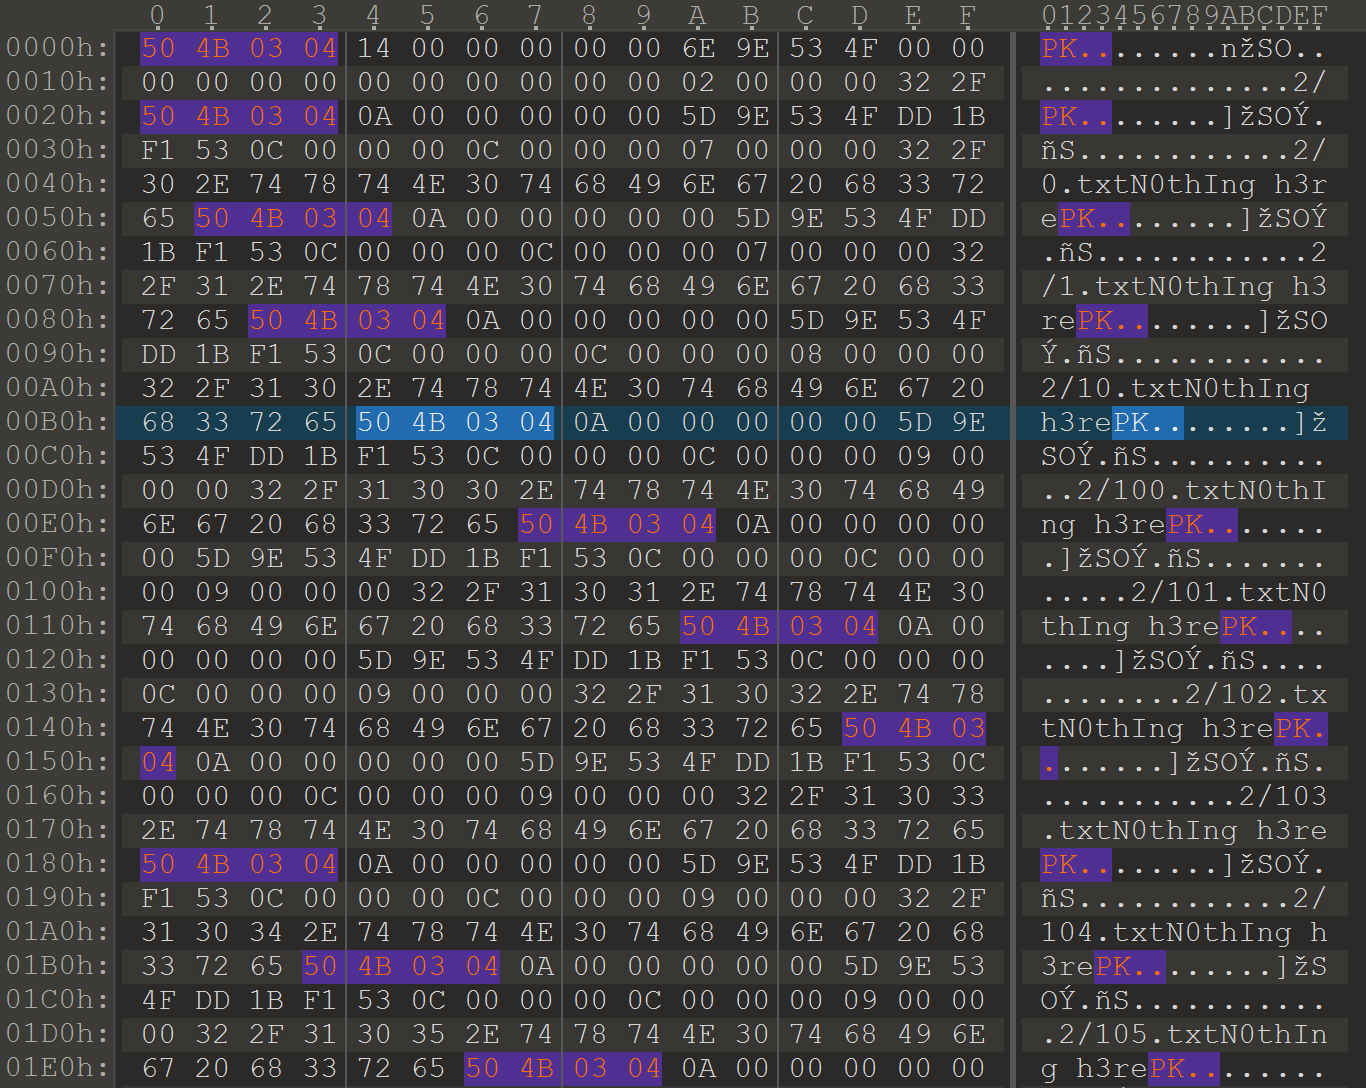
2.png 尾部 IEND 之后跟着 50 4B 03 04 与 0.txt 等文件名,说明附了 ZIP

保存为7z文件后,无法正常解压。将文件数据中全部的 7z 替换为 PK ,保存为zip文件,可以正常解压。

7z文件头: 37 7A BC AF 27 1C zip文件头: 50 4B 03 04

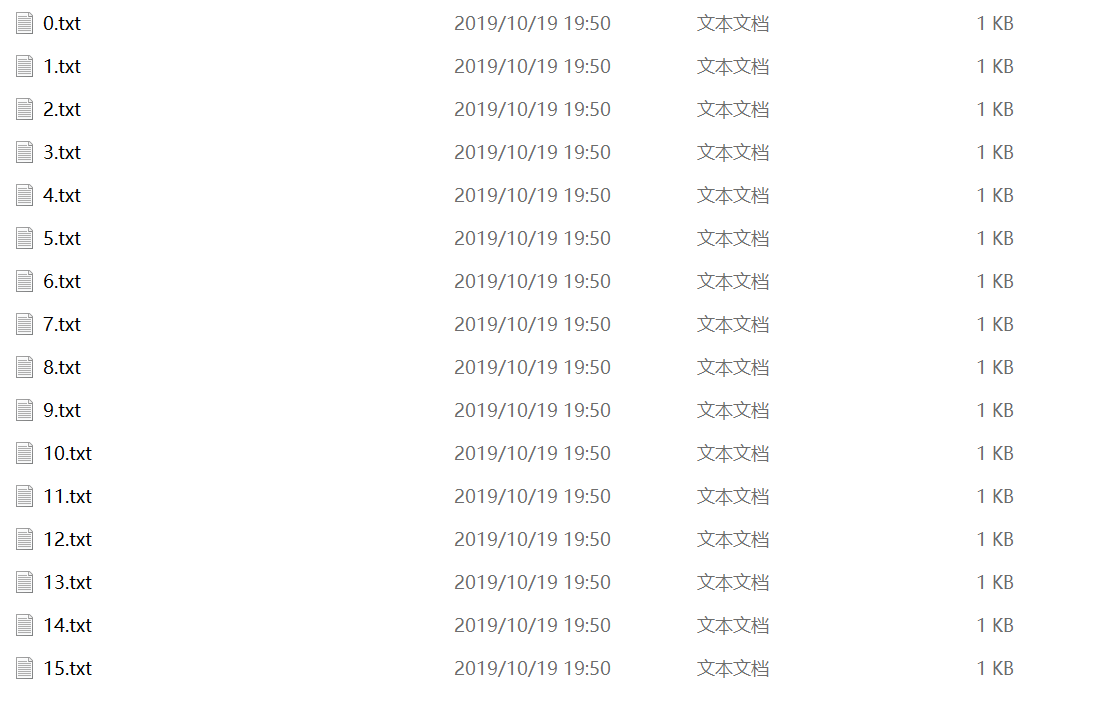
解压后得到 0.txt 至 15.txt 等大量文本文件

解压得到1000个文件。

十六进制中成片出现 50 4B 03 04(PK 头)

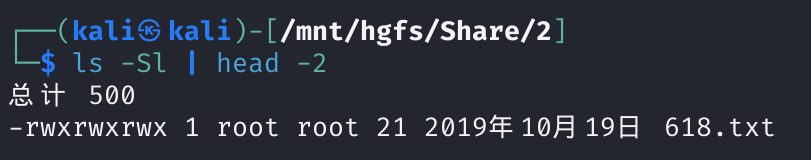
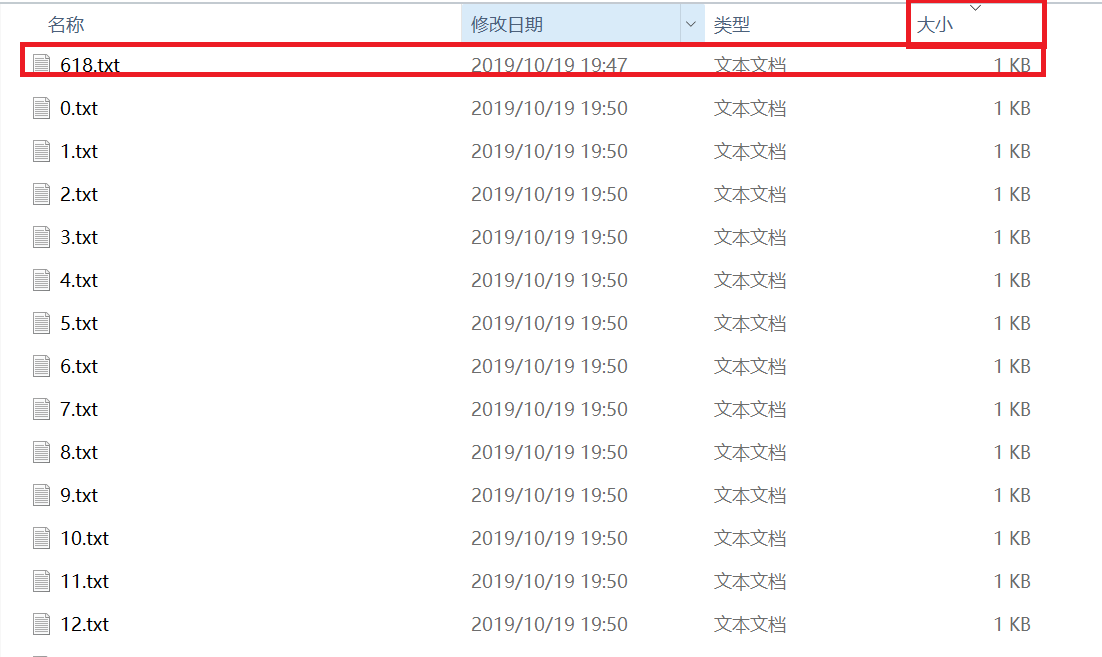
将文件按照文件大小,从大到小排列,发现618.txt

Kali 终端按大小排序,618.txt 大小为 21 字节

文件列表中 618.txt 被红框标出

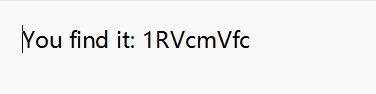
618.txt内容如下:

618.txt 的内容:You find it: 1RVcmVfc

得到 1RVcmVfc

3、第三张图片3.png,用010 Editor打开,在struct PNG_CHUNK chunk[0、1、2、3、4、5、6、7]下的 uint32 crc ,全部隐藏了十六进制数据。
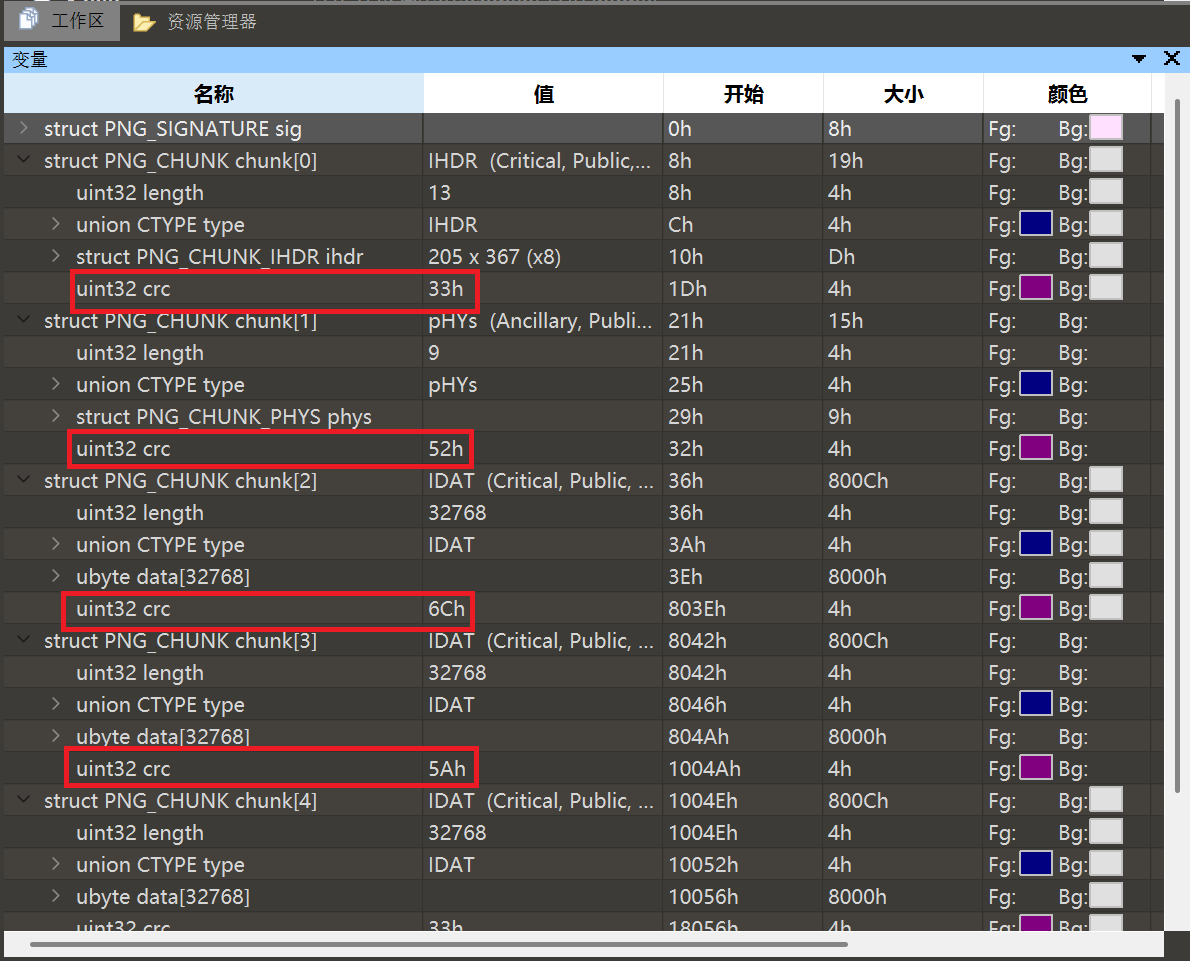
010 Editor 中多处 CRC 字段被红框标出

16进制转换文本: https://www.sojson.com/hexadecimal.html
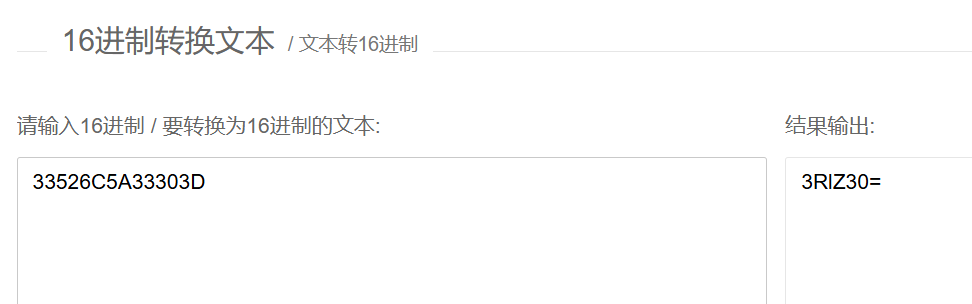
在线进制转换:33526C5A33303D 转成 3RIZ30=

提取出来转换为ASCII字符,得到 3RlZ30=

4、第四张图片4.png,使用Kali中的exiftool查看4.png的EXIF信息。
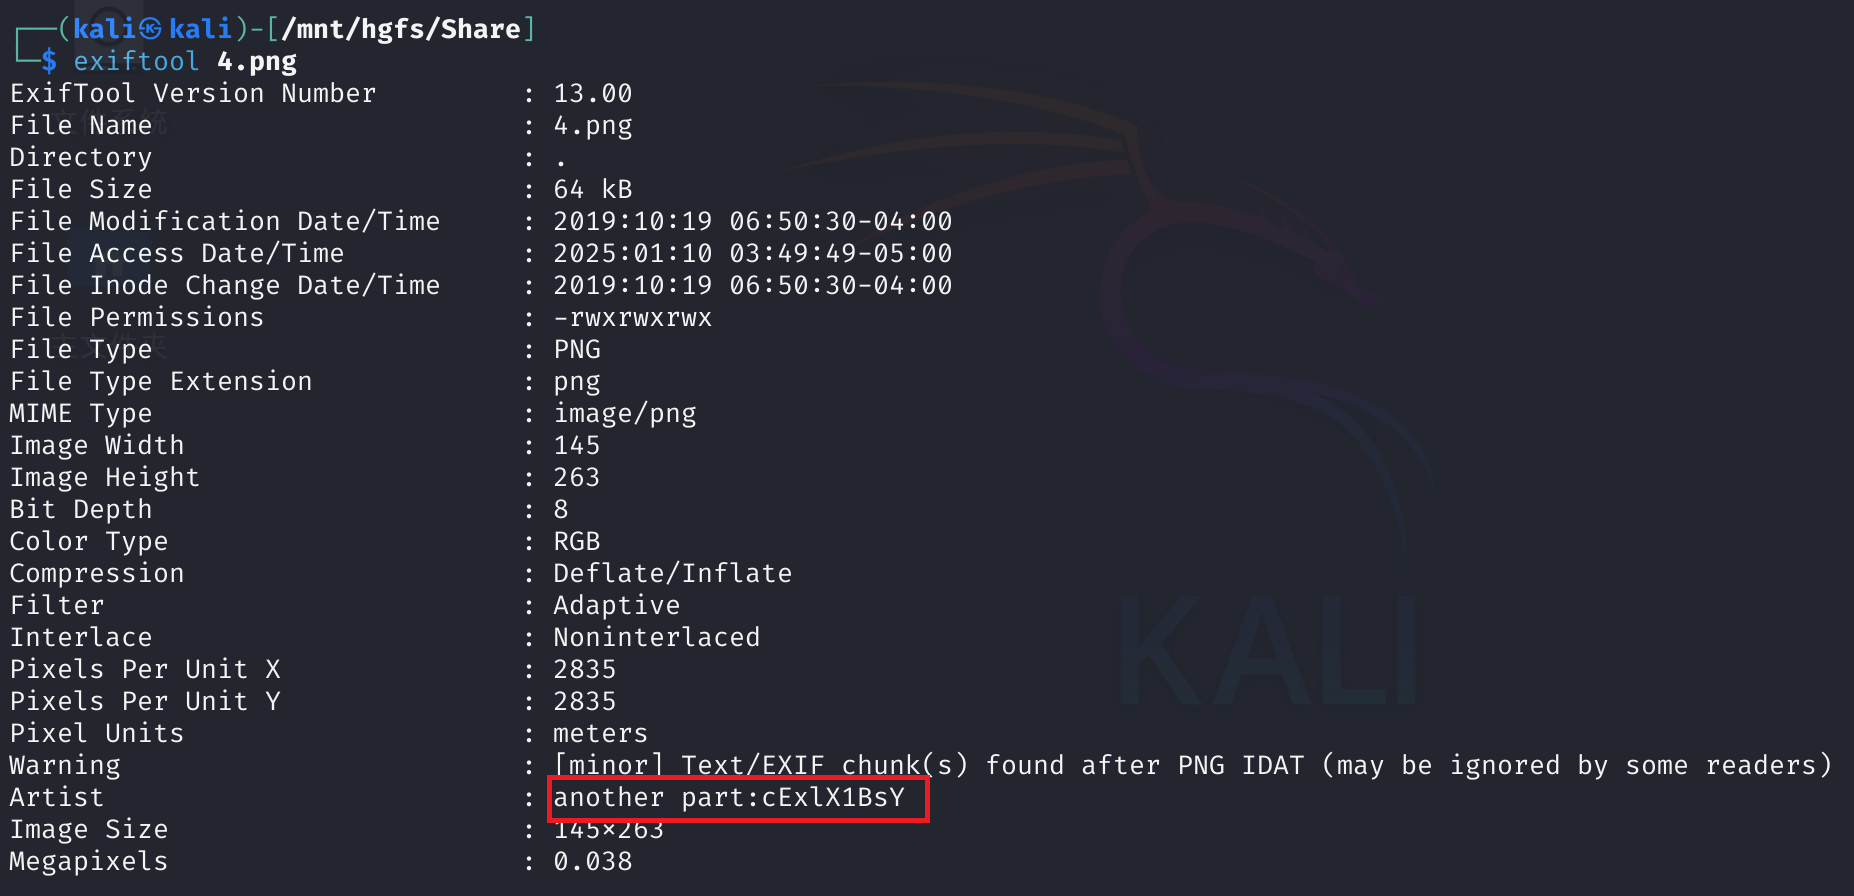
exiftool 查看 4.png,Artist 字段写着 another part:cExlX1BsY

在Artist下发现another part: cExlX1BsY

5、第五张图片5.png,用010 Editor打开,在最后发现 a gift。
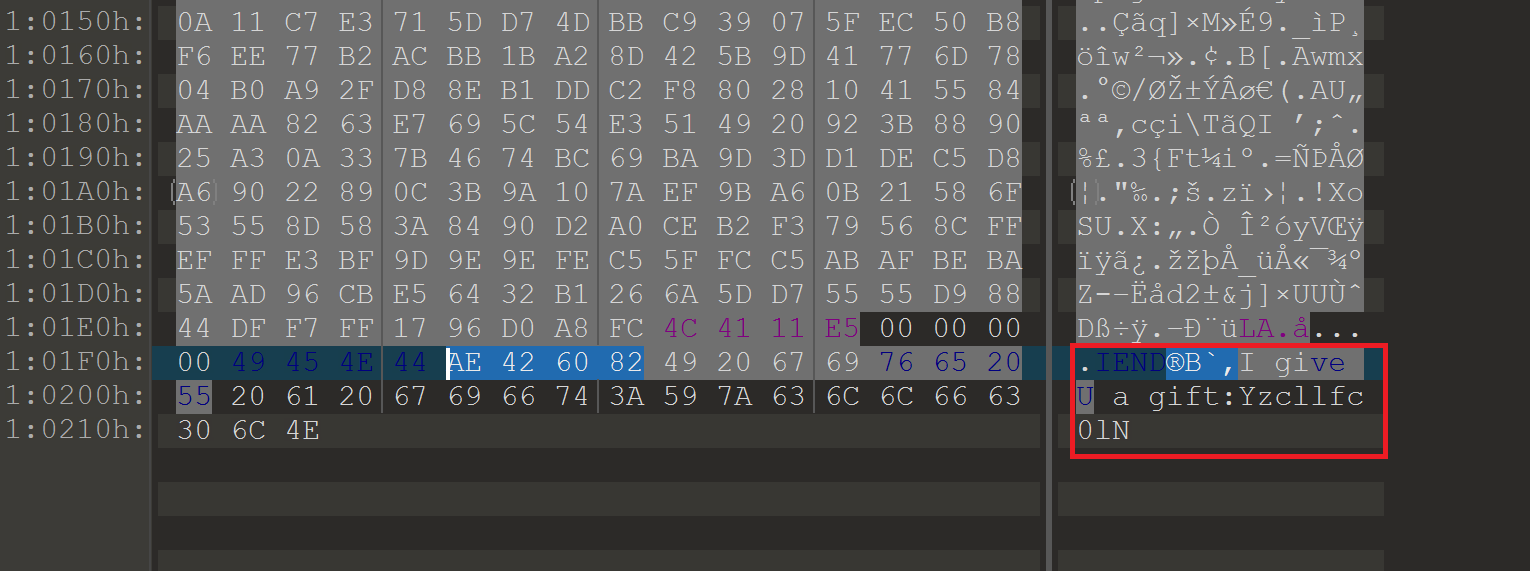
5.png 尾部 IEND 之后写着 a gift:Yzcllfc0lN

得到 Yzcllfc0lN

6、按照1.png、5.png、4.png、2.png、3.png的顺序组合,得到可以解码的Base64字符串。

1
ZmxhZ3s0X3Yzcllfc0lNcExlX1BsY1RVcmVfc3RlZ30=

解码得到flag: flag{4_v3rY_sIMpLe_PlcTUre_steg}
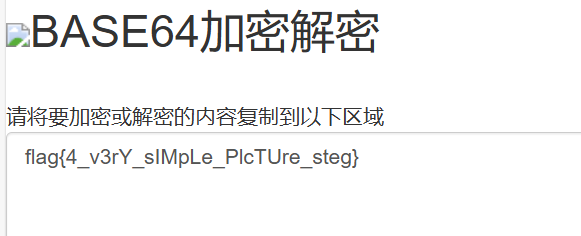
Base64 解码得到 flag{4_v3rY_sIMpLe_PlcTUre_steg}

flag:

1
flag{4_v3rY_sIMpLe_PlcTUre_steg}