文章头图:蓝发少女插画,手写「刷题嘛~?」「一起听~」

BUUCTF: https://buuoj.cn/challenges


相关阅读
题目页「[BSidesSF2019]zippy 1」,附件 attachment.p…

题目描述:

得到的 flag 请包上 flag{} 提交。

密文:

下载附件,得到attachment.pcapng文件
attachment.pcapng,大小 4 KB,显示为 Wireshark capture


解题思路:

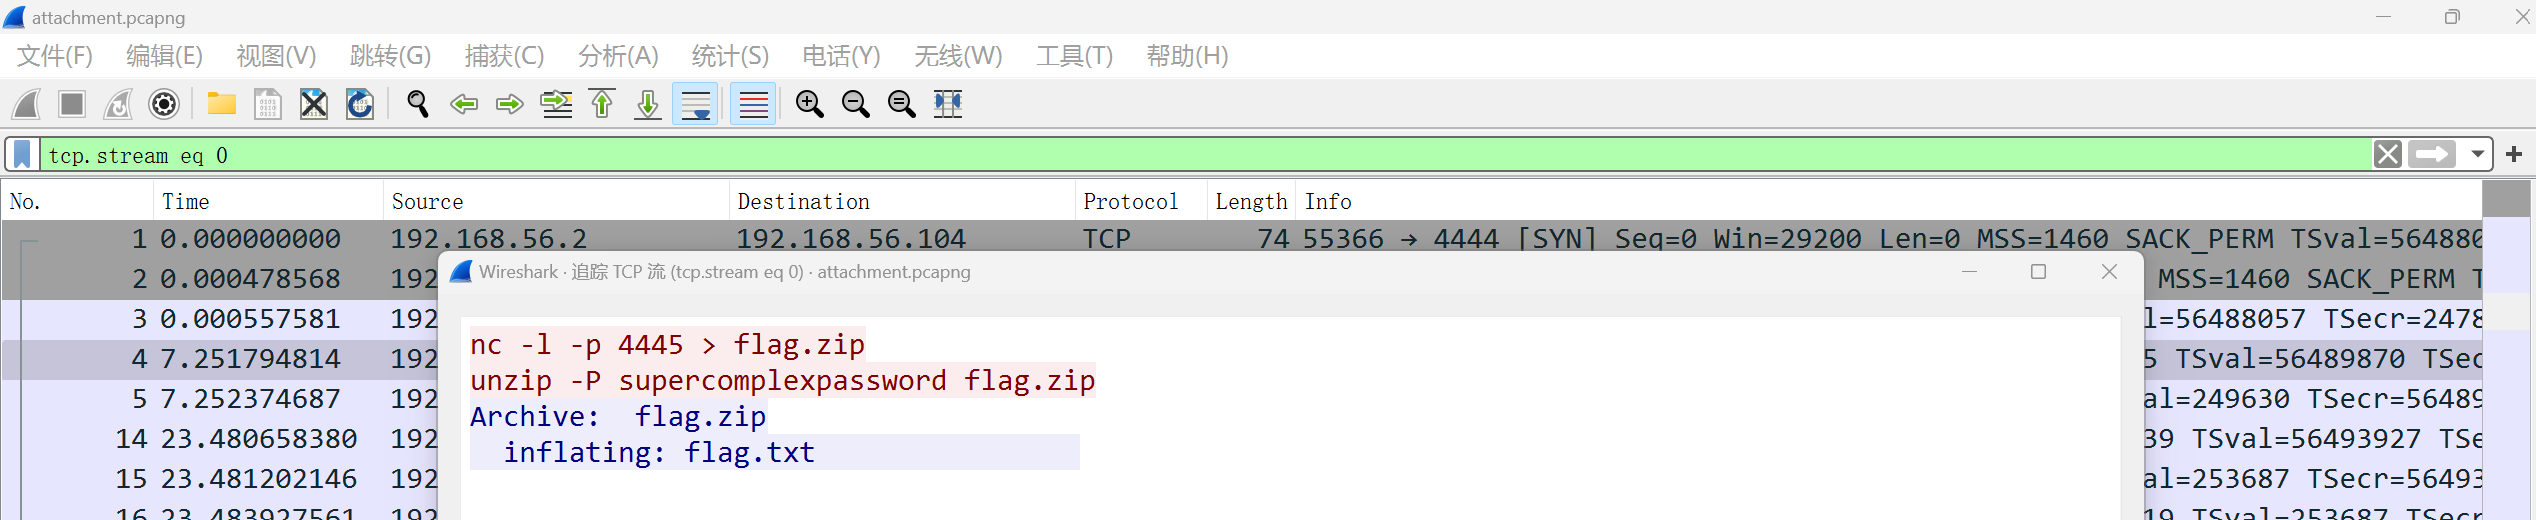
1、打开attachment.pcapng文件,流量很少,简单浏览发现执行了两条命令。

1
2
3
4
nc -l -p 4445 > flag.zip
使用 netcat 工具监听端口 4445 并将接收到的数据重定向到 flag.zip 文件。
unzip -P supercomplexpassword flag.zip
使用 unzip 工具来解压 flag.zip 文件。-P 选项后面跟的是解压密码 supercomplexpassword。

跟踪 TCP 流,可见 nc -lp 4445 > flag.zip 与 unzip -P supercomplexpassword flag.zip,inflating: flag.txt

其中,保存下来的flag.zip文件是解题的关键,解压密码 supercomplexpassword 也有用。

2、在Kali中,使用foremost工具分离流量包中的flag.zip文件
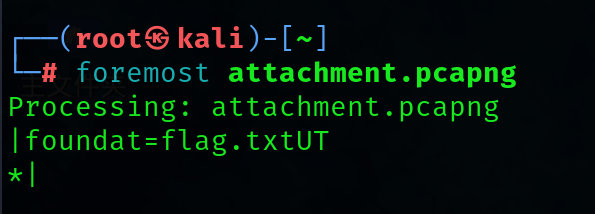
kali 里跑 foremost attachment.pcapng,输出 |foundat=flag.txtUT

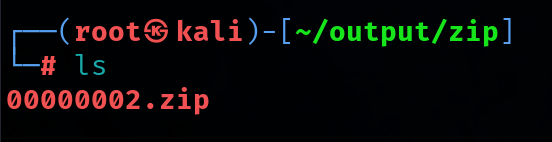
cd output/zip 后 ls,得到 00000002.zip

使用解压密码 supercomplexpassword 解压flag.zip文件,得到flag.txt文件,得到flag
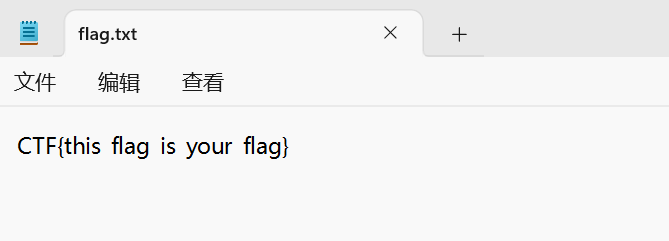
记事本打开 flag.txt,内容是 CTF{this flag is your flag}

flag:

1
2
CTF{this_flag_is_your_flag}
flag{this_flag_is_your_flag}