BUUCTF: https://buuoj.cn/challenges
相关阅读
题目描述:#
得到的 flag 请包上 flag{} 提交。
密文:#
下载附件解压,得到流量分析.pcap和流量分析.txt
解题思路:#
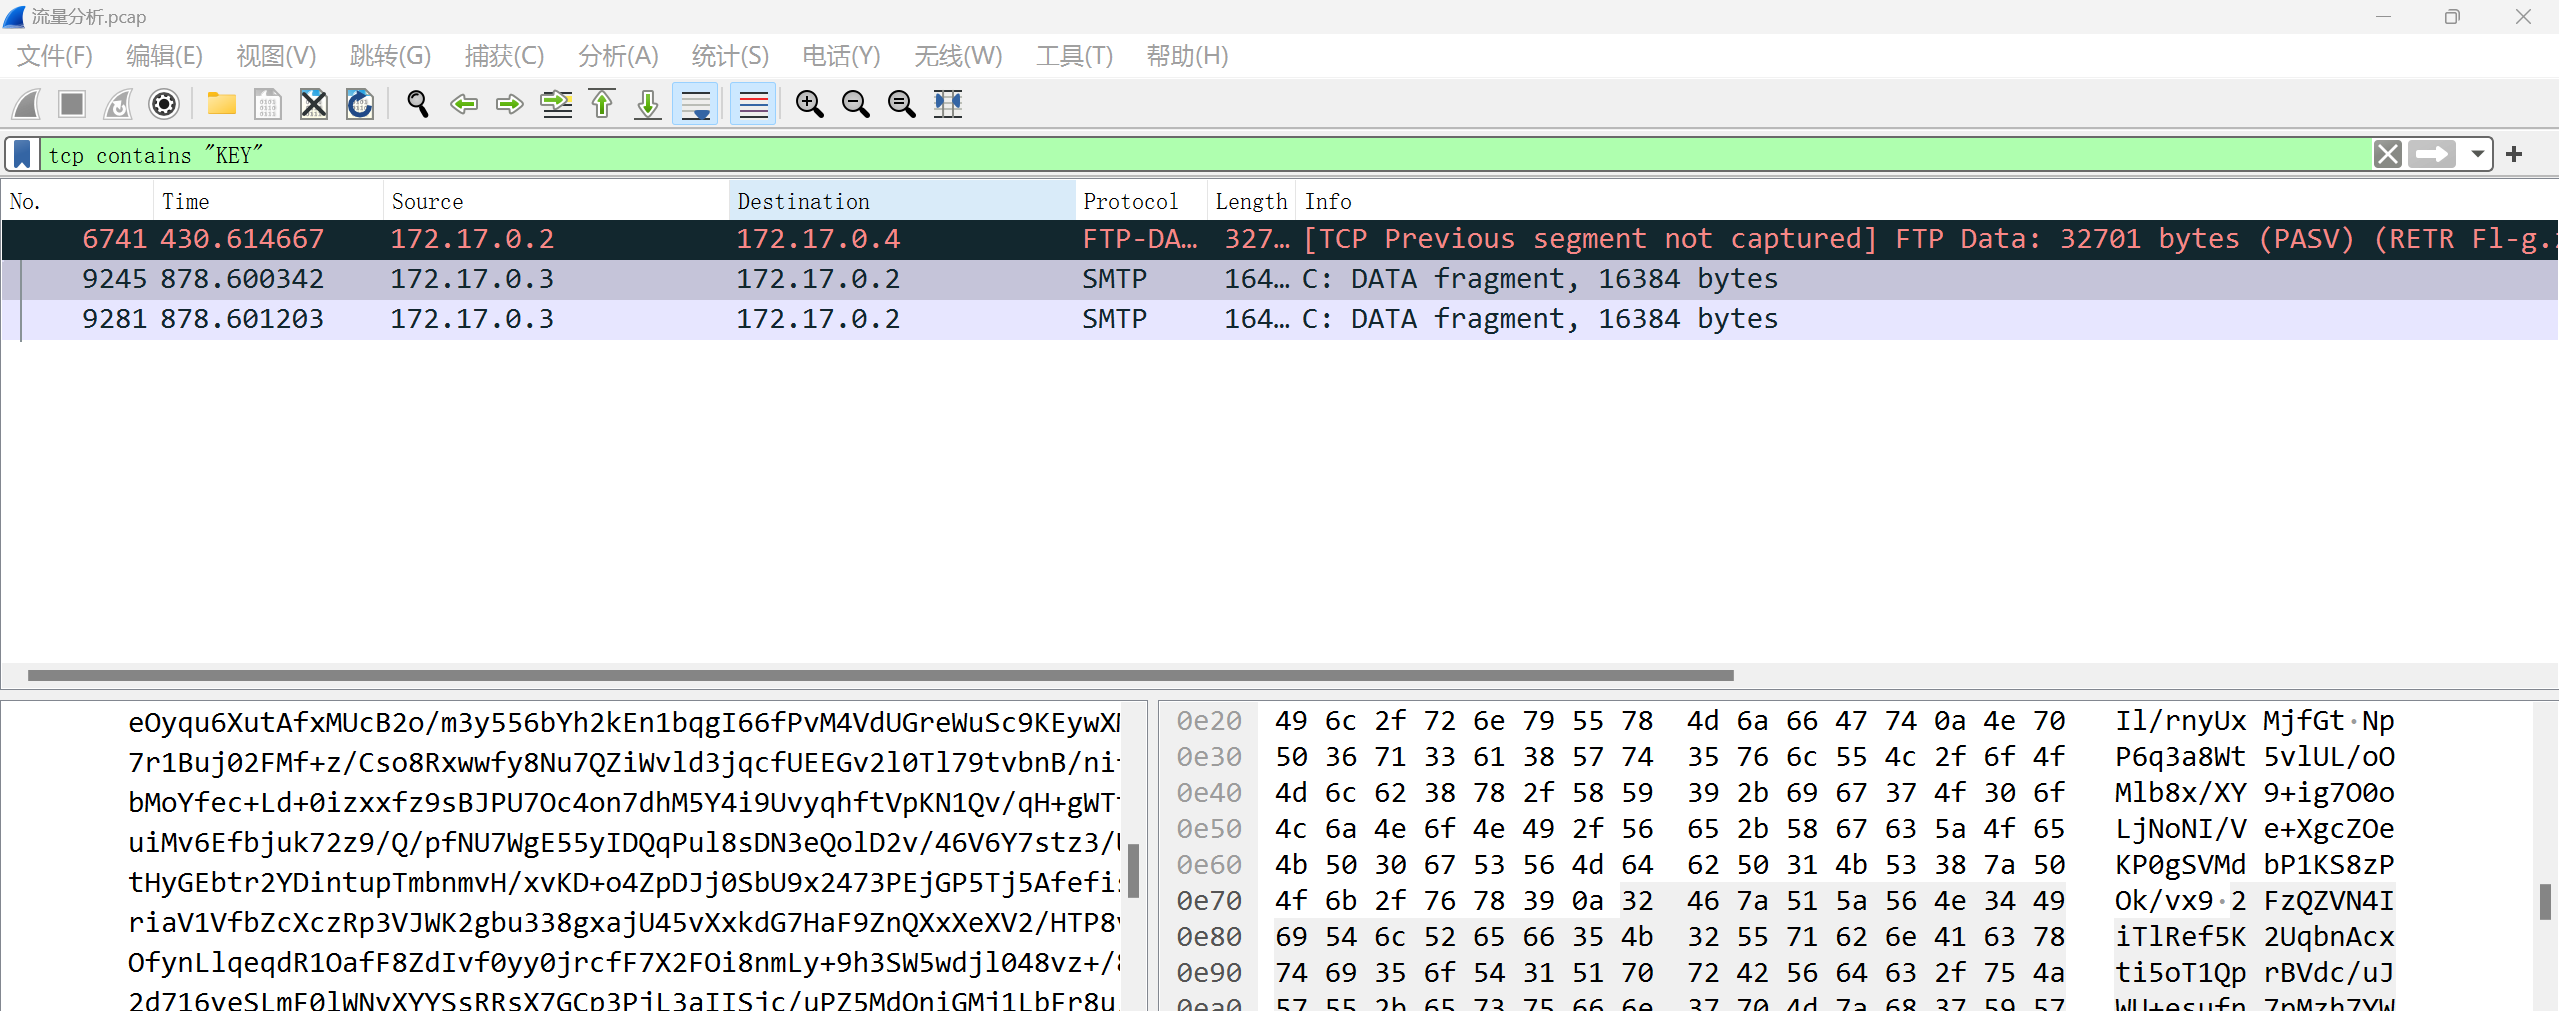
1、先看流量分析.txt,看hint二去pcap包里找 “KEY” 。
1
2
3
4
5
6
7
8
| 流量分析
200pt
提示一:若感觉在中间某个容易出错的步骤,若有需要检验是否正确时,可以比较MD5: 90c490781f9c320cd1ba671fcb112d1c
提示二:注意补齐私钥格式
-----BEGIN RSA PRIVATE KEY-----
XXXXXXX
-----END RSA PRIVATE KEY-----
|
搜索 “KEY” 。
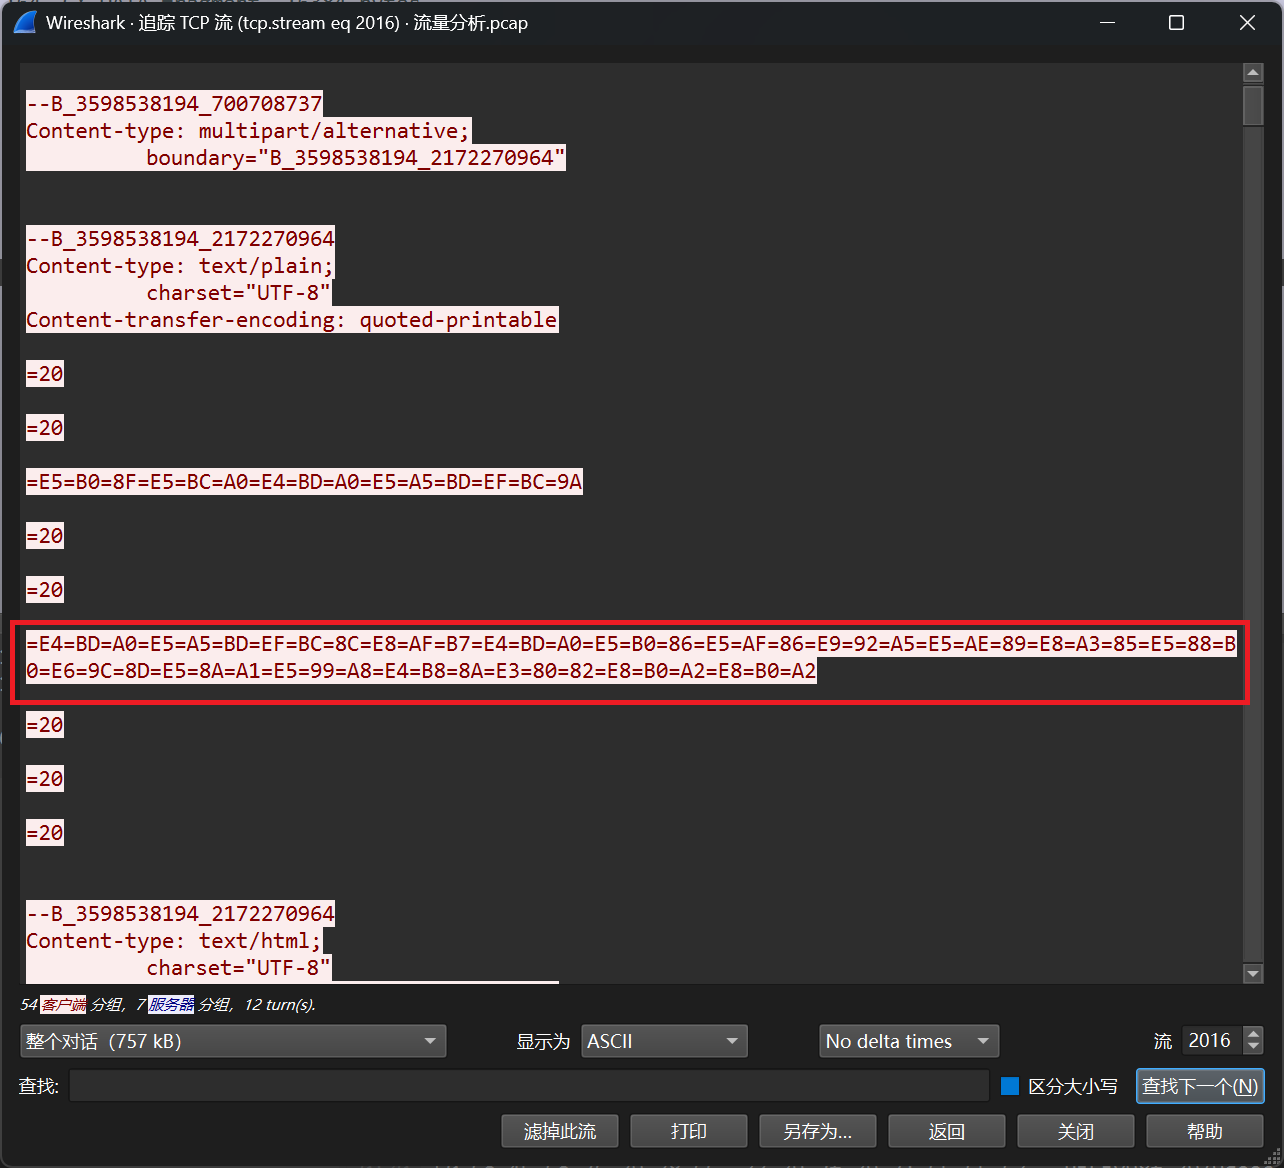
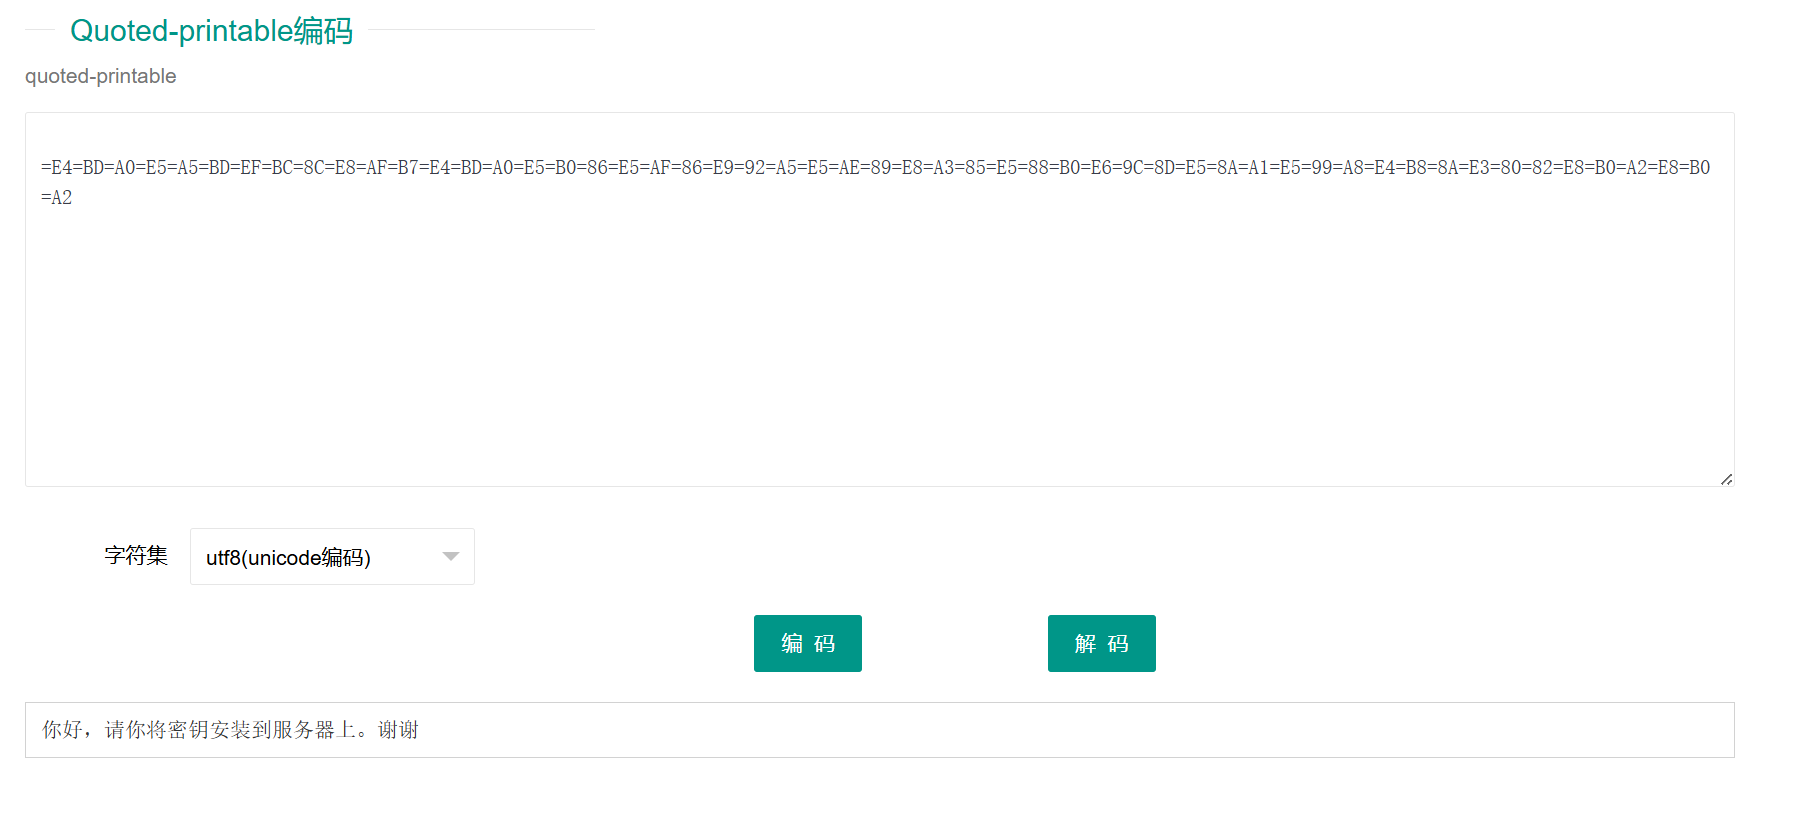
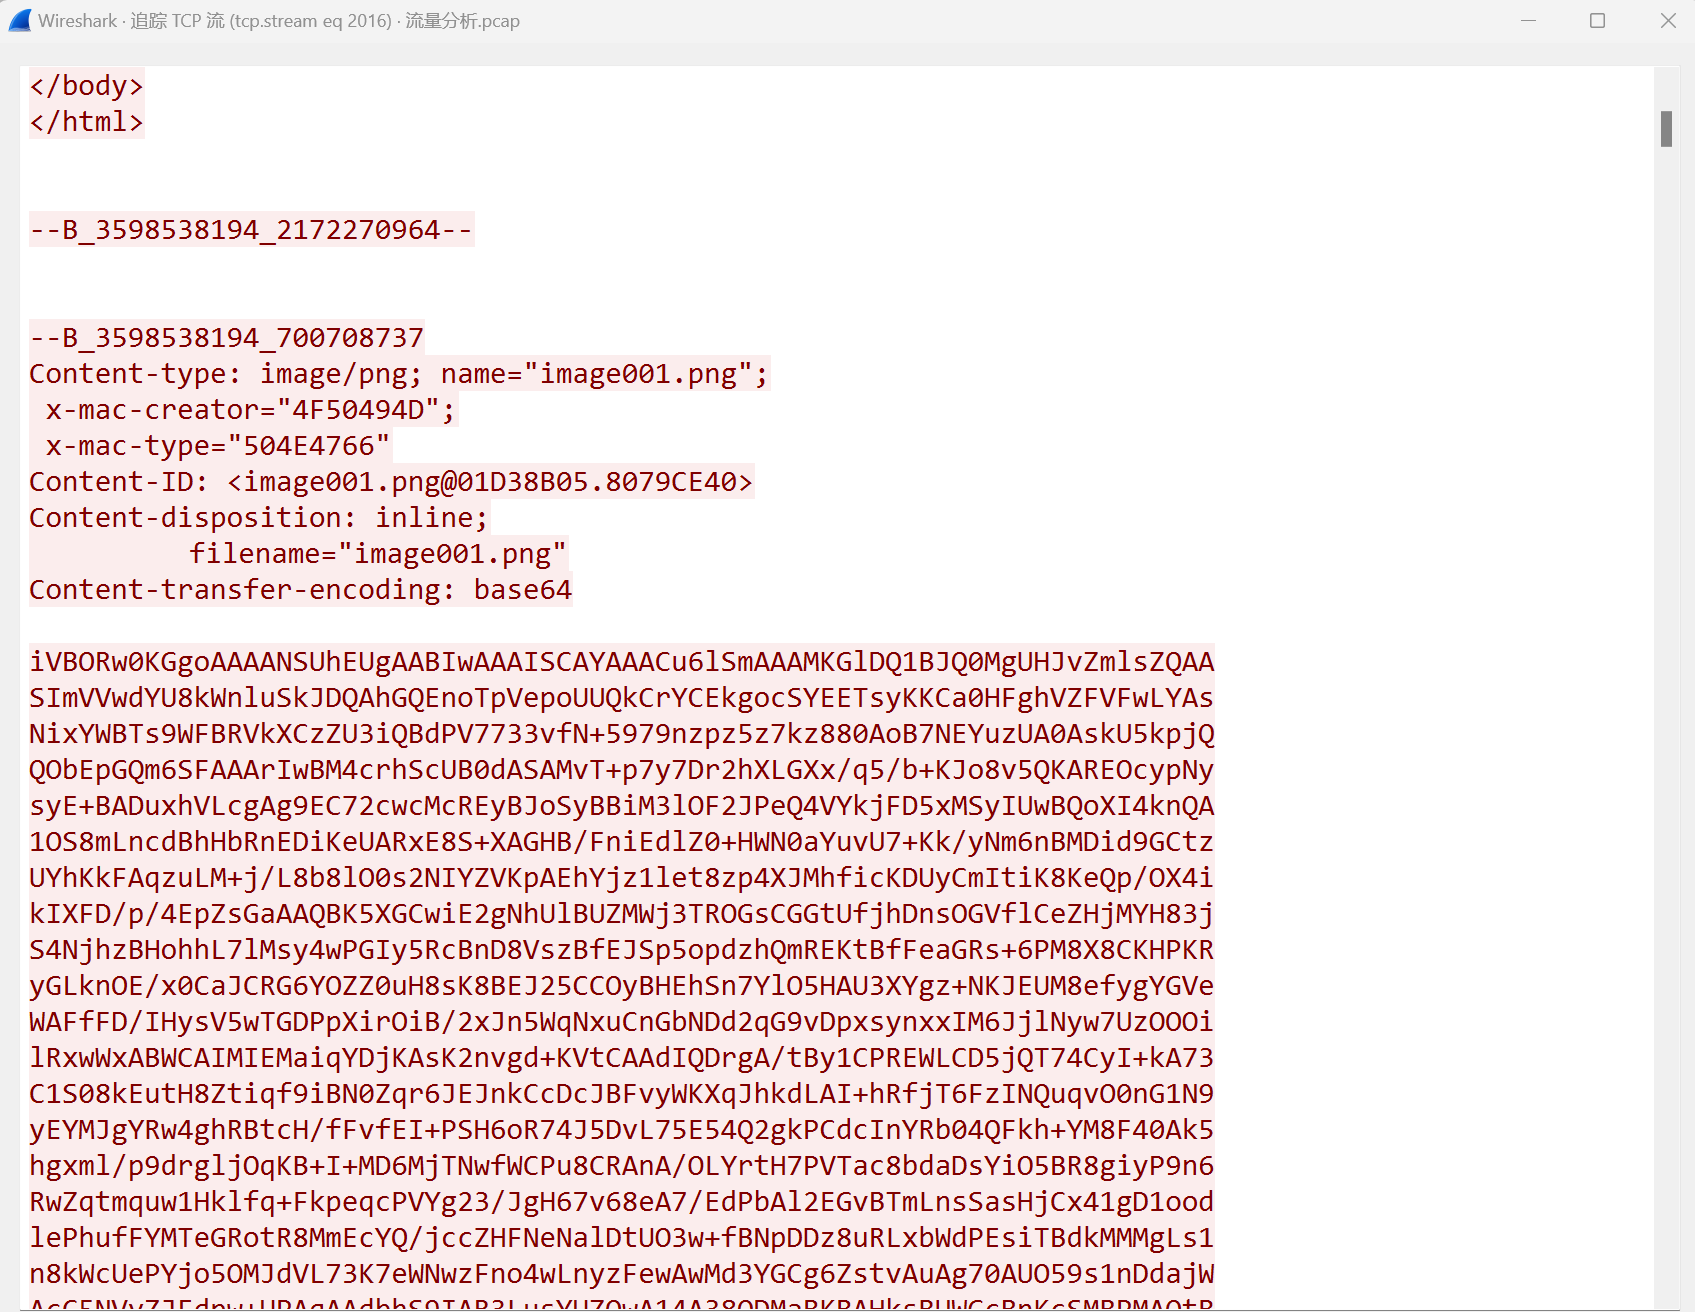
追踪TCP流,找到一句话提到了密钥,最后大部分是一张图片的base64数据。
Quoted-printable编码
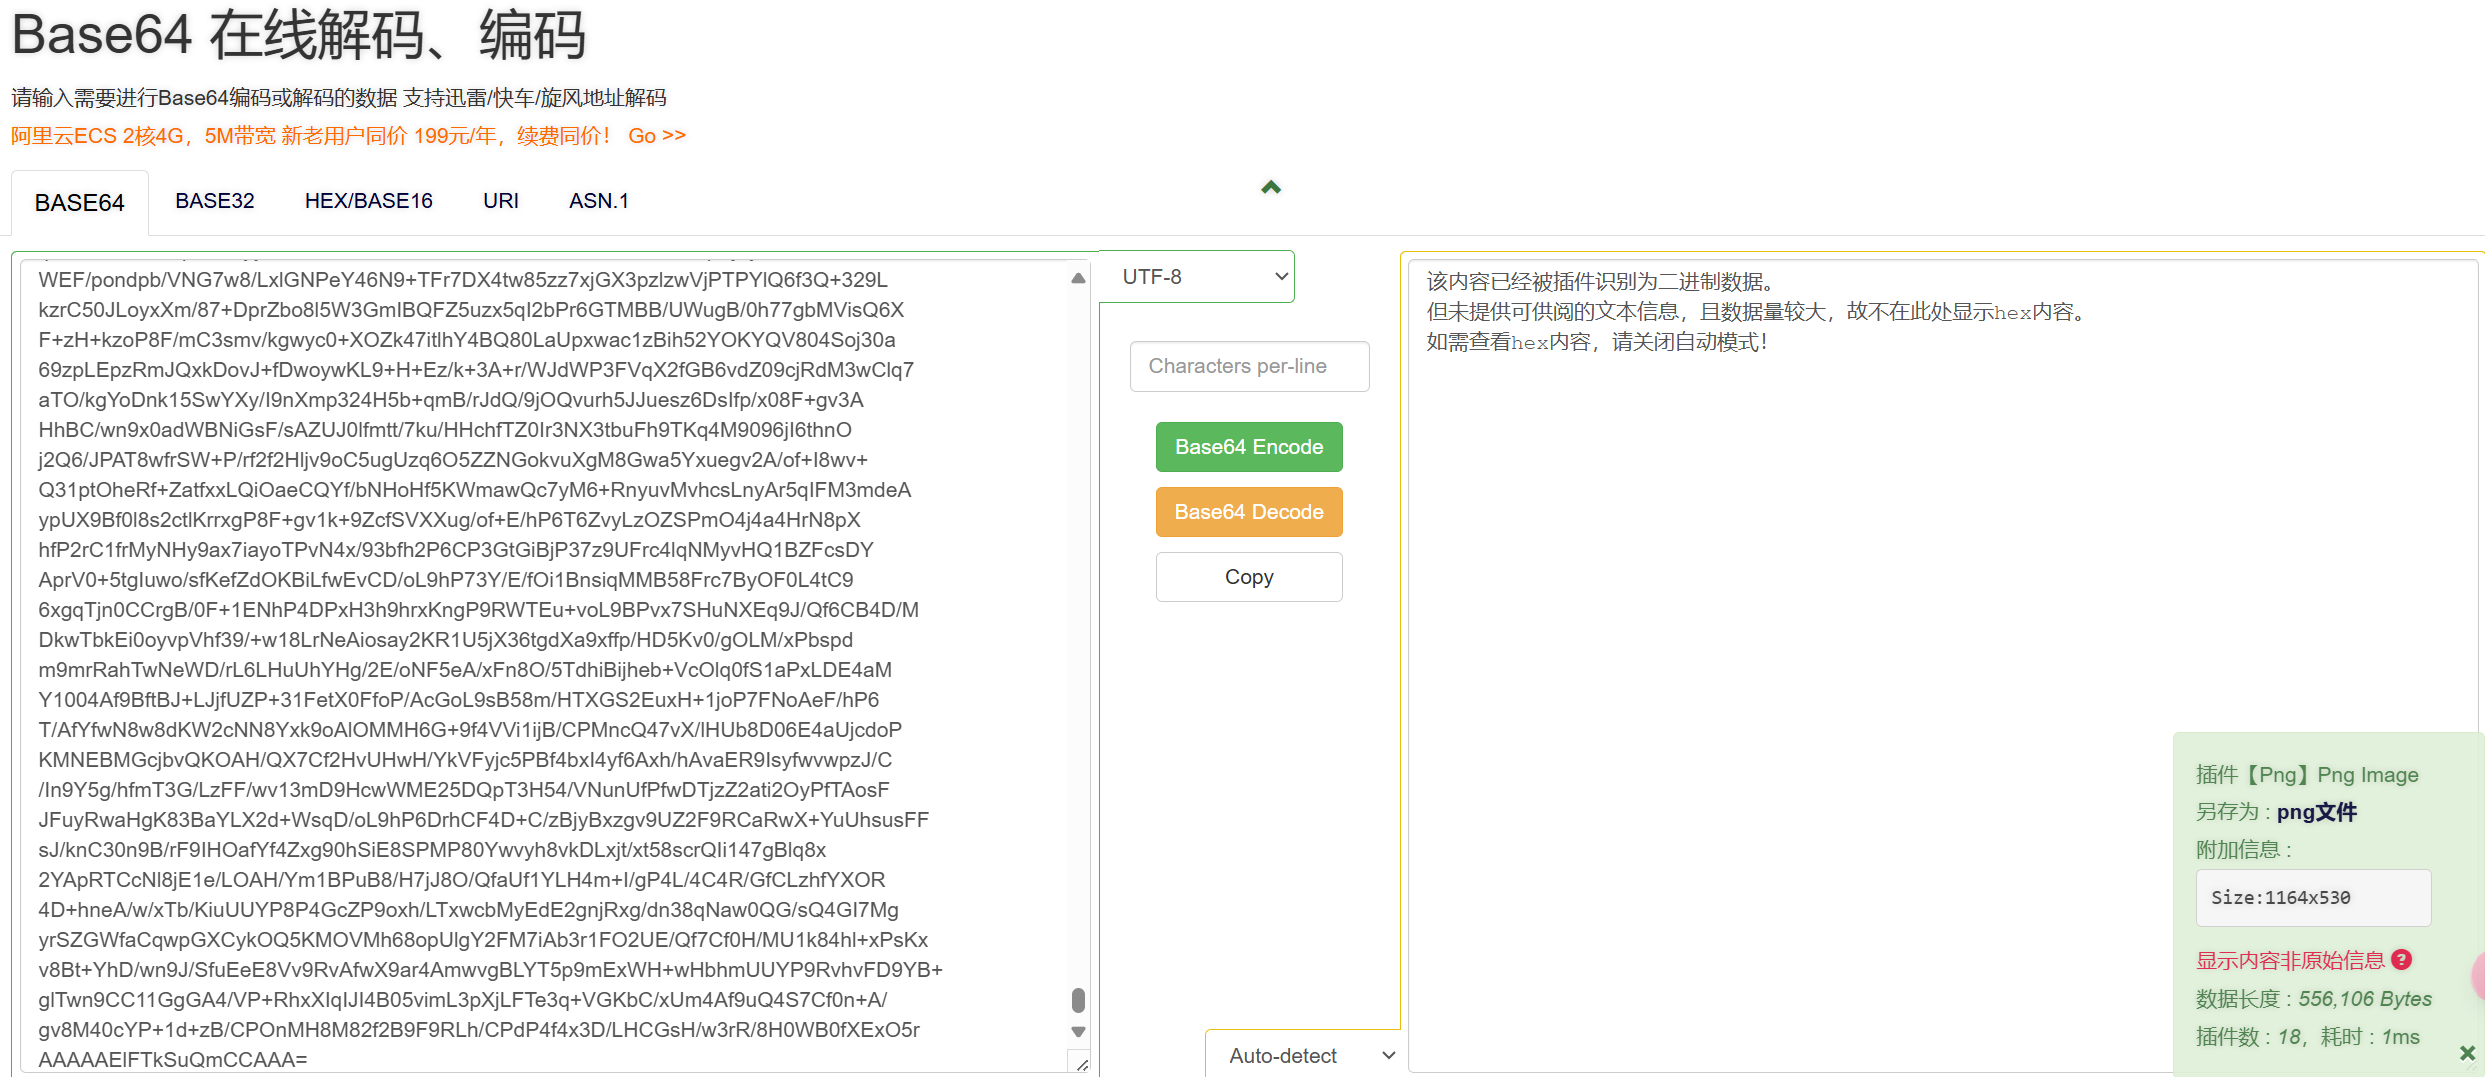
保存下来,尝试base64解码,另存为png文件。
Base64 在线解码、编码
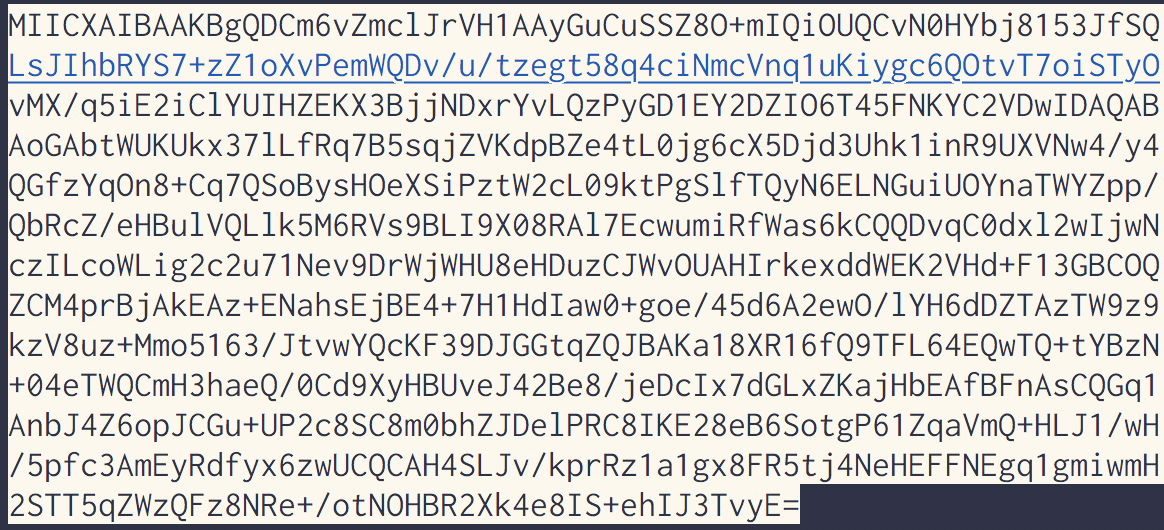
得到图片如下:
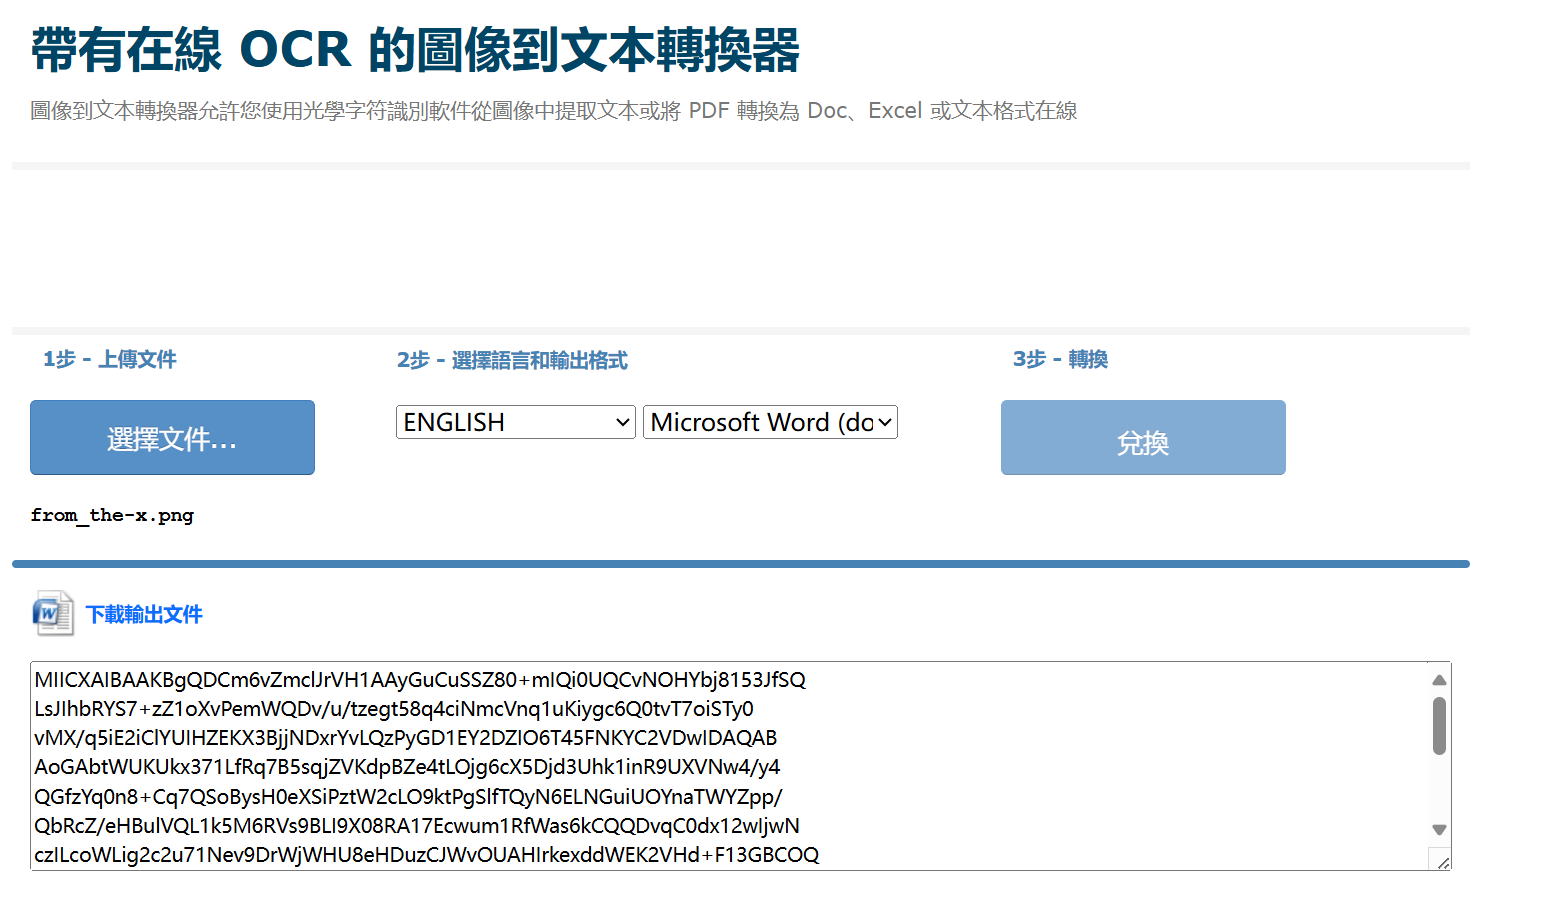
2、将图片转换为文本,校对一遍,注意不要出错,套上正确的SSL私钥格式,保存为txt文件。
ORC在线识别: https://www.onlineocr.net/zh_hant/
 1
 2
 3
 4
 5
 6
 7
 8
 9
10
11
12
13
14
15
| -----BEGIN RSA PRIVATE KEY-----
MIICXAIBAAKBgQDCm6vZmclJrVH1AAyGuCuSSZ8O+mIQiOUQCvN0HYbj8153JfSQ
LsJIhbRYS7+zZ1oXvPemWQDv/u/tzegt58q4ciNmcVnq1uKiygc6QOtvT7oiSTyO
vMX/q5iE2iClYUIHZEKX3BjjNDxrYvLQzPyGD1EY2DZIO6T45FNKYC2VDwIDAQAB
AoGAbtWUKUkx37lLfRq7B5sqjZVKdpBZe4tL0jg6cX5Djd3Uhk1inR9UXVNw4/y4
QGfzYqOn8+Cq7QSoBysHOeXSiPztW2cL09ktPgSlfTQyN6ELNGuiUOYnaTWYZpp/
QbRcZ/eHBulVQLlk5M6RVs9BLI9X08RAl7EcwumiRfWas6kCQQDvqC0dxl2wIjwN
czILcoWLig2c2u71Nev9DrWjWHU8eHDuzCJWvOUAHIrkexddWEK2VHd+F13GBCOQ
ZCM4prBjAkEAz+ENahsEjBE4+7H1HdIaw0+goe/45d6A2ewO/lYH6dDZTAzTW9z9
kzV8uz+Mmo5163/JtvwYQcKF39DJGGtqZQJBAKa18XR16fQ9TFL64EQwTQ+tYBzN
+04eTWQCmH3haeQ/0Cd9XyHBUveJ42Be8/jeDcIx7dGLxZKajHbEAfBFnAsCQGq1
AnbJ4Z6opJCGu+UP2c8SC8m0bhZJDelPRC8IKE28eB6SotgP61ZqaVmQ+HLJ1/wH
/5pfc3AmEyRdfyx6zwUCQCAH4SLJv/kprRz1a1gx8FR5tj4NeHEFFNEgq1gmiwmH
2STT5qZWzQFz8NRe+/otNOHBR2Xk4e8IS+ehIJ3TvyE=
-----END RSA PRIVATE KEY-----
|
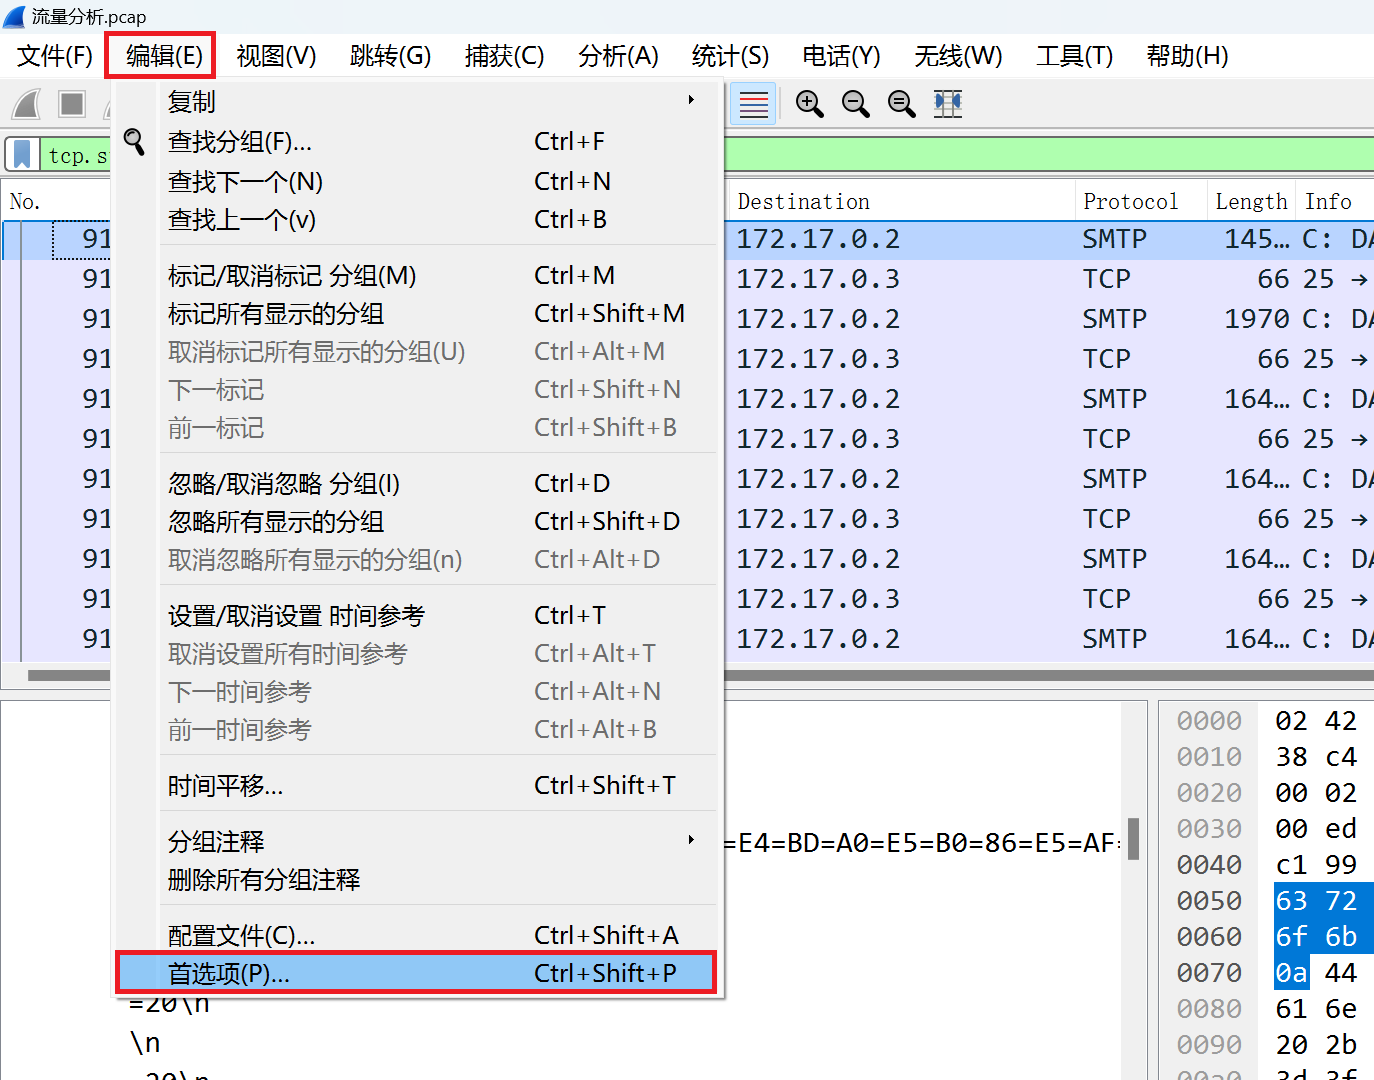
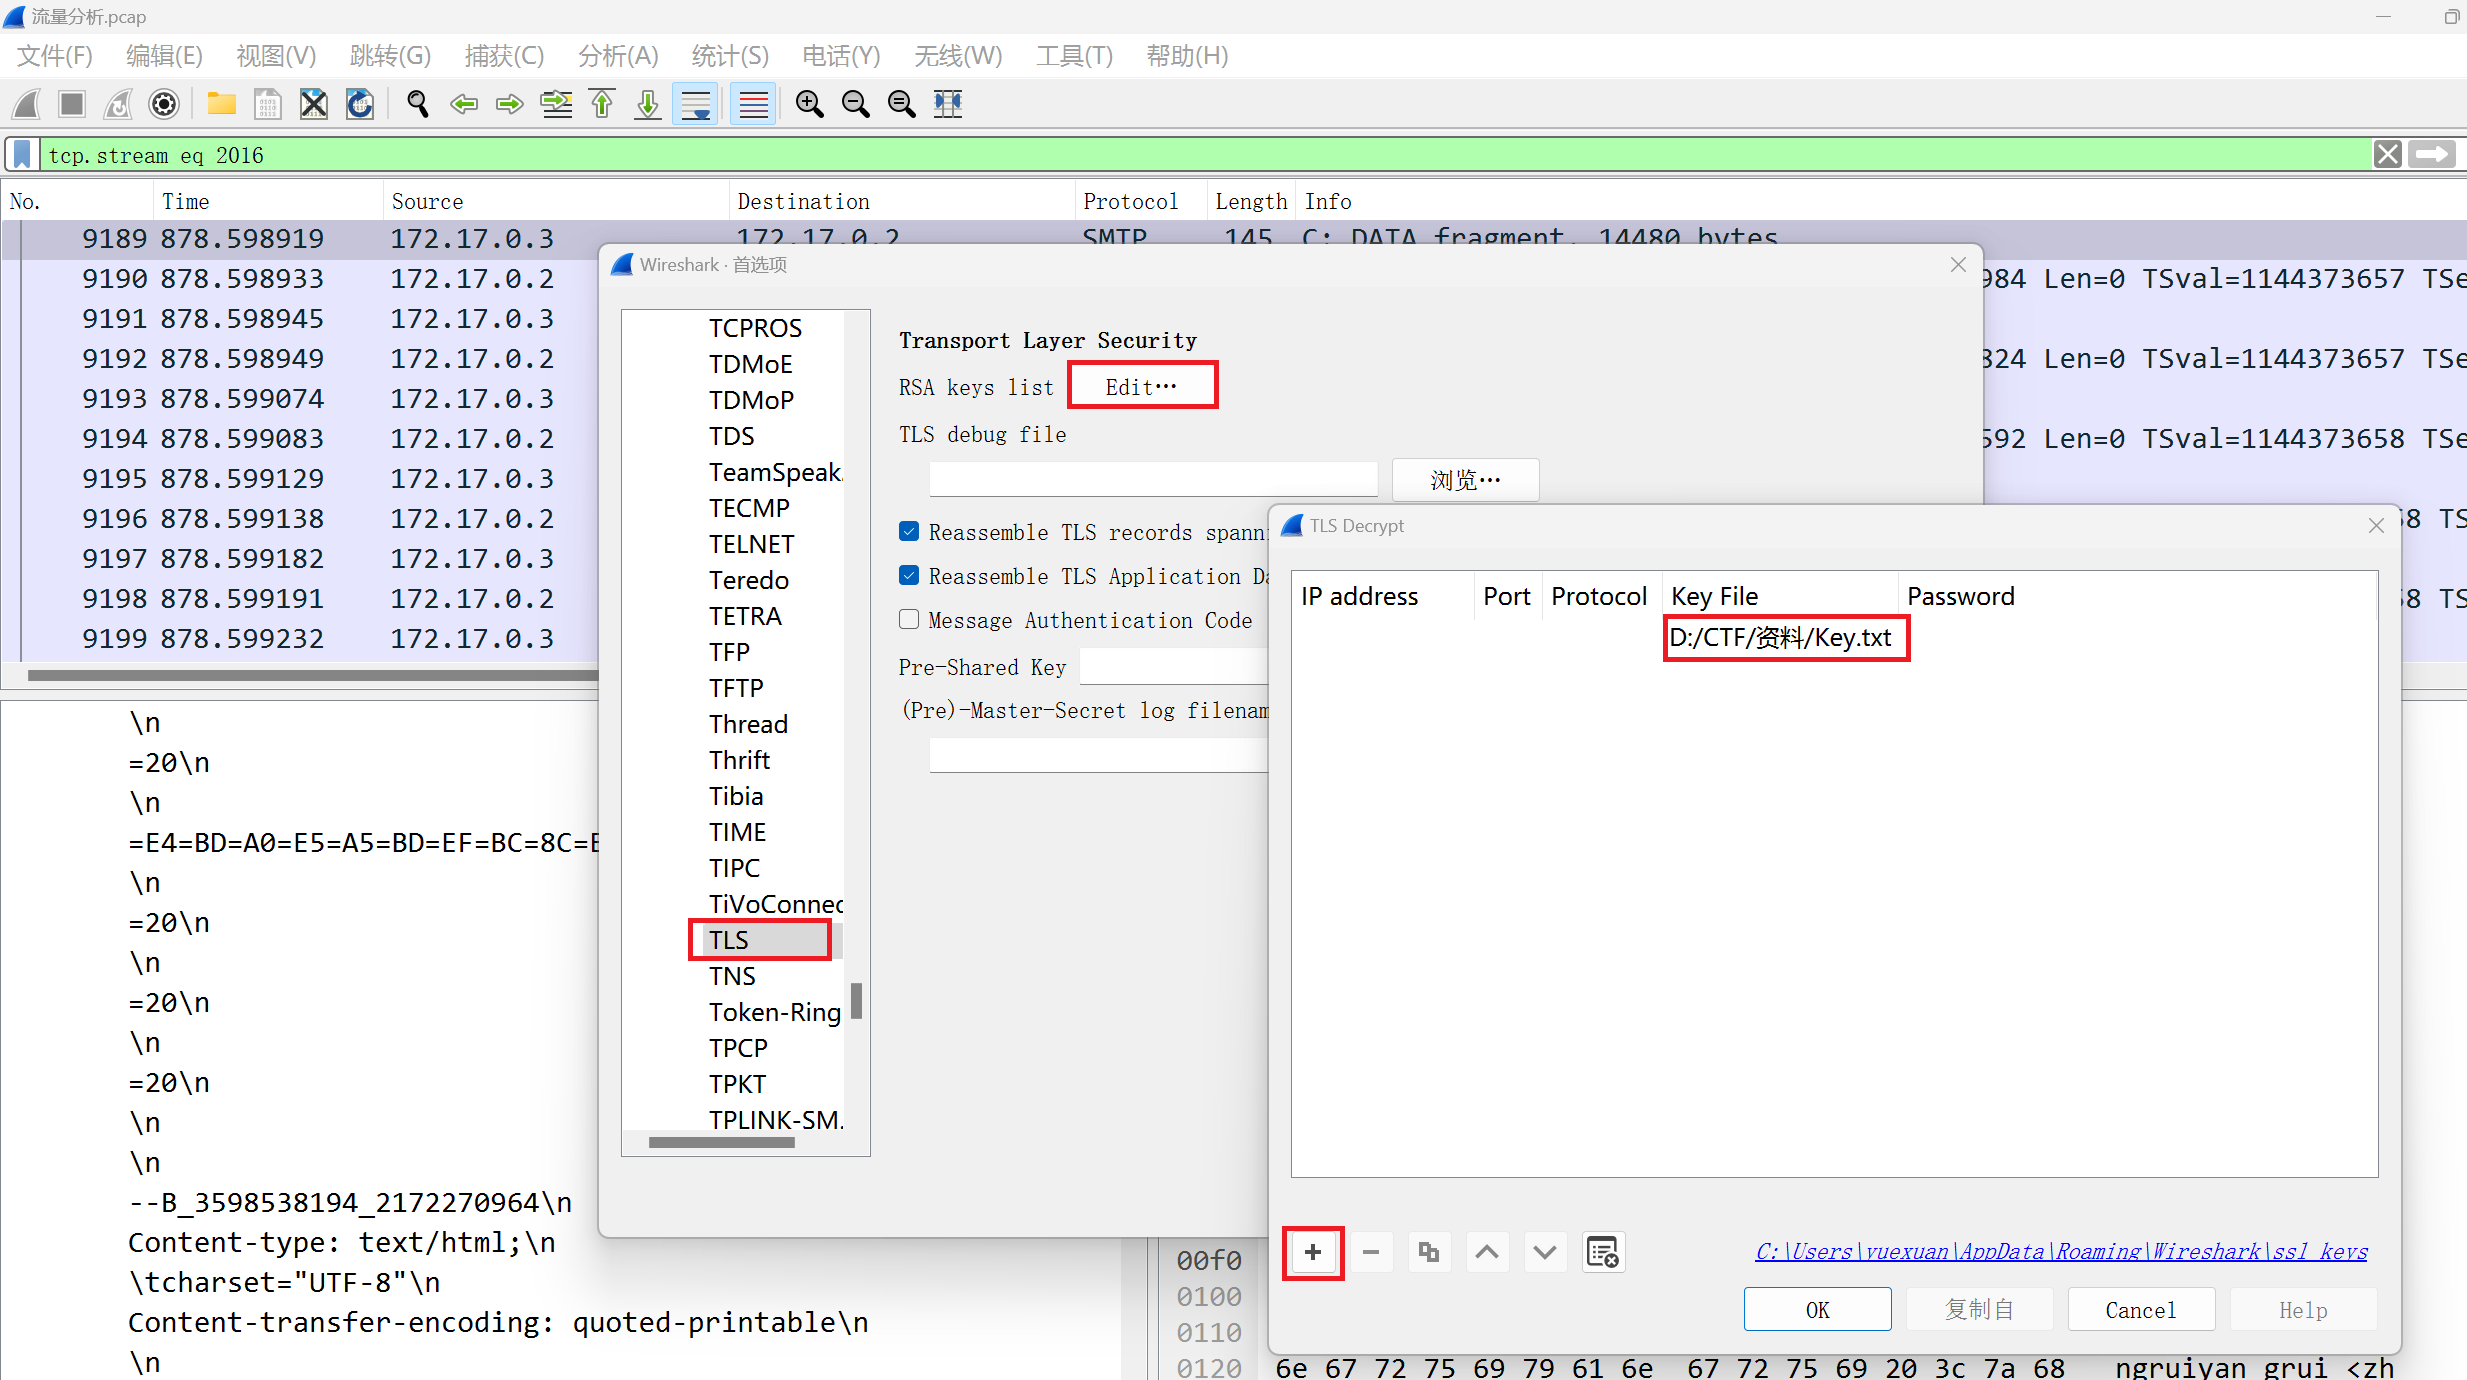
3、给Wireshark添加上TLS密钥,就可以查看到HTTP的内容。
选择“ 首选项 ”
选择“ TLS ”,选择TLS密钥文件位置。
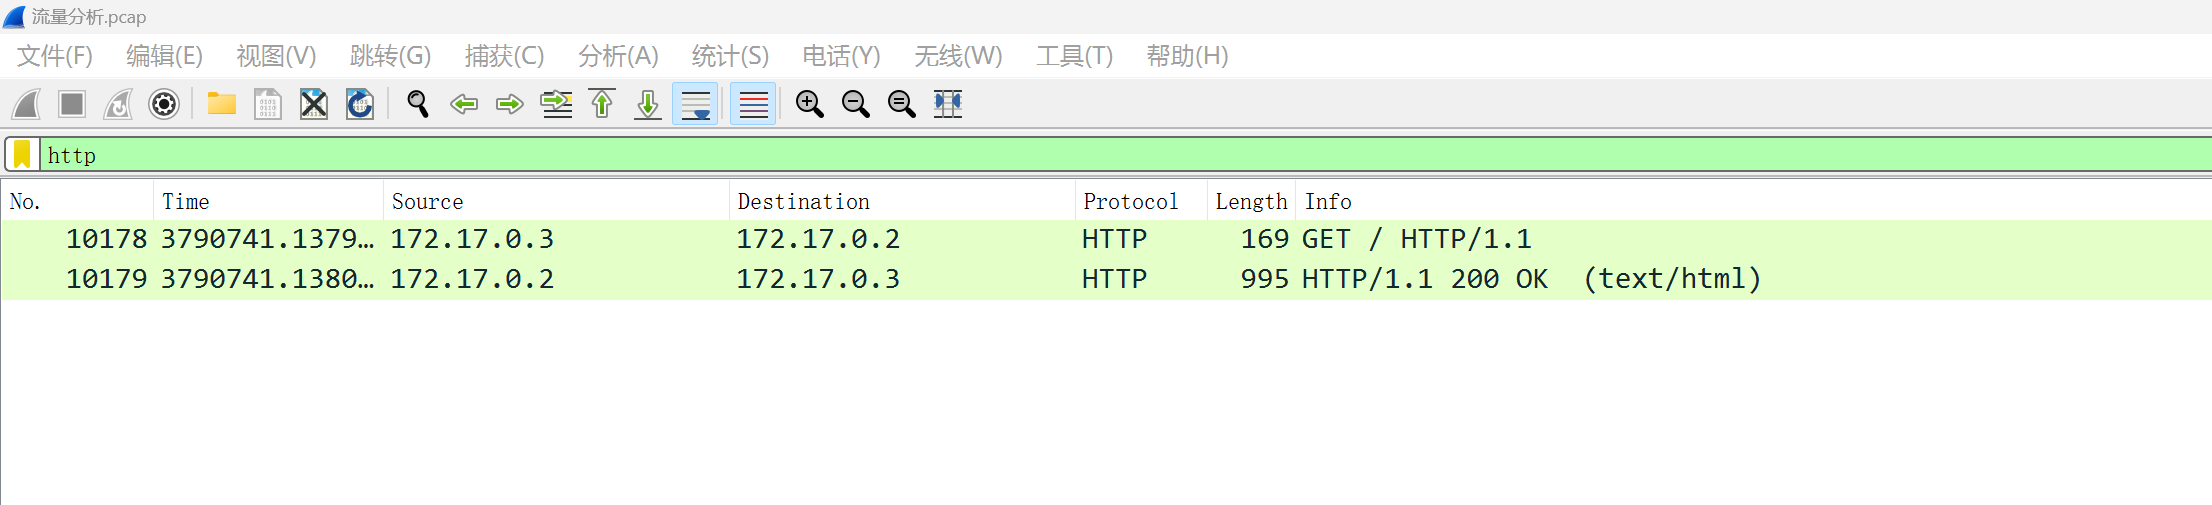
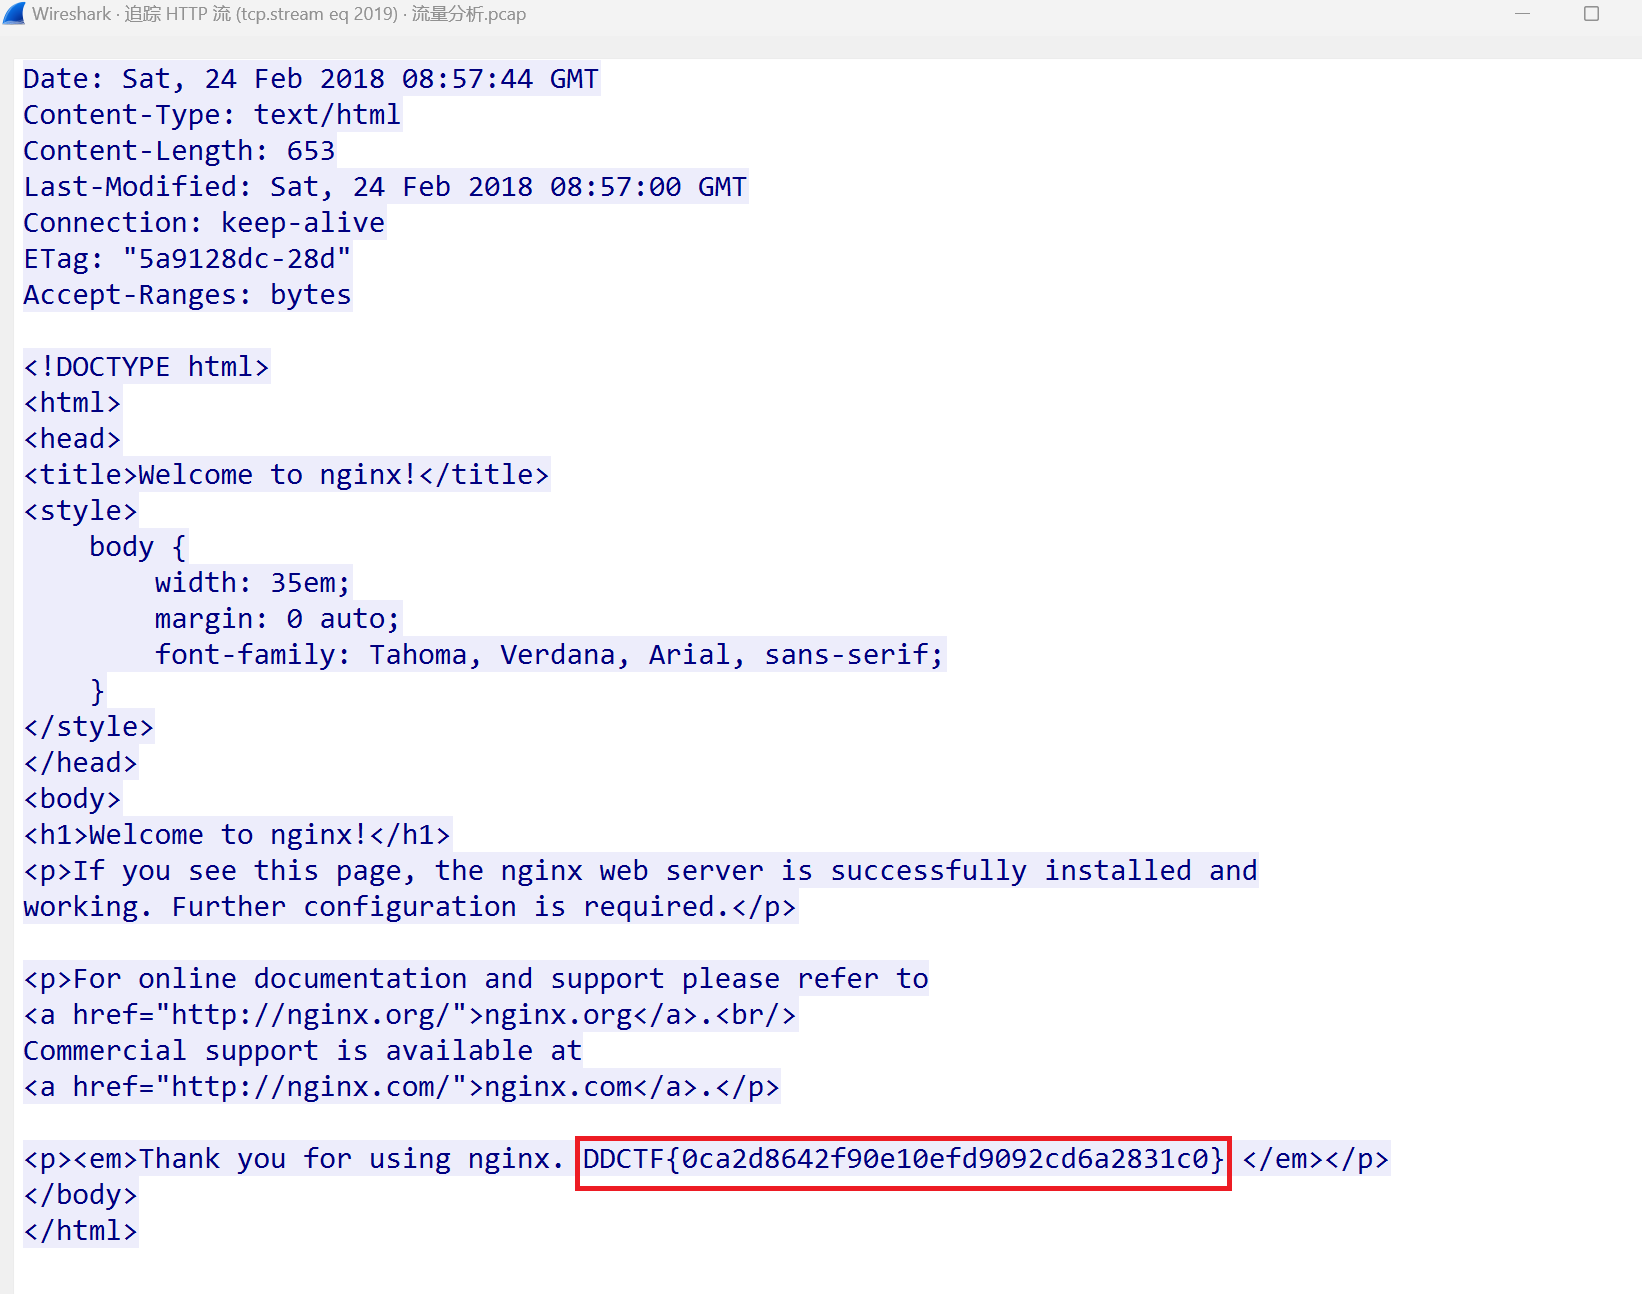
最后,过滤HTTP流量,追踪HTTP流,得到flag。
flag:#
1
2
| DDCTF{0ca2d8642f90e10efd9092cd6a2831c0}
flag{0ca2d8642f90e10efd9092cd6a2831c0}
|