BUUCTF: https://buuoj.cn/challenges
相关阅读
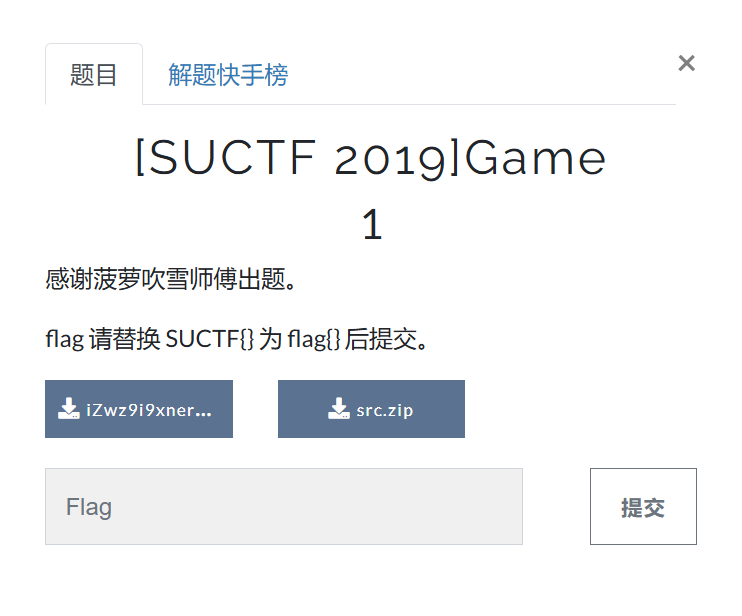
题目描述:
感谢菠萝吹雪师傅出题。
flag 请替换 SUCTF{} 为 flag{} 后提交。
密文:
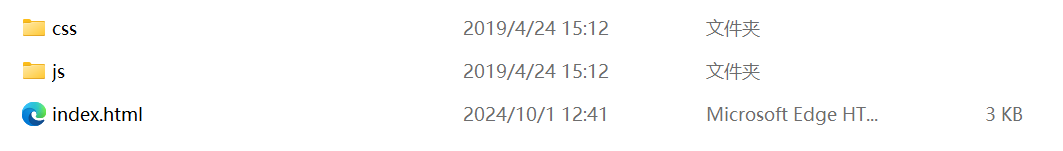
下载附件,得到一张图片和一个网站源代码
解题思路:
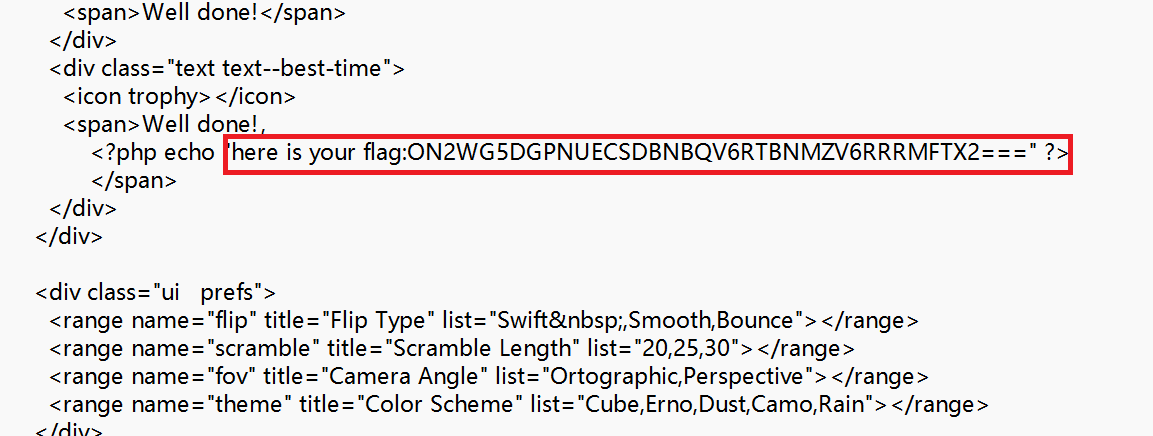
1、在网站源代码index.html中,发现经过Base32加密后的密文: ON2WG5DGPNUECSDBNBQV6RTBNMZV6RRRMFTX2===
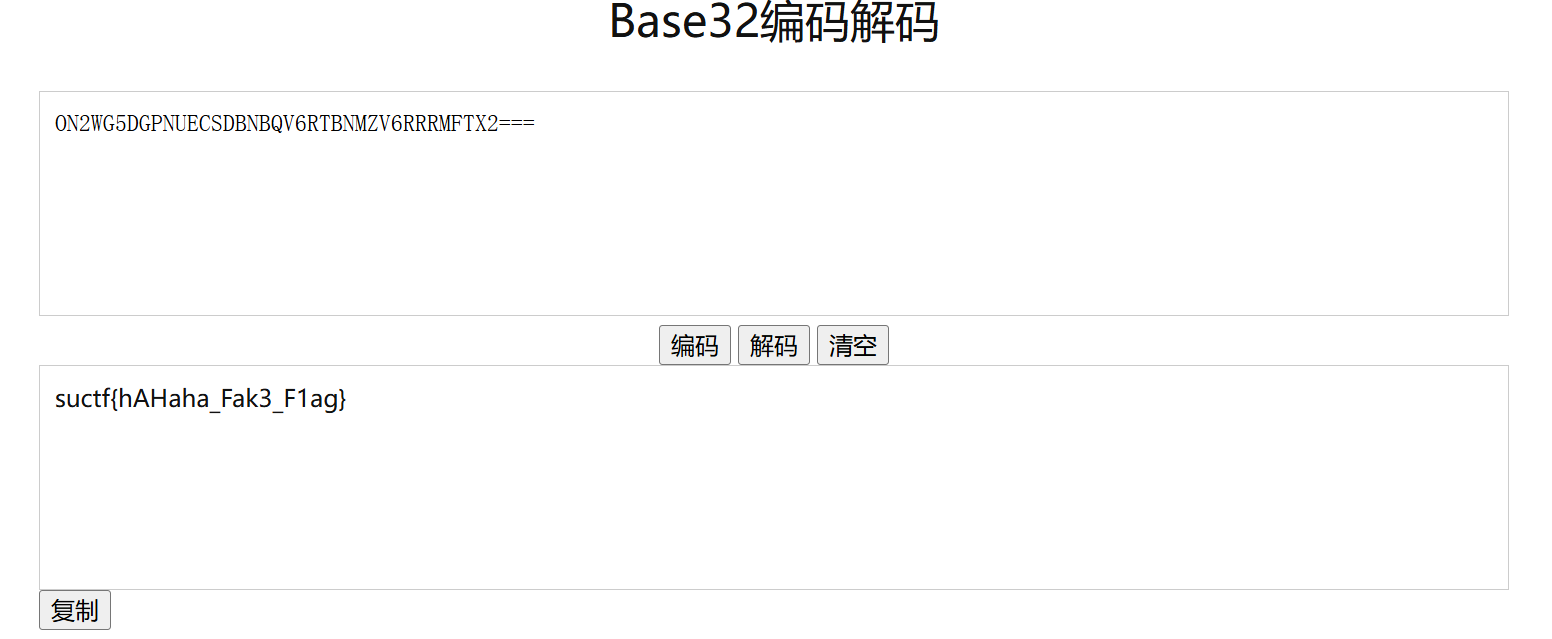
Base32编码解码
使用在线网站进行解密,得到假的flag: suctf{hAHaha_Fak3_F1ag}
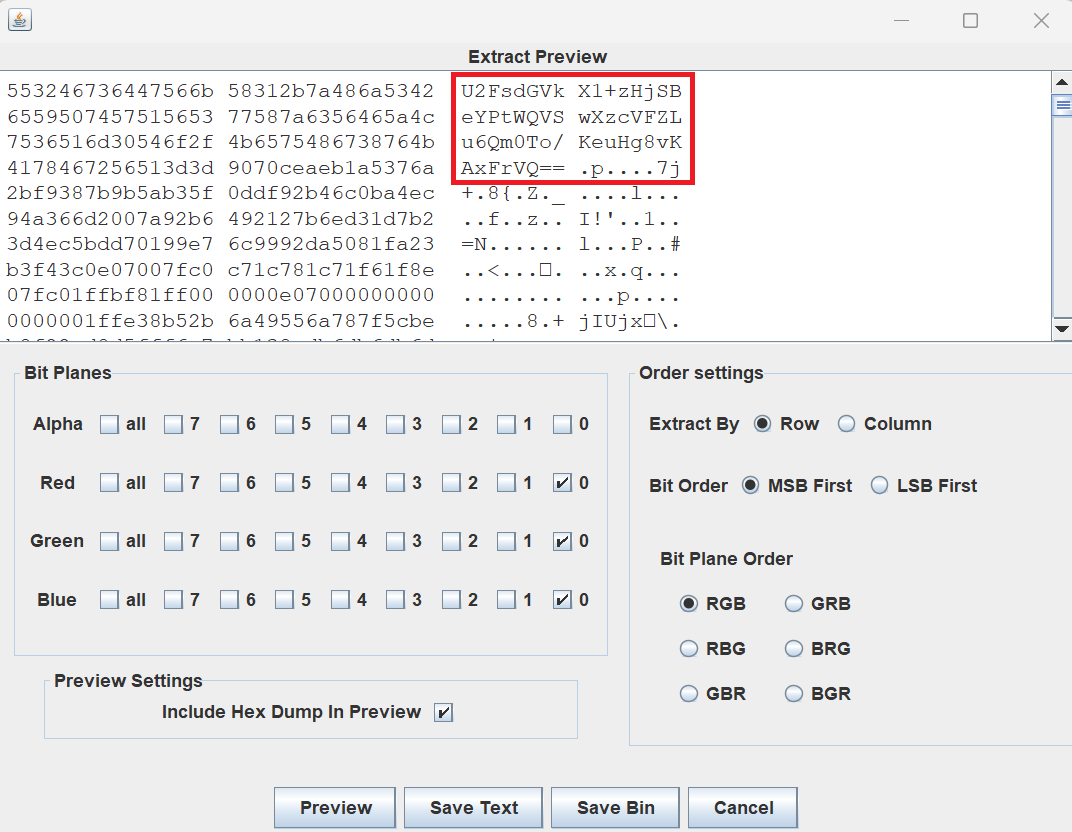
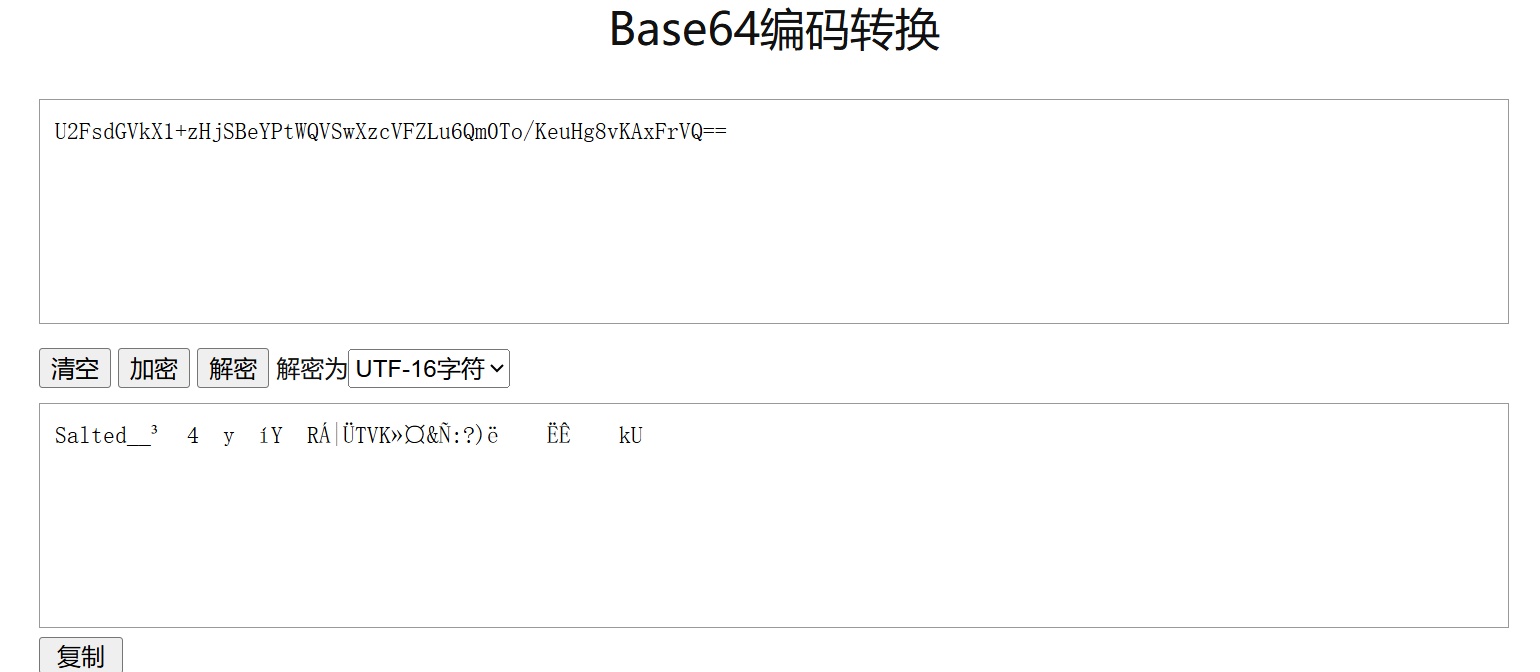
2、转过方向,看看那张图片。发现存在LSB隐写,密文为: U2FsdGVkX1+zHjSBeYPtWQVSwXzcVFZLu6Qm0To/KeuHg8vKAxFrVQ==
Base64编码转换 密文与Base64编码非常相似,并且Base64解码后头部是"Salted",猜测加密方式为AES或3DES。(根据U2FsdGVkX1开头,也有同样效果)
3DES (Triple DES): PKCS#5 的早期实现通常使用 3DES 加密算法。当使用 3DES 时,加密的数据块可能会以 “Salted” 开头,后面跟着一个随机生成的盐值,用于派生密钥。 AES (Advanced Encryption Standard): 虽然 AES 通常不需要特定的前缀,但在某些实现中,如果使用 PKCS#5 或者类似的密码派生标准,也可能看到类似的前缀。
3、加密方式是3DES,密钥为之前的假flag: suctf{hAHaha_Fak3_F1ag} ,解密得到flag
TripleDes加密/解密
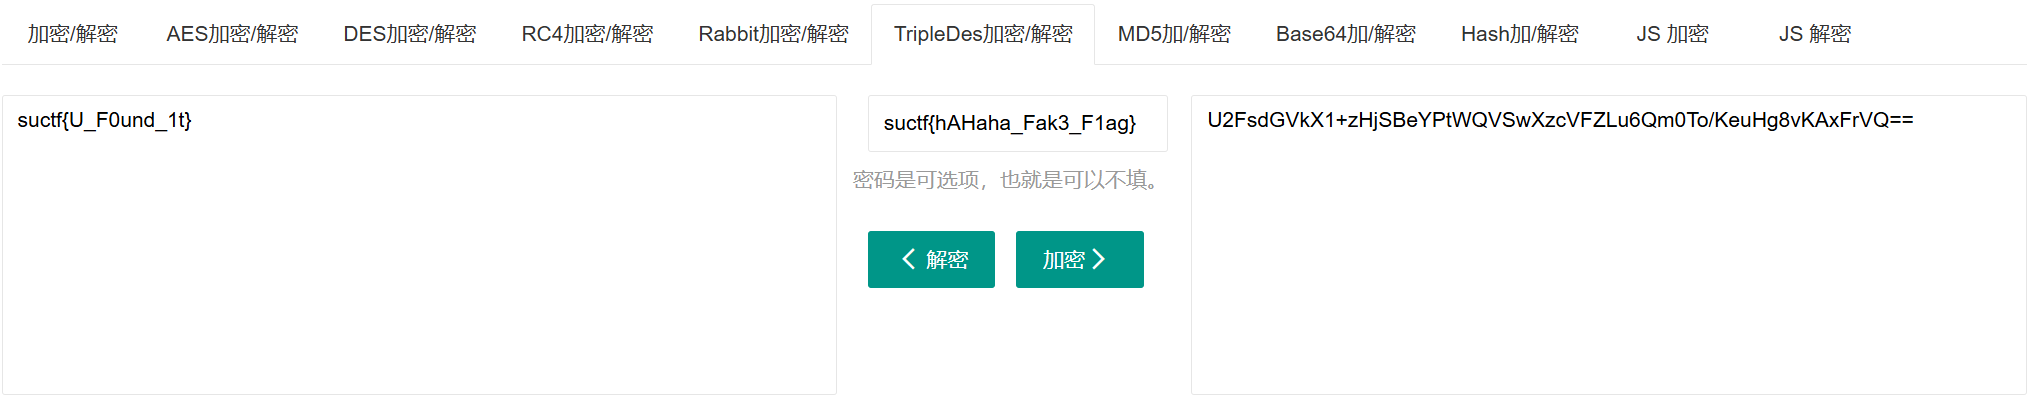
flag:
| |