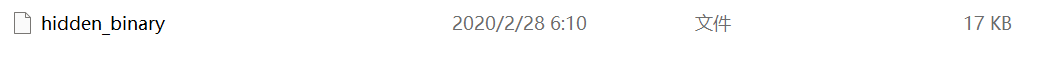
文章头图:蓝发少女插画,手写「刷题嘛~?」「一起听~」

BUUCTF: https://buuoj.cn/challenges


相关阅读
题目页「[UTCTF2020]File Carving 1」,附件 attachment.p…

题目描述:

得到的 flag 请包上 flag{} 提交。

密文:

保存附件,一张attachment.png图片
格里菲斯天文台的昼景照片


解题思路:

1、根据题目,似乎和文件有关,先在010Editor看一下,然后发现ZIP压缩包。
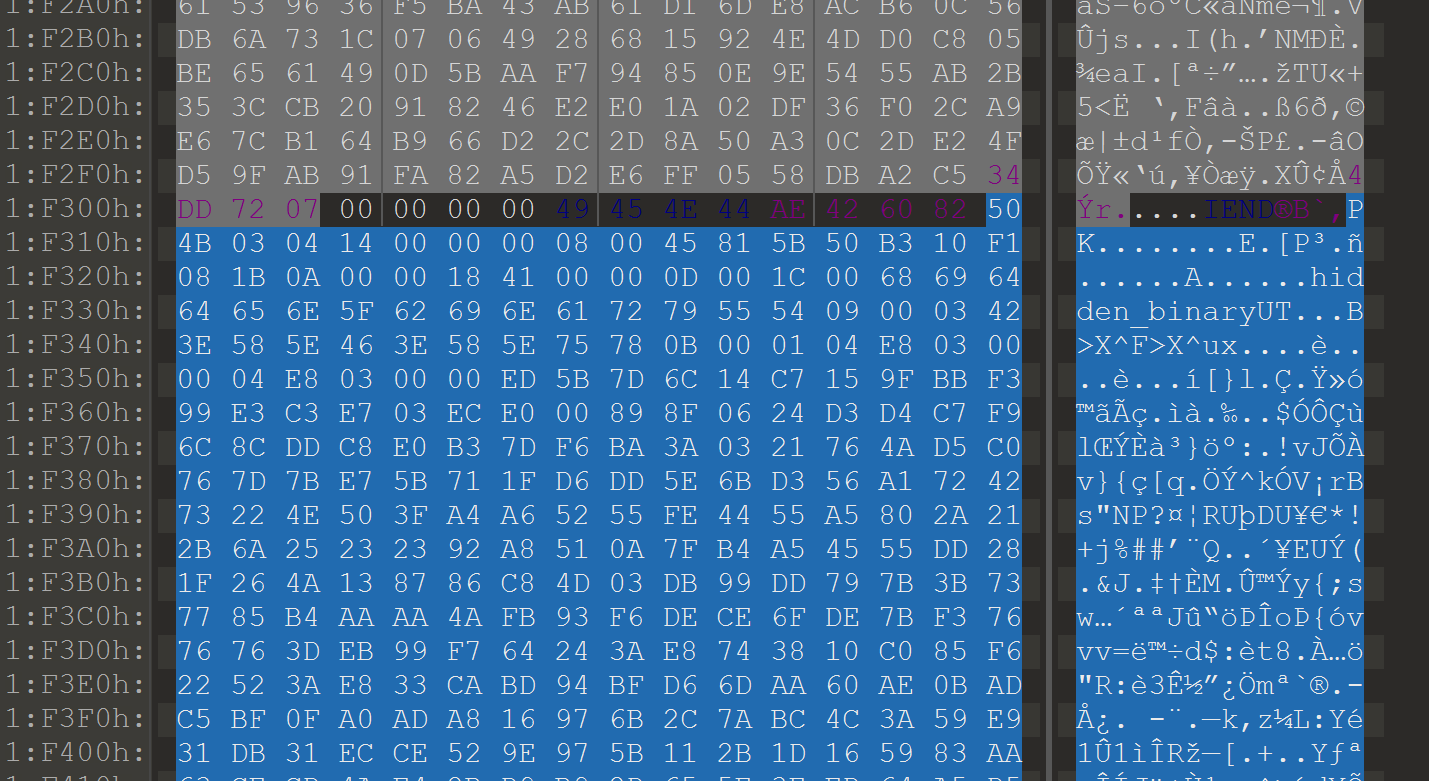
十六进制 1:F300h,红框 50 4B 03 04,右侧可见 hidden_binaryUT

另存为zip文件,解压得到hidden_binary文件。

分离出的 hidden_binary 文件,大小 17 KB

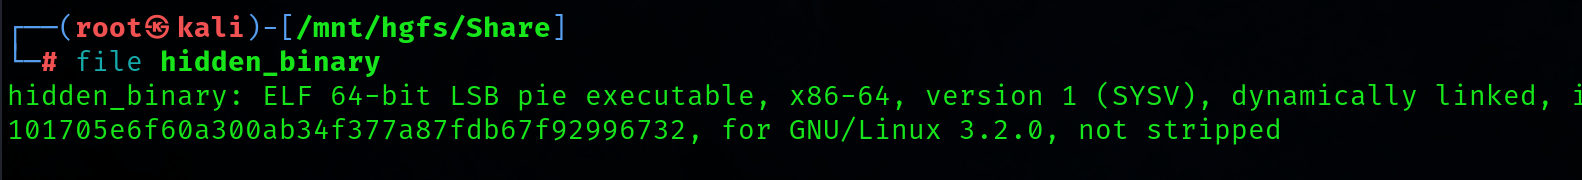
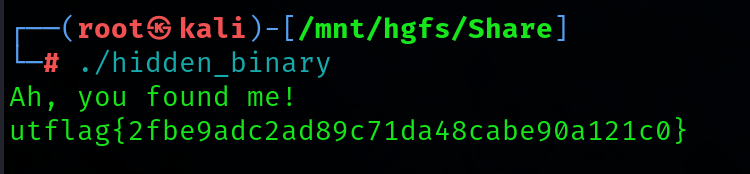
2、用kali中的file命令确定hidden_binary的文件格式为ELF文件,在kali中执行得到flag: utflag{2fbe9adc2ad89c71da48cabe90a121c0} 。

hidden_binary 是一个 ELF(Executable and Linkable Format)格式的 64 位可执行文件。ELF 是 Linux 和 Unix 系统中常用的可执行文件格式。

1
2
file hidden_binary 
./hidden_binary  

kali 里 file hidden_binary:ELF 64-bit LSB pie executable, x86-64, dynamically linked

直接运行 ./hidden_binary,输出 Ah, you found me! 与 utflag{2fbe9adc2ad89c71da48cabe90a121c0}

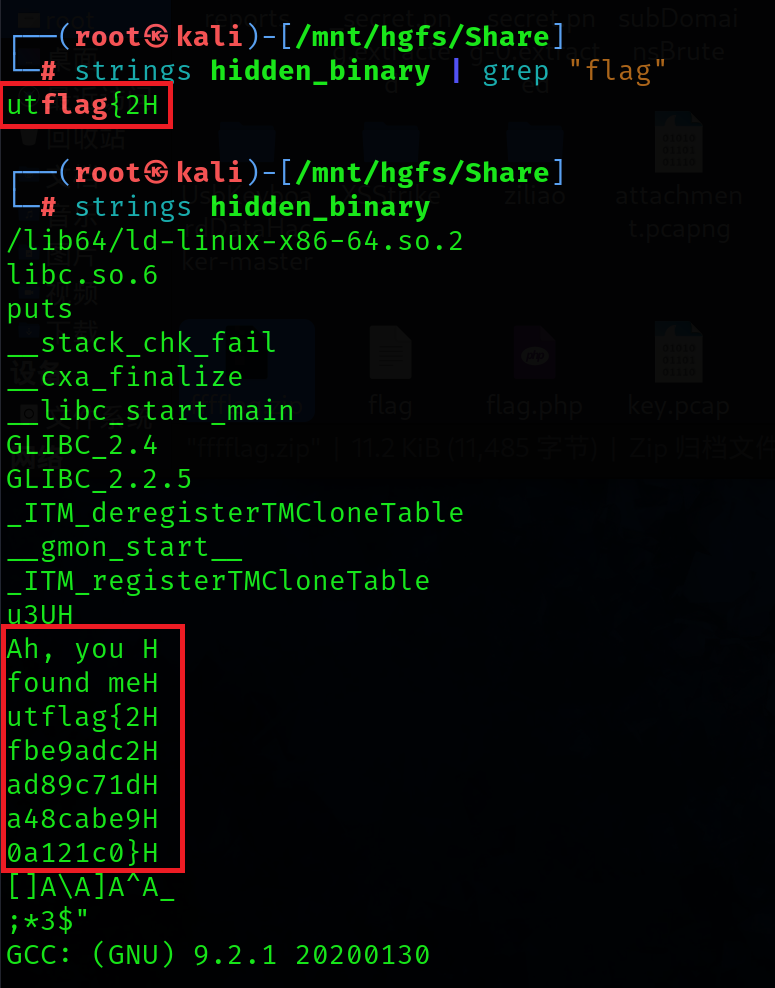
另一种方法:使用 strings 命令来查看文件中包含的所有可打印字符串。

1
2
strings hidden_binary | grep "flag"
strings hidden_binary 
1
2
3
4
5
utflag{2H
fbe9adc2H
ad89c71dH
a48cabe9H
0a121c0}H

strings hidden_binary | grep “flag” 命中 utflag{2H…,全量 strings 里能看到它被拆成多行

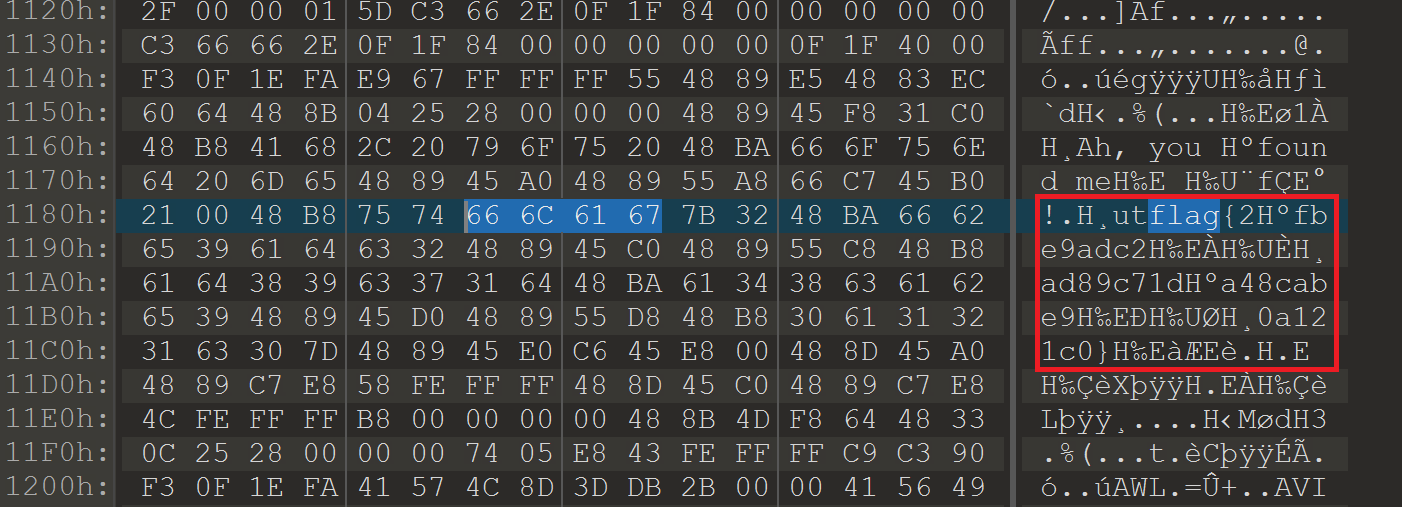
另一种方法:直接在010 Editor中搜索flag,找到后再进行处理。

十六进制 1180h 处给出完整 utflag{2fbe9adc2ad89c71da48cabe90a121c0}

flag:

1
flag{2fbe9adc2ad89c71da48cabe90a121c0}